Erevos AI Node
Όποιος αλληλεπιδρά με το Node δεν θα έπρεπε να βρίσκεται εκεί.
Μια μόνιμη, προσαρμοζόμενη ζώνη εξαπάτησης μέσα στον οργανισμό σας. Αναγνωρίζει εσωτερική κίνηση, χρήση κλεμμένων διαπιστευτηρίων και απόπειρες πρόσβασης σε ελεγχόμενα δολώματα, τη στιγμή που συμβαίνουν.
Επειδή κάθε σύστημα, αρχείο και στοιχείο πρόσβασης του Node είναι συνθετικό και δεν εξυπηρετεί καμία νόμιμη επιχειρησιακή λειτουργία, κάθε αλληλεπίδραση αποτελεί ένδειξη παραβίασης υψηλής αξιοπιστίας.
Δεν είναι ένα απλό honeypot. Είναι μια ολοκληρωμένη, συνθετική υποδομή εξαπάτησης.
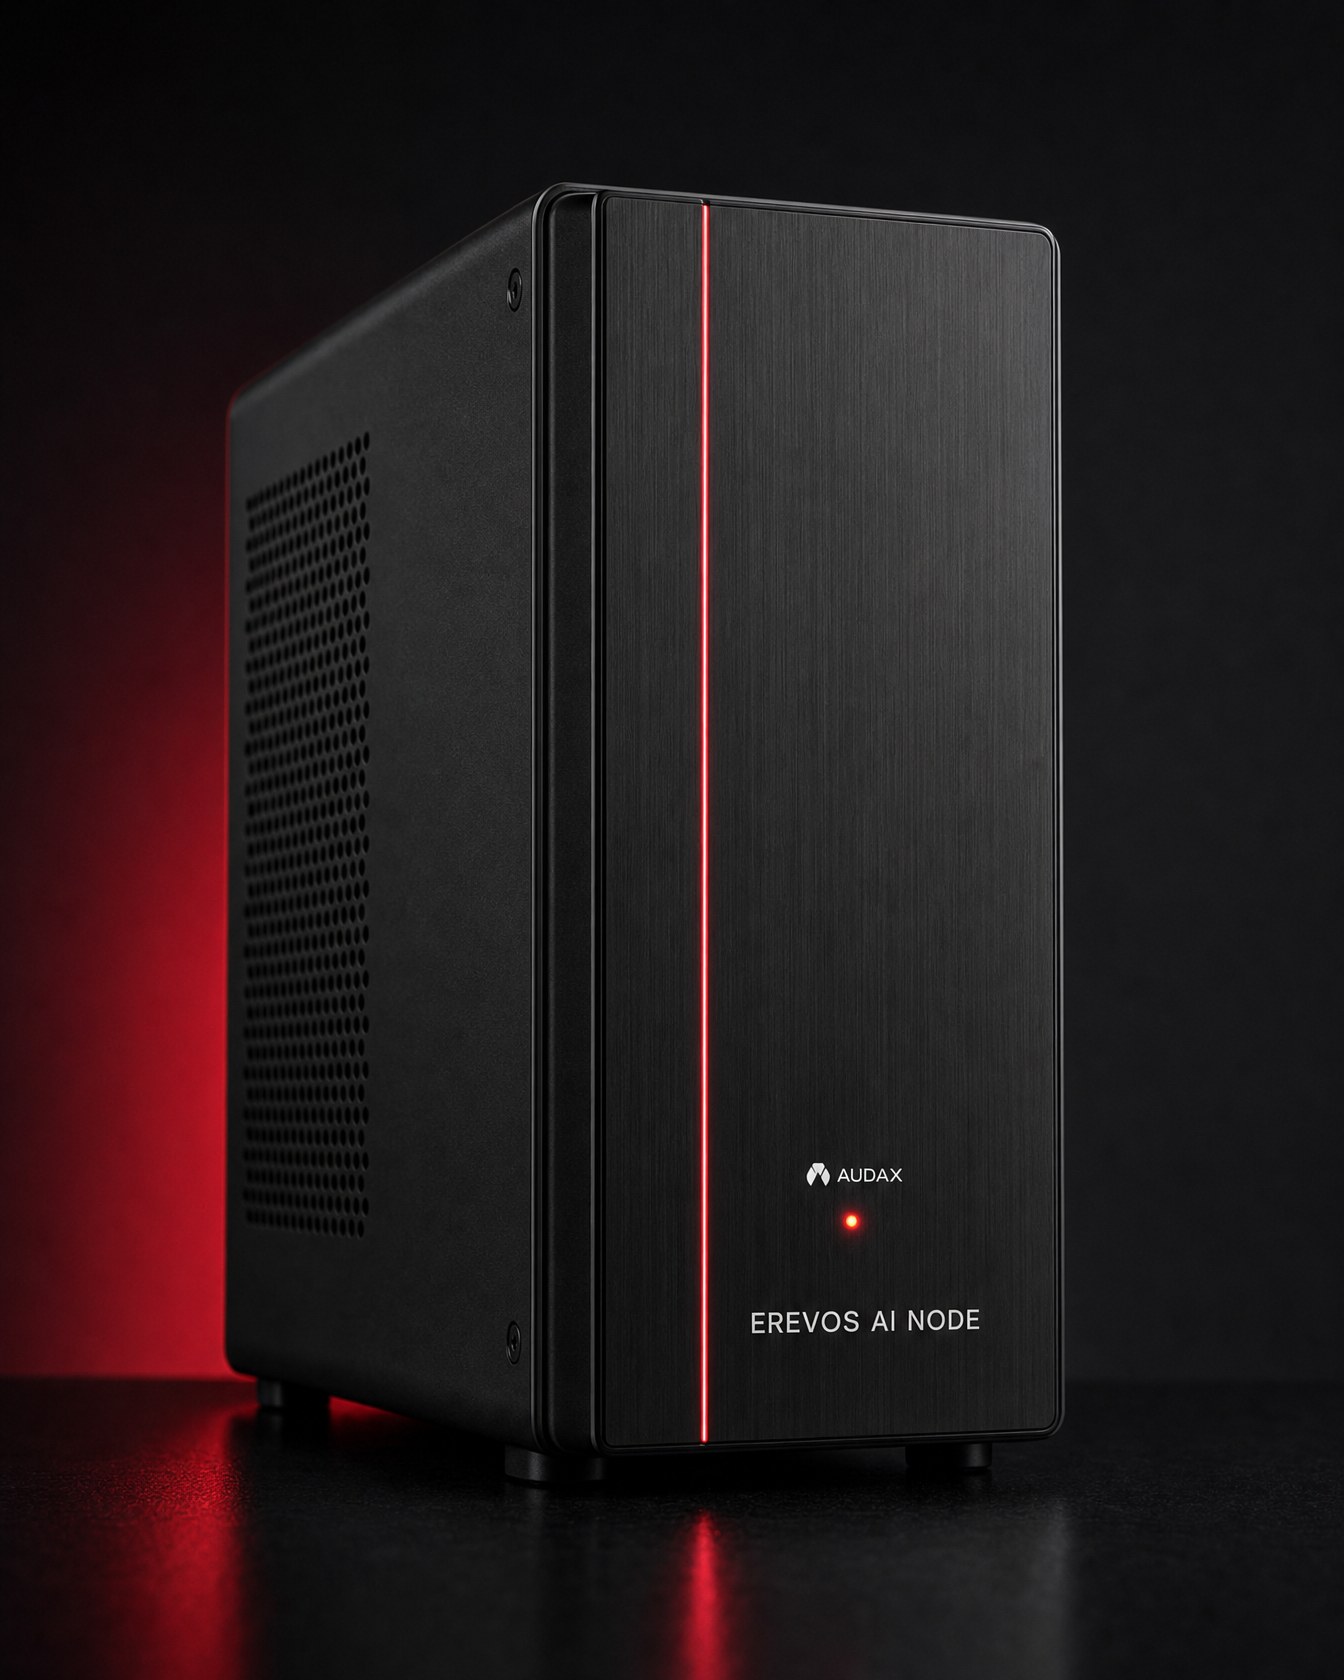
Το Erevos AI Node είναι μια φυσική συσκευή που εγκαθίσταται στο δίκτυο του οργανισμού και φιλοξενεί μια πλήρως απομονωμένη ζώνη εξαπάτησης.
Συστήματα, υπηρεσίες, ψηφιακές ταυτότητες, αρχεία και διαπιστευτήρια πρόσβασης είναι απολύτως συνθετικά, αλλά σχεδιασμένα ώστε να εμφανίζονται ρεαλιστικά και να ταιριάζουν στη δομή του οργανισμού σας.
Κανένας εξουσιοδοτημένος χρήστης δεν έχει επιχειρησιακό λόγο να αλληλεπιδράσει μαζί τους. Γι’ αυτό κάθε επαφή αποτελεί ένδειξη παραβίασης εξαιρετικά υψηλής αξιοπιστίας.
Τι δεν είναι
- Δεν είναι SIEM. Δεν συλλέγει συνολικά τα αρχεία καταγραφής ούτε παρακολουθεί γενικά την κίνηση του δικτύου σας.
- Δεν αντικαθιστά το EDR ή το SOC. Λειτουργεί συμπληρωματικά, προσφέροντας ενδείξεις που προκύπτουν αποκλειστικά από την αλληλεπίδραση με τα ελεγχόμενα δολώματα.
- Δεν είναι ένας μεμονωμένος παγιδευμένος server. Αποτελεί μια οργανωμένη ζώνη με πολλαπλά συνθετικά συστήματα, υπηρεσίες, αρχεία και στοιχεία πρόσβασης.
- Δεν επεμβαίνει στα πραγματικά συστήματα. Δεν μεταβάλλει παραγωγικές ρυθμίσεις, λογαριασμούς ή μηχανισμούς πρόσβασης.
- Δεν είναι ένα ανεξέλεγκτο AI που ενεργεί αυτόνομα. Κάθε ενέργεια απόκρισης στα πραγματικά συστήματα απαιτεί ελεγχόμενη διαδικασία και ανθρώπινη απόφαση.
Τι είναι
- Μόνιμη ζώνη εξαπάτησης, εγκατεστημένη εντός του οργανισμού και ενεργή σε συνεχή βάση.
- Δυναμική, συνθετική υποδομή που προσαρμόζεται στα χαρακτηριστικά του οργανισμού χωρίς να χρησιμοποιεί πραγματικά επιχειρησιακά δεδομένα.
- Έγκαιρη αναγνώριση παραβίασης υψηλής αξιοπιστίας, όπως εσωτερική μετακίνηση, χρήση κλεμμένων διαπιστευτηρίων και αναζήτηση κρίσιμων συστημάτων.
- Προσαρμοζόμενη εξαπάτηση, η οποία εξελίσσεται βάσει των τεχνικών και των αλληλεπιδράσεων που καταγράφονται.
- Τεκμηριωμένη εικόνα του περιστατικού, με χρονική ακολουθία, στοιχεία και τεχνικό πλαίσιο — όχι απλώς ακόμη μία ειδοποίηση.
- Άμεση σύνδεση με το Erevos AI και το Audax OSOC, για διερεύνηση, αξιολόγηση και ελεγχόμενη απόκριση.
Ποιες δραστηριότητες ενεργοποιούν τα δολώματα — και τι αποκαλύπτει το Node
Στα περισσότερα περιστατικά παραβίασης προηγείται μια φάση αναζήτησης: συστήματα, κοινόχρηστοι φάκελοι, αντίγραφα ασφαλείας, λογαριασμοί και στοιχεία πρόσβασης.
Το Erevos AI Node τοποθετεί ελεγχόμενους, απολύτως συνθετικούς στόχους μέσα στον οργανισμό. Όταν κάποιος τους αναζητήσει, τους ανοίξει ή επιχειρήσει να χρησιμοποιήσει τα στοιχεία τους, η αλληλεπίδραση μετατρέπεται σε ένδειξη υψηλής αξιοπιστίας.
Χρήστης με νόμιμη πρόσβαση αναζητά αρχεία, κοινόχρηστους φακέλους ή διαχειριστικά στοιχεία που δεν σχετίζονται με τον ρόλο του.
Πρόσβαση σε παγιδευμένο αρχείο, αλληλεπίδραση με συνθετικό κοινόχρηστο φάκελο ή χρήση ελεγχόμενου διαπιστευτηρίου από συγκεκριμένο λογαριασμό και τερματικό σύστημα.
Το Node καταγράφει τα τεχνικά γεγονότα. Η αξιολόγηση του αν πρόκειται για λάθος, αμέλεια ή σκόπιμη ενέργεια πραγματοποιείται από εξουσιοδοτημένους ανθρώπους.
Μετά από ηλεκτρονικό ψάρεμα ή εγκατάσταση κακόβουλου λογισμικού, ξεκινά αναζήτηση εσωτερικών συστημάτων, χρηστών και κοινόχρηστων πόρων.
Απαρίθμηση υπηρεσιών, σύνδεση σε συνθετικό κοινόχρηστο φάκελο ή προσπάθεια πρόσβασης σε δόλωμα από συγκεκριμένο σύστημα προέλευσης.
Έτσι δημιουργείται έγκαιρη ένδειξη εσωτερικής αναγνώρισης και πιθανής μετακίνησης προς άλλα συστήματα.
Κλεμμένα στοιχεία πρόσβασης χρησιμοποιούνται μέσω VPN, RDP ή άλλης απομακρυσμένης υπηρεσίας και ακολουθεί αναζήτηση συστημάτων με αυξημένα προνόμια.
Χρήση συνθετικού διαπιστευτηρίου και προσπάθεια πρόσβασης σε ελεγχόμενο server, βάση δεδομένων ή σύστημα αντιγράφων ασφαλείας, με χρονική ακολουθία και αντιστοίχιση στο MITRE ATT&CK.
Πριν από την κρυπτογράφηση, ενδέχεται να προηγηθεί αναζήτηση κοινόχρηστων φακέλων, αντιγράφων ασφαλείας και κρίσιμων διαχειριστικών συστημάτων.
Πρόσβαση σε συνθετικούς φακέλους αντιγράφων ασφαλείας, αλληλεπίδραση με canary files ή προσπάθεια μεταβολής ελεγχόμενων αρχείων.
Το Node μπορεί να προσφέρει έγκαιρη προειδοποίηση κατά τη φάση αναζήτησης, χωρίς αυτό να αποτελεί εγγύηση ότι κάθε επίθεση ransomware θα ακολουθήσει την ίδια ακριβώς διαδρομή.
Λογαριασμός απομακρυσμένης συντήρησης χρησιμοποιείται πέρα από το συμφωνημένο αντικείμενο ή έχει παραβιαστεί από τρίτο μέρος.
Αλληλεπίδραση με δολώματα που βρίσκονται εκτός του επιτρεπόμενου λειτουργικού πεδίου, μαζί με τον λογαριασμό, το σύστημα προέλευσης και τη χρονική ακολουθία.
Τα στοιχεία υποστηρίζουν την τεχνική διερεύνηση και τον έλεγχο της πρόσβασης του προμηθευτή, χωρίς να αποδίδουν αυτομάτως υπαιτιότητα.
Worm, loader ή άλλο κακόβουλο λογισμικό σαρώνει το εσωτερικό δίκτυο αναζητώντας διαθέσιμες υπηρεσίες και αδύναμα διαπιστευτήρια.
Αυτοματοποιημένη απαρίθμηση θυρών και επαναλαμβανόμενες προσπάθειες σύνδεσης σε συνθετικές υπηρεσίες SSH, RDP, SMB ή βάσεων δεδομένων.
Η ανάλυση αξιολογεί εάν το μοτίβο είναι περισσότερο συμβατό με αυτοματοποιημένη σάρωση ή ανθρώπινη αλληλεπίδραση.
Αναζητούνται συμβάσεις, τιμολογήσεις, πελατολόγια, στοιχεία έρευνας και ανάπτυξης ή άλλα δεδομένα υψηλής επιχειρησιακής αξίας.
Στοχευμένη πρόσβαση σε συνθετικούς φακέλους και αρχεία, αντιγραφή παγιδευμένου περιεχομένου ή χρήση ελεγχόμενων API keys.
Η χρονική ακολουθία και το μοτίβο πρόσβασης βοηθούν την ομάδα διερεύνησης να αξιολογήσει πιθανή προσπάθεια συλλογής ή εξαγωγής δεδομένων.
| Χαρακτηριστικό | Περιγραφή |
|---|---|
| Μορφή συσκευής | Επιτραπέζια ή rack συσκευή, ανάλογα με το μέγεθος, τις εγκαταστάσεις και τις δικτυακές ζώνες του οργανισμού. Το hardware παρέχεται, διαμορφώνεται και διαχειρίζεται από την Audax σύμφωνα με τους όρους της υπηρεσίας. |
| Εγκατάσταση | Τοποθέτηση σε μία ή περισσότερες εγκεκριμένες δικτυακές ζώνες ή VLAN. Δεν απαιτούνται πρόσθετοι agents του Node στα πραγματικά συστήματα ούτε αυτόνομες αλλαγές στο Active Directory. |
| Ζώνη εξαπάτησης | Συνθετικοί Windows και Linux servers, file servers, κοινόχρηστοι φάκελοι, βάσεις δεδομένων, πύλες διαχείρισης και υπηρεσίες SSH, RDP, SMB, HTTP/HTTPS και DB. Περιλαμβάνονται συνθετικές ρυθμίσεις VPN και firewall, προνομιούχοι χρήστες, service accounts, honey credentials, API keys, cloud tokens, παγιδευμένα έγγραφα, ψεύτικα αντίγραφα ασφαλείας και canary files. |
| Προσαρμογή | Τα δολώματα σχεδιάζονται με βάση απολύτως αναγκαία και εγκεκριμένα μεταδεδομένα, όπως συμβάσεις ονοματοδοσίας, τύποι συστημάτων, οργανωτικές μονάδες, τεχνολογίες και δικτυακές ζώνες. Δεν χρησιμοποιούνται πραγματικά αρχεία, κωδικοί πρόσβασης ή επιχειρησιακό περιεχόμενο. |
| Αναγνώριση αλληλεπιδράσεων | Καταγραφή απαρίθμησης υπηρεσιών, προσπαθειών σύνδεσης, πρόσβασης σε συνθετικούς κοινόχρηστους φακέλους, χρήσης honey credentials, ανοίγματος παγιδευμένων εγγράφων, χρήσης API keys, εκτέλεσης εντολών, μεταφοράς αρχείων και δραστηριότητας ransomware μέσα στη ζώνη εξαπάτησης. |
| Όρια παρακολούθησης | Το Node καταγράφει αποκλειστικά τις αλληλεπιδράσεις με τα δικά του δολώματα. Δεν λειτουργεί ως γενικό σύστημα παρακολούθησης της δικτυακής κίνησης ή της καθημερινής δραστηριότητας των χρηστών. |
| Ανάλυση | Αναγνώριση του συστήματος προέλευσης, των διαπιστευτηρίων που δοκιμάστηκαν, των εντολών, των αρχείων και της χρονικής ακολουθίας. Τα γεγονότα αντιστοιχίζονται στο MITRE ATT&CK και συνοδεύονται από τεχνική εξήγηση και εκτίμηση πιθανής εξέλιξης. |
| Αποδεικτικά στοιχεία | Καταγραφή συνεδριών, εντολών, χρονικών σημάνσεων, hashes, μεταφερθέντων αρχείων, διαπιστευτηρίων που δοκιμάστηκαν και, όπου έχει ενεργοποιηθεί, δικτυακών στοιχείων της συγκεκριμένης αλληλεπίδρασης. |
| Ενημέρωση και αναφορές | Άμεση ειδοποίηση για επιβεβαιωμένα συμβάντα υψηλής αξιοπιστίας, πακέτο σχετικών στοιχείων και περιοδική σύνοψη λειτουργίας, συμβάντων και προτεινόμενων ενεργειών. Η ακριβής συχνότητα αναφορών καθορίζεται από το επίπεδο της υπηρεσίας. |
| Σύνδεση με το Erevos AI | Αποκλειστικά εξερχόμενη, κρυπτογραφημένη σύνδεση για αποστολή ειδοποιήσεων, χρονικής ακολουθίας, σχετικών στοιχείων, αντιστοίχισης MITRE ATT&CK και κατάστασης των δολωμάτων. Το υφιστάμενο cloud stack δεν εγκαθίσταται στο Node. |
| Διακυβέρνηση | Έλεγχος πολιτικής σε κάθε αλλαγή, πλήρες ιστορικό ενεργειών και καμία αυτόνομη απόκριση στα πραγματικά συστήματα. Η διερεύνηση και ο συντονισμός πραγματοποιούνται υπό τη λειτουργία του Audax OSOC. |
| Τεχνικός σχεδιασμός | Η μορφή της συσκευής, οι δικτυακές ζώνες, τα είδη και ο αριθμός των δολωμάτων καθορίζονται μετά από τεχνική αποτύπωση από την ομάδα της Audax. |
Κάθε πρωί γνωρίζετε τι συνέβη — ακόμη και όταν δεν καταγράφηκε κανένα συμβάν
Το Erevos AI Node δεν σας ειδοποιεί μόνο όταν εντοπιστεί ύποπτη δραστηριότητα. Παράγει καθημερινή αναφορά λειτουργίας και συμβάντων, η οποία ελέγχεται από αναλυτή του Audax OSOC.
Η Διοίκηση και η τεχνική ομάδα αποκτούν μια σαφή καθημερινή εικόνα:
- αν καταγράφηκε κάποια αλληλεπίδραση,
- από ποιο σύστημα και λογαριασμό προήλθε,
- ποιο δόλωμα ενεργοποιήθηκε,
- τι μπορεί να σημαίνει η συγκεκριμένη ακολουθία,
- ποιες ενέργειες προτείνονται,
- αν ολόκληρη η ζώνη εξαπάτησης λειτουργεί σωστά.
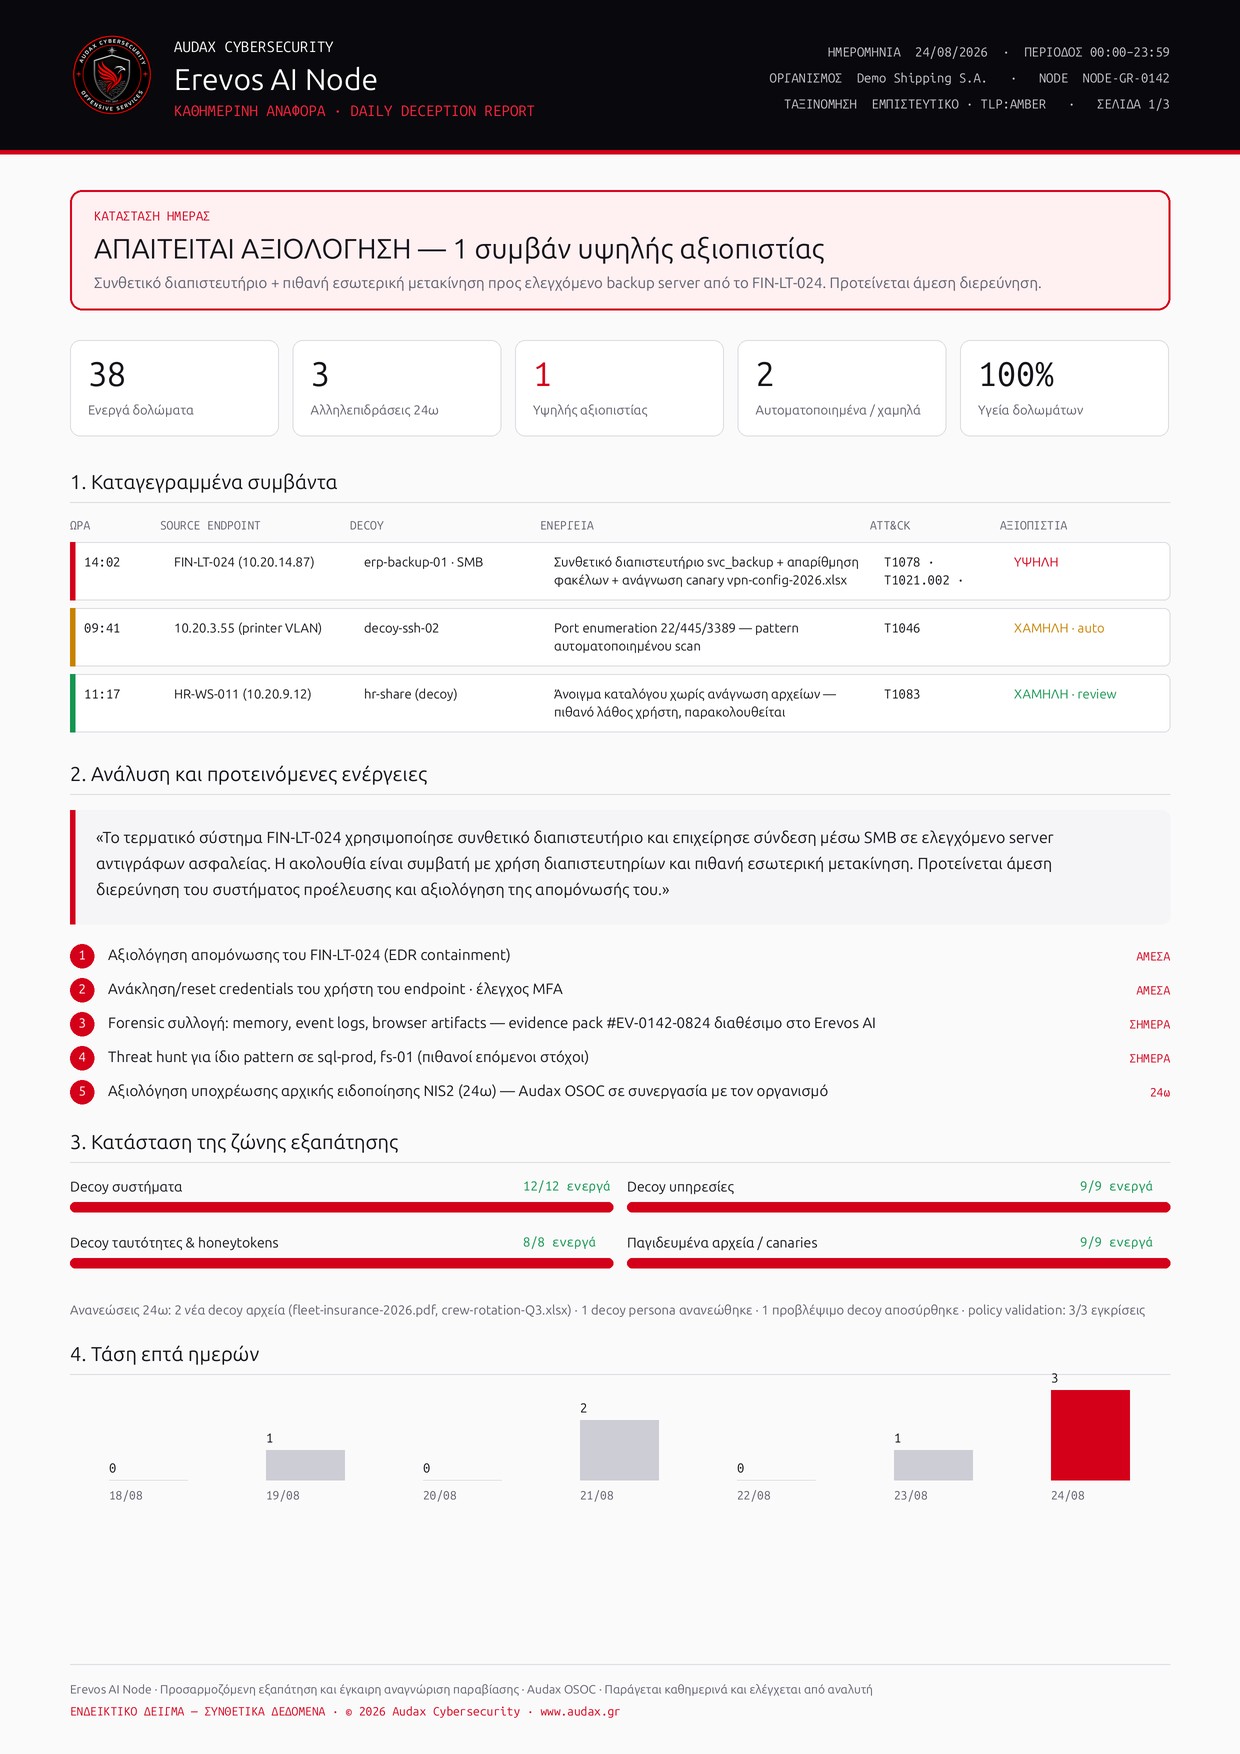
Μία σελίδα που διαβάζεται σε δύο λεπτά και υποστηρίζει τη διερεύνηση και τον έλεγχο
- Συνολική κατάσταση ημέρας — «Καμία ύποπτη δραστηριότητα» ή «Απαιτείται αξιολόγηση», με σύντομη και κατανοητή εξήγηση.
- Καταγεγραμμένα συμβάντα — ώρα, σύστημα προέλευσης, λογαριασμός, δόλωμα που ενεργοποιήθηκε, ενέργεια, αντιστοίχιση στο MITRE ATT&CK και επίπεδο αξιοπιστίας.
- Ανάλυση και προτεινόμενες ενέργειες — τι υποδηλώνει η ακολουθία, ποιοι έλεγχοι πρέπει να πραγματοποιηθούν και με ποια προτεραιότητα.
- Υποστήριξη αξιολόγησης NIS2 και DORA — διαθέσιμα τεχνικά στοιχεία, χρονικές σημάνσεις και πληροφορίες που μπορούν να υποστηρίξουν την αξιολόγηση πιθανής υποχρέωσης γνωστοποίησης.
- Κατάσταση της ζώνης εξαπάτησης — υγεία των δολωμάτων, τεχνικά προβλήματα, ανανεώσεις, αποσύρσεις και αλλαγές που βρίσκονται σε αναμονή έγκρισης.
- Τάση επτά ημερών — αλληλεπιδράσεις και συμβάντα ανά ημέρα, ώστε να αποτυπώνεται η συνολική εξέλιξη και όχι μόνο ένα μεμονωμένο στιγμιότυπο.
Το δείγμα της αναφοράς περιλαμβάνει αποκλειστικά συνθετικά δεδομένα και παρουσιάζεται για επεξηγηματικούς σκοπούς.
Μία φυσική συσκευή, σε δύο μορφές ανάλογα με τις ανάγκες του οργανισμού
Το Erevos AI Node παρέχεται ως αποκλειστική, επώνυμη συσκευή της Audax για τον οργανισμό σας και εγκαθίσταται εντός της υποδομής του.
Η κατάλληλη μορφή επιλέγεται βάσει:
- του μεγέθους και της αρχιτεκτονικής του δικτύου,
- του αριθμού των δικτυακών ζωνών που θα καλυφθούν,
- του απαιτούμενου αριθμού δολωμάτων,
- των διαθέσιμων χώρων εγκατάστασης,
- των απαιτήσεων διαθεσιμότητας και αποθήκευσης.
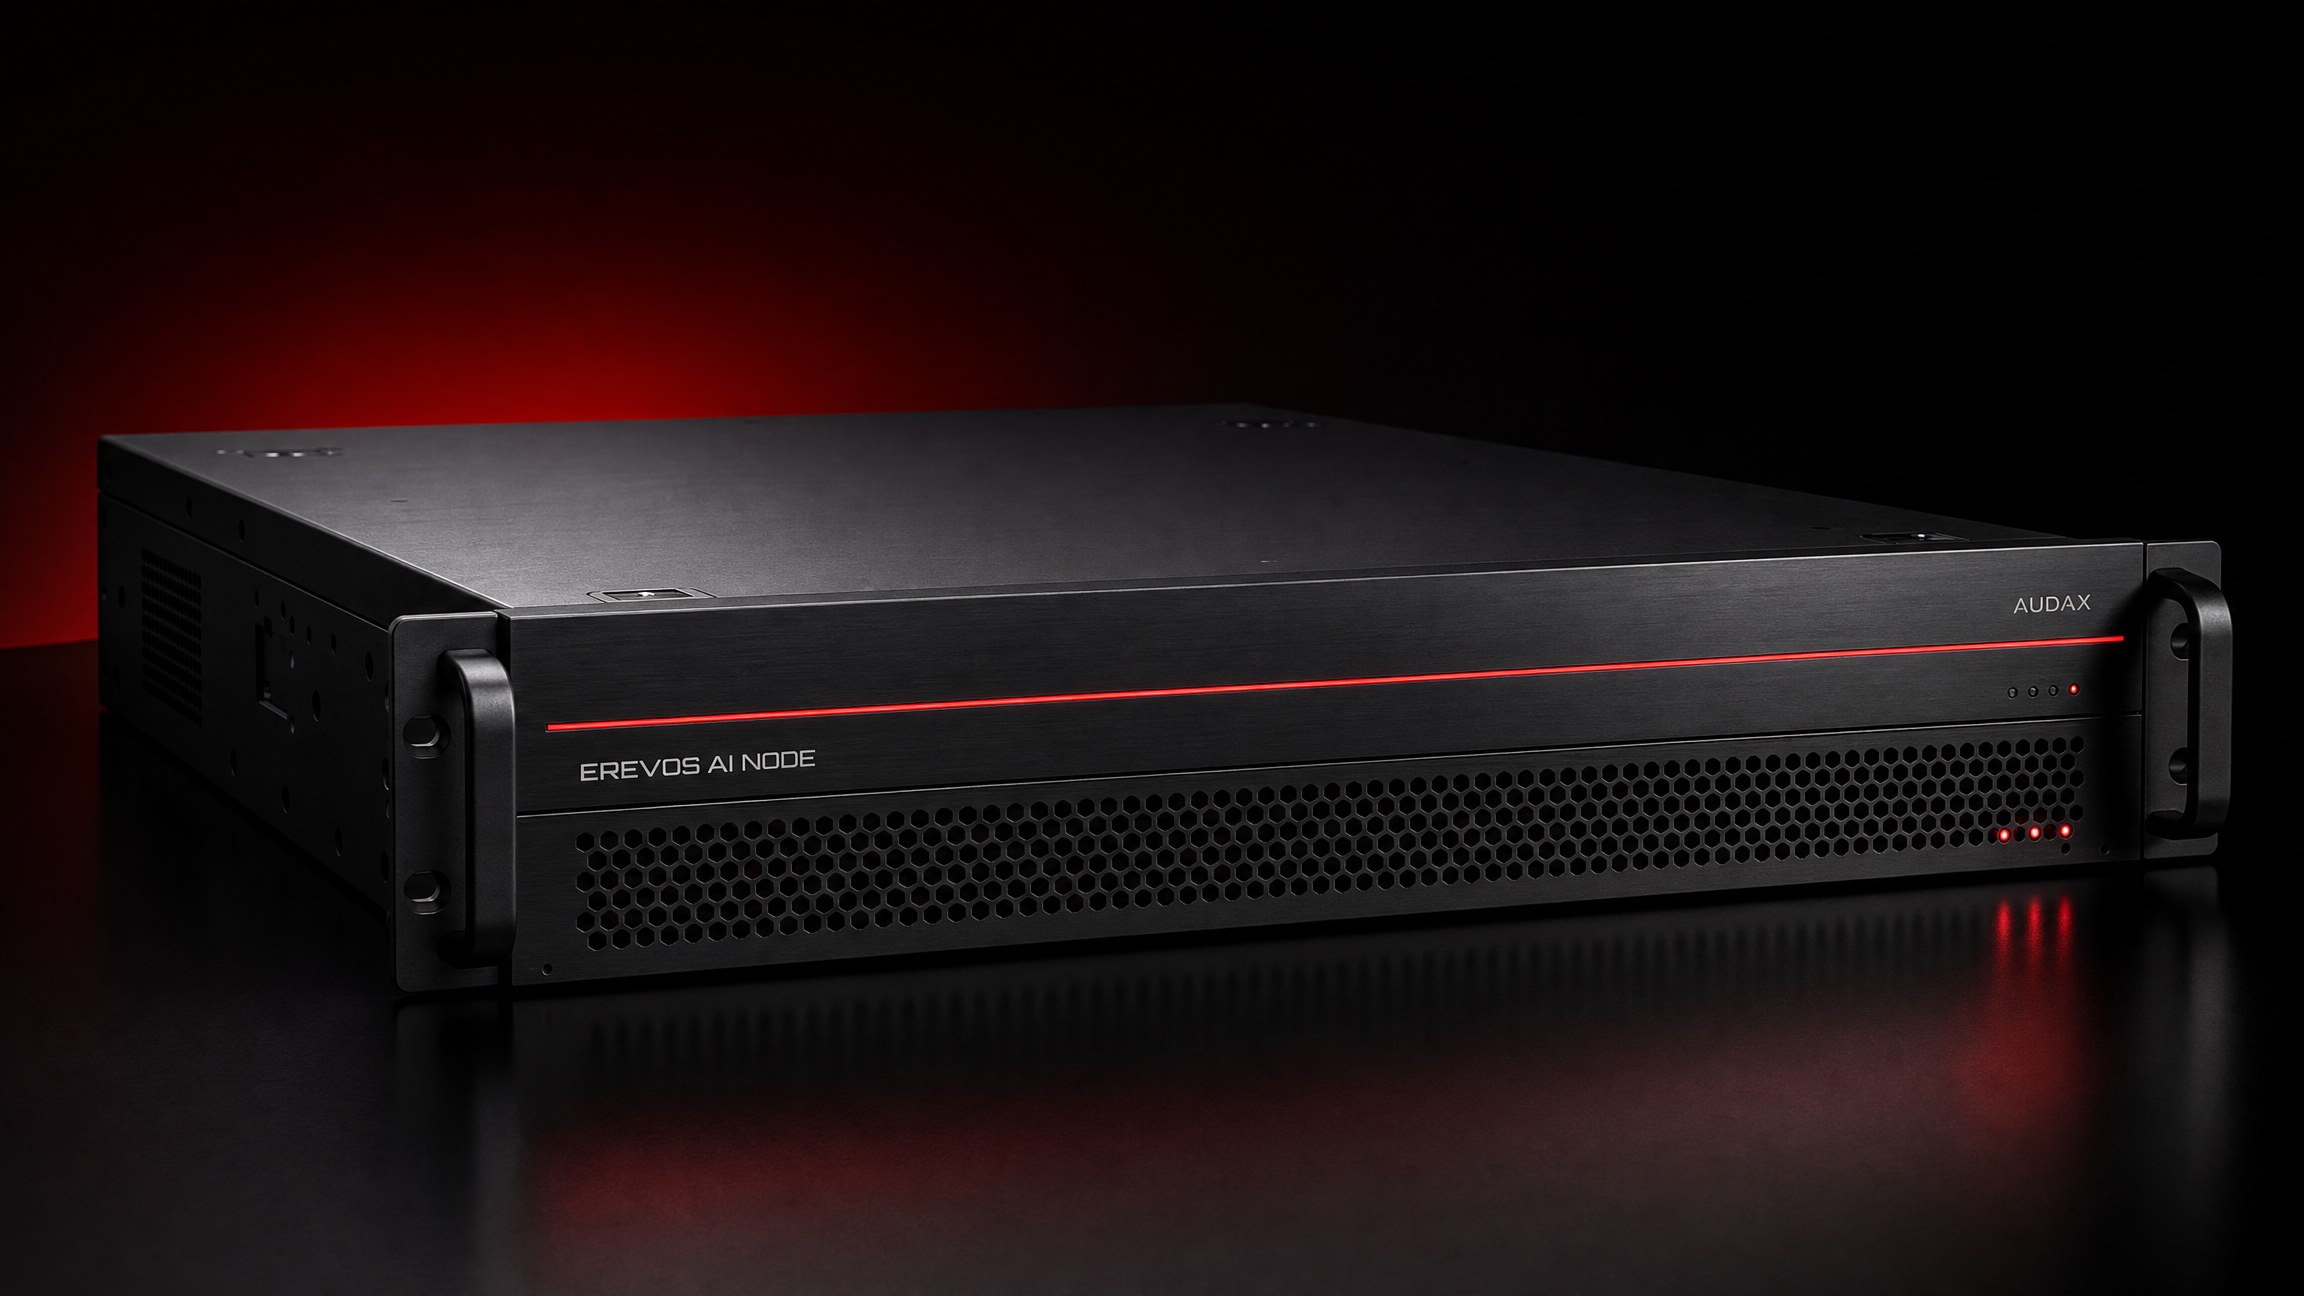
Για κέντρα δεδομένων και σύνθετες δικτυακές υποδομές
Εγκαθίσταται σε rack, δίπλα στην υφιστάμενη υποδομή του οργανισμού. Απευθύνεται σε οργανισμούς με πολλαπλά VLAN, τμηματοποιημένα δίκτυα, μεγάλο αριθμό συστημάτων ή ανάγκη ανάπτυξης ζώνης εξαπάτησης σε διαφορετικά σημεία του δικτύου.
- Κάλυψη πολλαπλών δικτυακών ζωνών — ανάπτυξη διαφορετικών δολωμάτων σε περισσότερα VLAN και τμήματα του δικτύου.
- Μεγαλύτερη υπολογιστική και αποθηκευτική δυνατότητα — υποστήριξη περισσότερων συνθετικών συστημάτων, υπηρεσιών και ταυτόχρονων αλληλεπιδράσεων.
- Αυξημένη επεκτασιμότητα — περισσότερες δικτυακές συνδέσεις, αποθηκευτικός χώρος και δυνατότητα μελλοντικής επέκτασης.
- Κατάλληλο για κρίσιμες υποδομές, χρηματοοικονομικούς οργανισμούς, ναυτιλία, ενέργεια, βιομηχανία και μεγάλους φορείς του Δημοσίου.
Για μεσαία δίκτυα, υποκαταστήματα και απομακρυσμένες εγκαταστάσεις
Η συμπαγής επιτραπέζια μορφή εγκαθίσταται σε γραφείο, χώρο εξυπηρετητών ή άλλο προστατευμένο τεχνικό σημείο, χωρίς να απαιτείται rack.
Απευθύνεται σε οργανισμούς με μία ή λίγες δικτυακές ζώνες, καθώς και σε επιχειρήσεις που χρειάζονται επέκταση της ζώνης εξαπάτησης σε υποκαταστήματα ή απομακρυσμένες εγκαταστάσεις.
- Απλή φυσική εγκατάσταση — δεν απαιτείται υποδομή rack.
- Οι ίδιες βασικές δυνατότητες εξαπάτησης — προσαρμοσμένες σε μικρότερο αριθμό δικτυακών ζωνών και δολωμάτων.
- Χαμηλότερες απαιτήσεις χώρου και κατανάλωσης — κατάλληλο για συνεχή λειτουργία σε περιορισμένο τεχνικό χώρο.
- Κατάλληλο για μικρομεσαίες επιχειρήσεις, δήμους, κλινικές, επαγγελματικά γραφεία, ξενοδοχειακές μονάδες και υποκαταστήματα.
Η τελική μορφή της συσκευής, οι δικτυακές ζώνες, τα είδη και ο αριθμός των δολωμάτων καθορίζονται μετά από τεχνική αποτύπωση και σχεδιασμό από την ομάδα της Audax.
Και οι δύο μορφές:
- επικοινωνούν με το Erevos AI μέσω αποκλειστικά εξερχόμενης, κρυπτογραφημένης σύνδεσης,
- λειτουργούν υπό τη συνεχή διαχείριση του Audax OSOC,
- λαμβάνουν ελεγχόμενες ενημερώσεις και αλλαγές διαμόρφωσης,
- δεν παρέχουν αυτόνομη πρόσβαση στα πραγματικά συστήματα του οργανισμού.
Το καθεστώς διάθεσης, ιδιοκτησίας, τεχνικής υποστήριξης και αντικατάστασης του hardware καθορίζεται από τη σύμβαση της διαχειριζόμενης υπηρεσίας.
Μια συνθετική υποδομή που προσαρμόζεται στη δική σας
Το Erevos AI Node φιλοξενεί μια απομονωμένη ζώνη εξαπάτησης με πολλαπλά επίπεδα ελεγχόμενων δολωμάτων.
Κάθε σύστημα, υπηρεσία, ταυτότητα και αρχείο σχεδιάζεται ώστε να εμφανίζεται ρεαλιστικό σε μια κακόβουλη δραστηριότητα, χωρίς να εντάσσεται στις κανονικές επιχειρησιακές διαδικασίες των εργαζομένων.
- Συνθετικοί Windows και Linux servers
- Ελεγχόμενοι file servers και κοινόχρηστοι φάκελοι
- Συνθετικές βάσεις δεδομένων
- Ψεύτικες πύλες διαχείρισης
- Ελεγχόμενες υπηρεσίες SSH, RDP και SMB
- Υπηρεσίες HTTP/HTTPS και βάσεων δεδομένων
- Συνθετικές διαμορφώσεις VPN
- Συνθετικές διαμορφώσεις firewall
- Ανύπαρκτοι προνομιούχοι χρήστες
- Συνθετικοί λογαριασμοί υπηρεσιών
- Ρεαλιστικοί αλλά ανύπαρκτοι ρόλοι και ψηφιακές ταυτότητες
- Ονόματα χρηστών προσαρμοσμένα στις συμβάσεις ονοματοδοσίας του οργανισμού
- Ελεγχόμενα διαπιστευτήρια
- Συνθετικά API keys και cloud tokens
- Παγιδευμένα αρχεία ρυθμίσεων
- Ελεγχόμενα ransomware canary files
- Παγιδευμένα PDF, Word και Excel
- Συνθετικοί φάκελοι αντιγράφων ασφαλείας
- Ρεαλιστικές δομές αρχείων και καταλόγων
- Απολύτως συνθετικό περιεχόμενο, χωρίς πραγματικά επιχειρησιακά αρχεία
[14:02:11] ΧΡΗΣΗ ΣΥΝΘΕΤΙΚΟΥ ΔΙΑΠΙΣΤΕΥΤΗΡΙΟΥ
[14:02:11] διαπιστευτήριο: svc_backup@corp
[14:02:11] σύστημα προέλευσης: FIN-LT-024 (10.20.14.87) [14:02:14] σύνδεση SMB → erp-backup-01 (δόλωμα)
[14:02:14] MITRE ATT&CK: T1021.002 [14:02:19] απαρίθμηση φακέλων: Backups$ · Finance$ · IT-Config$ [14:02:31] προσπάθεια ανάγνωσης: vpn-config-2026.xlsx (παγιδευμένο αρχείο)
[14:02:31] MITRE ATT&CK: T1083 [14:02:40] πιθανή ταξινόμηση: χρήση διαπιστευτηρίου + εσωτερική μετακίνηση
[14:02:40] αυτοματοποιημένη σάρωση: μη πιθανή
[14:02:40] προτεινόμενος έλεγχος: αναζήτηση σχετικής δραστηριότητας σε κρίσιμα συστήματα [14:02:41] διαθέσιμα στοιχεία: συνεδρία · PCAP · hashes · χρονική ακολουθία · ATT&CK
[14:02:41] αποστολή στο Erevos AI ✓ ολοκληρώθηκε
[14:02:41] προτεινόμενη ενέργεια: αξιολόγηση απομόνωσης του FIN-LT-024 και συλλογή ψηφιακών πειστηρίων
█
Από την πρώτη επαφή γνωρίζετε από πού ξεκίνησε και τι ακριβώς συνέβη
Κάθε συμβάν συνοδεύεται από σύντομη και κατανοητή εξήγηση προς τις τεχνικές ομάδες και τη Διοίκηση:
Το συμβάν αποστέλλεται στο Erevos AI, όπου συσχετίζεται με τα διαθέσιμα δεδομένα του υφιστάμενου stack και εμπλουτίζεται για περαιτέρω διερεύνηση και απόκριση.
Οι αναλυτές του Audax OSOC επικυρώνουν τα αποτελέσματα, αξιολογούν τη σοβαρότητα και συντονίζουν τις επόμενες ενέργειες με την αρμόδια ομάδα του οργανισμού.
Το παραπάνω αποτελεί ενδεικτικό σενάριο και περιλαμβάνει αποκλειστικά συνθετικά δεδομένα.
Δολώματα που ταιριάζουν στη δική σας υποδομή — όχι γενικές παγίδες
Ένα γενικό honeypot με ονομασία όπως test-server μπορεί εύκολα να ξεχωρίσει από την πραγματική υποδομή.
Το Erevos AI Node χρησιμοποιεί περιορισμένα και εγκεκριμένα μεταδεδομένα του οργανισμού για να δημιουργήσει δολώματα που ακολουθούν τις ίδιες συμβάσεις ονοματοδοσίας, τεχνολογίες και οργανωτικές δομές.
Το αποτέλεσμα δεν είναι ένα τυποποιημένο σύνολο παγίδων, αλλά μια συνθετική υποδομή προσαρμοσμένη στον κλάδο και στα χαρακτηριστικά κάθε οργανισμού.
Η ζώνη εξαπάτησης διαμορφώνεται διαφορετικά για κάθε κλάδο — χρηματοοικονομικά, ενέργεια, υγεία, βιομηχανία, ναυτιλία ή Δημόσιο — επειδή διαφέρουν τα συστήματα, οι ονομασίες, οι επιχειρησιακές λειτουργίες και οι πληροφορίες που μπορεί να αναζητήσει μια κακόβουλη δραστηριότητα.
Δεν χρησιμοποιούνται πραγματικά αρχεία, πραγματικοί κωδικοί πρόσβασης ή παραγωγικές βάσεις δεδομένων.
Τι δεν κάνει ποτέ αυτόνομα το Erevos AI Node
Η ασφαλής λειτουργία της ζώνης εξαπάτησης στηρίζεται στην αυστηρή απομόνωση, στις προκαθορισμένες πολιτικές και στον ανθρώπινο έλεγχο.
Τα όρια αυτά εφαρμόζονται σε κάθε εγκατάσταση και δεν μπορούν να παρακαμφθούν από τον μηχανισμό τεχνητής νοημοσύνης.
Οι βασικές ερωτήσεις των CISOs και των υπευθύνων ασφάλειας
Ποια είναι η διαφορά από ένα κλασικό honeypot;
Ένα κλασικό honeypot συνήθως προσομοιώνει ένα συγκεκριμένο σύστημα ή έναν περιορισμένο αριθμό υπηρεσιών.
Το Erevos AI Node δημιουργεί μια ευρύτερη, απομονωμένη ζώνη εξαπάτησης με συνθετικούς servers, κοινόχρηστους φακέλους, βάσεις δεδομένων, ψηφιακές ταυτότητες, διαπιστευτήρια και παγιδευμένα αρχεία.
Τα δολώματα προσαρμόζονται στις συμβάσεις ονοματοδοσίας, στις τεχνολογίες και στη δομή του οργανισμού. Ανανεώνονται βάσει εγκεκριμένων πολιτικών και των τεχνικών που καταγράφονται, χωρίς να μεταβάλλεται η πραγματική υποδομή.
Παρακολουθεί τους εργαζομένους ή το δίκτυό μας;
Όχι συνολικά. Το Node καταγράφει αποκλειστικά τις αλληλεπιδράσεις που κατευθύνονται προς τα δικά του δολώματα.
Δεν συλλέγει τη γενική κίνηση του δικτύου, το σύνολο των αρχείων καταγραφής ή την καθημερινή δραστηριότητα των χρηστών. Καταγράφει μόνο τα τεχνικά στοιχεία που απαιτούνται για τη διερεύνηση μιας αλληλεπίδρασης με τη ζώνη εξαπάτησης, όπως το σύστημα και ο λογαριασμός προέλευσης, η ώρα και οι ενέργειες που πραγματοποιήθηκαν.
Επειδή τα δολώματα δεν εξυπηρετούν κανονική επιχειρησιακή λειτουργία, κάθε αλληλεπίδραση αντιμετωπίζεται ως συμβάν υψηλής προτεραιότητας.
Χρειάζεται να τοποθετήσουμε πραγματικά δεδομένα μέσα στη συσκευή;
Όχι. Για τη διαμόρφωση της ζώνης εξαπάτησης χρησιμοποιούνται μόνο τα απολύτως αναγκαία και εγκεκριμένα μεταδεδομένα, όπως:
- συμβάσεις ονοματοδοσίας
- τύποι συστημάτων
- οργανωτικές μονάδες
- χρησιμοποιούμενες τεχνολογίες
- μορφή ονομάτων χρηστών
- δικτυακές ζώνες
Από αυτά δημιουργείται αποκλειστικά συνθετικό περιεχόμενο. Στα δολώματα δεν τοποθετούνται πραγματικοί κωδικοί πρόσβασης, αρχεία εργαζομένων ή πελατών, παραγωγικές βάσεις δεδομένων ή επιχειρησιακά έγγραφα.
Τα τεχνικά στοιχεία που παράγονται από μια αλληλεπίδραση διατηρούνται σύμφωνα με τις συμφωνημένες πολιτικές πρόσβασης, ελαχιστοποίησης και διατήρησης δεδομένων.
Μπορεί το Node να αλλάξει κάτι στο πραγματικό δίκτυο ή στο Active Directory;
Όχι αυτόνομα. Οι λειτουργίες του Node περιορίζονται στην απομονωμένη ζώνη εξαπάτησης.
Δεν τροποποιεί παραγωγικά συστήματα, δικτυακές ρυθμίσεις, πραγματικούς λογαριασμούς ή αντικείμενα του Active Directory. Οποιαδήποτε προαιρετική διασύνδεση με πραγματικό σύστημα απαιτεί ξεχωριστό τεχνικό σχεδιασμό, έλεγχο πολιτικής, διαδικασία διαχείρισης αλλαγών και ρητή εξουσιοδότηση.
Ο μηχανισμός τεχνητής νοημοσύνης δεν μπορεί να παρακάμψει αυτά τα όρια.
Πώς συνεργάζεται με το SOC, το EDR ή το SIEM που ήδη διαθέτουμε;
Το Node λειτουργεί συμπληρωματικά προς τους υφιστάμενους μηχανισμούς ασφαλείας.
Παράγει μια διαφορετική κατηγορία ένδειξης: την αλληλεπίδραση με ένα συνθετικό σύστημα, αρχείο ή στοιχείο πρόσβασης που δεν εξυπηρετεί νόμιμη επιχειρησιακή χρήση.
Το συμβάν αποστέλλεται στο Erevos AI μαζί με τη χρονική ακολουθία και τα διαθέσιμα τεχνικά στοιχεία. Οι αναλυτές του Audax OSOC το επικυρώνουν, το συσχετίζουν με τα υπόλοιπα δεδομένα ασφαλείας και συντονίζουν τις κατάλληλες ενέργειες με την ομάδα και τα εργαλεία του οργανισμού.
Πώς υποστηρίζει τις απαιτήσεις των NIS2 και DORA;
Τα NIS2 και DORA περιλαμβάνουν απαιτήσεις σχετικές με την αναγνώριση, καταγραφή, διαχείριση και γνωστοποίηση σημαντικών περιστατικών.
Το Erevos AI Node μπορεί να υποστηρίξει αυτές τις διαδικασίες παρέχοντας:
- έγκαιρη ένδειξη ύποπτης δραστηριότητας
- ακριβείς χρονικές σημάνσεις
- σύστημα και λογαριασμό προέλευσης
- χρονική ακολουθία ενεργειών
- σχετικά αρχεία, hashes και δικτυακά στοιχεία
- αντιστοίχιση στο MITRE ATT&CK
- τεχνική ανάλυση και προτεινόμενες ενέργειες
Τα στοιχεία αυτά υποστηρίζουν τη διερεύνηση, την εσωτερική κλιμάκωση και την προετοιμασία των απαιτούμενων αναφορών. Το Node δεν αποφασίζει αυτομάτως εάν ένα περιστατικό πληροί τα νομικά ή κανονιστικά κριτήρια γνωστοποίησης.
Δείτε πώς μια ύποπτη αλληλεπίδραση μετατρέπεται σε έγκαιρη προειδοποίηση
Ζητήστε μια παρουσίαση του Erevos AI Node προσαρμοσμένη στις ανάγκες του οργανισμού σας.
Θα εξετάσουμε:
- τη γενική αρχιτεκτονική και το μέγεθος του δικτύου,
- τις δικτυακές ζώνες που χρειάζονται κάλυψη,
- την κατάλληλη μορφή συσκευής — rack ή επιτραπέζια,
- τα είδη των δολωμάτων που ταιριάζουν στον κλάδο σας,
- τη σύνδεση του Node με το Erevos AI και το Audax OSOC.
Θα δείτε στην πράξη πώς η επαφή με ένα ελεγχόμενο δόλωμα μετατρέπεται σε τεκμηριωμένο συμβάν, άμεση ειδοποίηση και καθημερινή αναφορά.
Φόρμα ενδιαφέροντος
Όποιος αλληλεπιδρά με το Erevos AI Node δεν θα έπρεπε να βρίσκεται εκεί.