Υπηρεσίες κυβερνοασφάλειας στην Ελλάδα
Ελέγχουμε τι μπορεί να παραβιαστεί και σας δείχνουμε τι πρέπει να διορθωθεί πρώτο.
Η Audax Cybersecurity οργανώνει τις υπηρεσίες της σε τρεις πρακτικές. Ξεκινάμε από τις ανάγκες του οργανισμού σας και πραγματοποιούμε τους κατάλληλους ελέγχους.
Λαμβάνετε τεχνικά αποδεικτικά στοιχεία, σαφή εξήγηση των κινδύνων και συγκεκριμένες προτάσεις αντιμετώπισης, ώστε να αποφασίζετε τα επόμενα βήματα με τεκμηρίωση.
«Από ποιο ερώτημα ξεκινάτε;»01Penetration Testing ServicesΜπορεί κάποιος να παραβιάσει τα συστήματα, τους λογαριασμούς ή τις εφαρμογές AI μας — και μέχρι πού μπορεί να φτάσει;02Managed Continuous Threat Exposure ManagementΠαραμένουν αποτελεσματικές οι άμυνές μας καθώς τα συστήματα και οι απειλές αλλάζουν;03Red Team & ReadinessΑν συμβεί πραγματική επίθεση, θα την εντοπίσουμε έγκαιρα και θα ανταποκριθούμε σωστά;
Εξετάζουμε την ασφάλεια από την πλευρά του επιτιθέμενου.
Δεν αρκεί να γνωρίζετε πόσα κενά ασφάλειας υπάρχουν. Χρειάζεται να γνωρίζετε ποια μπορούν να αξιοποιηθούν και ποια συστήματα ή δεδομένα κινδυνεύουν.
Στην Audax Cybersecurity ελέγχουμε τις αδυναμίες μεμονωμένα και σε συνδυασμό. Εξετάζουμε, για παράδειγμα, αν ευρήματα μέτριας σοβαρότητας μπορούν μαζί να επιτρέψουν πρόσβαση στη βάση δεδομένων των πελατών σας.
Οι δοκιμές πραγματοποιούνται με γραπτή εξουσιοδότηση και συμφωνημένα όρια. Παραδίδουμε τεχνικά στοιχεία που δείχνουν τι επιβεβαιώθηκε στην πράξη, μέχρι πού ήταν δυνατή η πρόσβαση και ποιες είναι οι πιθανές επιπτώσεις στον οργανισμό σας.
Τρεις πρακτικές. Ένα ερώτημα η καθεμία.
Κάθε πρακτική απαντά σε ένα συγκεκριμένο ερώτημα για την ασφάλειά σας και περιλαμβάνει υπηρεσίες με ξεκάθαρο αντικείμενο. Ξεκινήστε από το ερώτημα που σας απασχολεί.
Penetration Testing
«Μπορεί κάποιος να παραβιάσει τα συστήματα, τους λογαριασμούς ή τις εφαρμογές μας και μέχρι πού μπορεί να φτάσει;»
Ελέγχουμε χειροκίνητα εφαρμογές, API, υποδομές cloud, δίκτυα και Active Directory. Επιβεβαιώνουμε ποιες αδυναμίες μπορούν να αξιοποιηθούν, μεμονωμένα ή σε συνδυασμό, με τεχνικά αποδεικτικά στοιχεία.
Managed Continuous Threat Exposure Management
«Ποια συστήματά μας μπορούν να παραβιαστούν σήμερα, και έκλεισαν όσα διορθώσαμε;»
Ετήσια διαχειριζόμενη υπηρεσία, είτε διαθέτετε SOC είτε όχι. Ελέγχουμε όλο τον χρόνο ό,τι εκθέτετε, επιβεβαιώνουμε τι μπορεί πραγματικά να αξιοποιηθεί και επανελέγχουμε τις διορθώσεις.
Red Team & Readiness
«Αν συμβεί πραγματική επίθεση, θα την εντοπίσουμε έγκαιρα και θα ανταποκριθούμε σωστά;»
Δοκιμάζουμε αν ο οργανισμός σας αντέχει μια πραγματική επίθεση: στοχευμένες ασκήσεις Red Team, ελεγχόμενη προσομοίωση ransomware και μέτρηση της πραγματικής συμπεριφοράς του προσωπικού.
Δεκαέξι υπηρεσίες, με ξεκάθαρο αντικείμενο και παραδοτέα.
Στη σελίδα κάθε υπηρεσίας θα βρείτε τι ελέγχουμε, πώς πραγματοποιούνται οι δοκιμές, τι παραλαμβάνετε και ποια είναι τα όρια της αξιολόγησης.
External Penetration Testing
Χειροκίνητος έλεγχος κάθε σημείου που είναι προσβάσιμο από το Internet: υπηρεσίες, VPN, εφαρμογές και email. Με απόδειξη για κάθε εύρημα.
Penetration TestingInternal Penetration Testing
Ξεκινάμε από έναν απλό λογαριασμό και δοκιμάζουμε μέχρι πού φτάνει κάποιος στο δίκτυό σας: Active Directory, διαχωρισμός, πλευρική μετακίνηση.
Penetration TestingWeb, API & Mobile
Web εφαρμογές, REST/GraphQL APIs και iOS/Android apps, με OWASP, proof-of-concept και οδηγίες αποκατάστασης.
Penetration TestingCloud Penetration Testing
AWS, Azure και Google Cloud από τη σκοπιά του επιτιθέμενου: κλιμάκωση δικαιωμάτων, εκτεθειμένα δεδομένα, αδυναμίες CI/CD.
Penetration TestingAD Assurance
Αξιολόγηση Active Directory και Entra ID για λανθασμένες ρυθμίσεις, υπερβολικά δικαιώματα και δυνατότητες μη εξουσιοδοτημένης πρόσβασης σε κρίσιμα συστήματα.
Penetration TestingVulnerability Research
Firmware, υλικό, δυαδικά αρχεία και ιδιόκτητα πρωτόκολλα: reverse engineering, fuzzing και τεκμηριωμένη απόδειξη λειτουργίας.
Penetration TestingAI Penetration Testing
Chatbots, βοηθοί με LLM και συστήματα RAG: τι μπορούν να αποκαλύψουν, τι μπορούν να εκτελέσουν και αν τηρούν τα όρια πρόσβασής τους.
Managed CTEMAttack Surface Discovery & Testing
Βρίσκουμε ό,τι έχει η επιχείρησή σας ανοιχτό στο διαδίκτυο, δοκιμάζουμε από πού μπορεί να μπει κάποιος και σας λέμε τι να κλείσετε πρώτο.
Managed CTEMEmerging Threats
Όταν δημοσιοποιείται νέα ευπάθεια ή exploit, ελέγχουμε αν αφορά τα δικά σας συστήματα και πού ακριβώς.
Managed CTEMEmail Security Cloud
Managed cloud email gateway μπροστά από το email σας: spam, malware, phishing, BEC και spoofing σταματούν πριν φτάσουν στα γραμματοκιβώτια.
Managed CTEMSecurity Control Validation
Εκτελούμε τεχνικές επίθεσης σε ελεγχόμενες συνθήκες και μετράμε τι κατέγραψε, τι σήμανε και τι σταμάτησε το SOC, το SIEM και το EDR σας.
Red Team & ReadinessRed Team Operations
Στοχευμένη προσομοίωση επίθεσης με συγκεκριμένο επιχειρησιακό στόχο. Είναι εφικτός και τον εντοπίζει εγκαίρως η άμυνά σας;
Red Team & ReadinessAI Red Teaming
Στοχευμένες ασκήσεις σε AI agents με πρόσβαση σε εταιρικά συστήματα. Επιτυγχάνεται ο στόχος και τον εντοπίζει η άμυνά σας;
Red Team & ReadinessRansomware Readiness
Ελεγχόμενη προσομοίωση ransomware: μέτρηση ανθεκτικότητας και απόκρισης του οργανισμού σας.
Red Team & ReadinessSocial Engineering
Phishing simulation και human risk: μέτρηση πραγματικής συμπεριφοράς υπό επίθεση, όχι θεωρητικό awareness.
Red Team & ReadinessΣεμινάρια Social Engineering
Εταιρικά σεμινάρια όπου το προσωπικό βλέπει πραγματικά σενάρια, συμμετέχει και μαθαίνει να αντιδρά πριν γίνει η ζημιά.
Έξι στάδια για τεκμηριωμένο έλεγχο της ασφάλειάς σας.
Κάθε ανάθεση προσαρμόζεται στους στόχους και στην υποδομή σας. Η διαδικασία παραμένει σταθερή: σαφή όρια, χειροκίνητοι έλεγχοι και τεχνική επιβεβαίωση των ευρημάτων πριν από την αναφορά τους.
Τεχνική τεκμηρίωση που υποστηρίζει τη συμμόρφωση με τη NIS2
Οι υπηρεσίες της Audax Cybersecurity είναι τεχνικές υπηρεσίες ασφάλειας, όχι πιστοποίηση συμμόρφωσης. Μια τεχνική αξιολόγηση δεν εξασφαλίζει από μόνη της τη συμμόρφωση ενός οργανισμού με τη NIS2.
Οι αναφορές μας τεκμηριώνουν τι ελέγχθηκε, ποιες αδυναμίες εντοπίστηκαν, πώς ιεραρχήθηκαν και τι διορθώθηκε. Τα στοιχεία αυτά υποστηρίζουν τις αποφάσεις της Διοίκησης και αξιοποιούνται σε ερωτηματολόγια πελατών, εσωτερικές διαδικασίες και ελέγχους.
Συμμόρφωση με τη NIS2
Οι απαιτήσεις της NIS2 και ο ρόλος των τεχνικών ελέγχων στην υποστήριξη της συμμόρφωσης.
Δημόσιος τομέας
Πώς προσαρμόζουμε τους ελέγχους κυβερνοασφάλειας στις ανάγκες και στις απαιτήσεις των δημόσιων φορέων.
Δίκτυο συνεργατών
Για παρόχους υπηρεσιών πληροφορικής και ασφάλειας που θέλουν να προσφέρουν στους πελάτες τους επιθετικούς ελέγχους κυβερνοασφάλειας σε συνεργασία με την Audax.
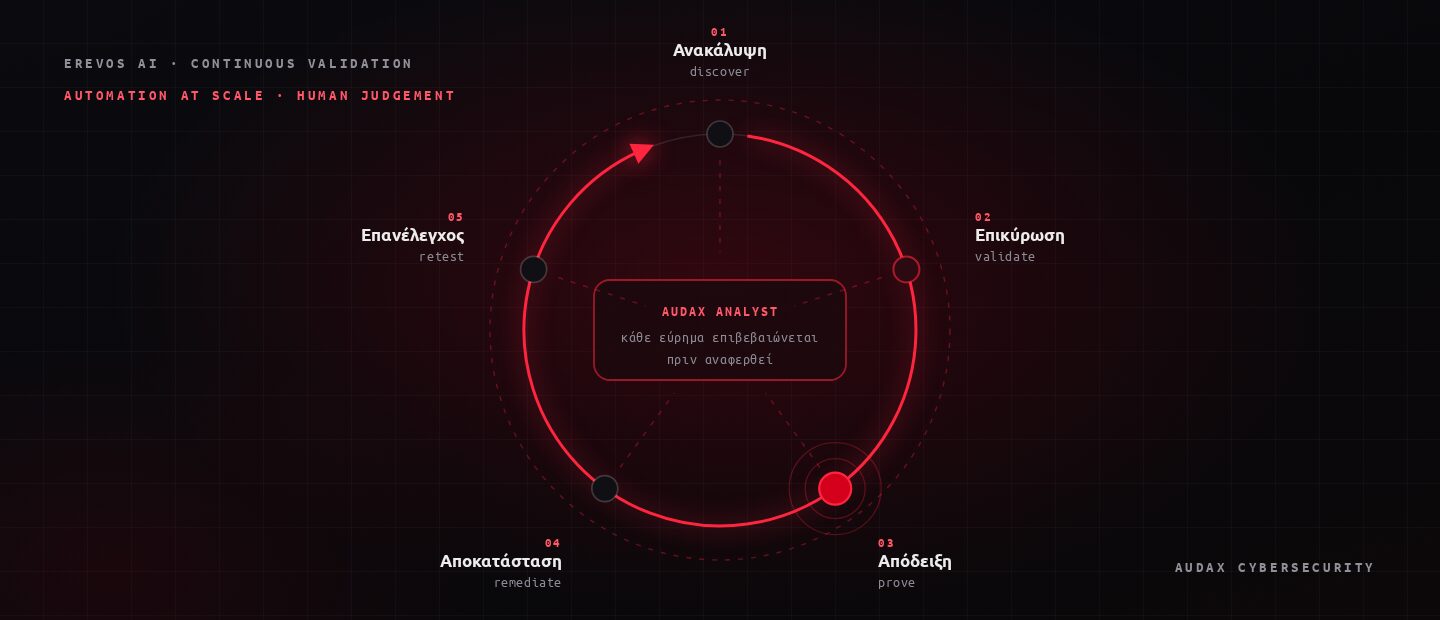
Erevos AI — η τεχνολογία πίσω από τη συνεχή επικύρωση
Το Erevos AI παρέχεται ως ετήσιο πρόγραμμα συνεχούς ελέγχου και επικύρωσης, με πλήρη διαχείριση από την Audax. Οι ελεγκτές μας σχεδιάζουν τις δοκιμές, επιβεβαιώνουν τα ευρήματα και τεκμηριώνουν την αποκατάσταση. Δεν χρειάζεται να αναλάβετε τη λειτουργία της πλατφόρμας.
Η αυτοματοποίηση υποστηρίζει την κάλυψη και τη συχνότητα των ελέγχων. Η αξιολόγηση των ευρημάτων και οι προτεραιότητες αποκατάστασης καθορίζονται από τους ειδικούς μας.
Πείτε μας τι θέλετε να ελέγξετε
Περιγράψτε σύντομα την ανάγκη σας και η ομάδα της Audax Cybersecurity θα σας προτείνει το κατάλληλο εύρος ελέγχου και τα επόμενα βήματα.
Δεν δίνουμε αυτόματες τιμές χωρίς να γνωρίζουμε τι ακριβώς χρειάζεται να αξιολογηθεί.
Υπηρεσίες — Γενικό αίτημα — αίτημα επικοινωνίας
Έξι πεδία. Απαντάμε με πρόταση εύρους και επόμενα βήματα, όχι με αυτόματη τιμή.
Προτιμάτε απευθείας επικοινωνία; [email protected] · +30 210 9839367
