
Γιατί τα APIs Αποτελούν τον Νέο Πρωταρχικό Φορέα Επίθεσης
Τα Application Programming Interfaces (APIs) αποτελούν τη ραχοκοκαλιά κάθε σύγχρονου ψηφιακού συστήματος. Από mobile εφαρμογές και web portals μέχρι microservices και cloud integrations, τα APIs μεταφέρουν ευαίσθητα δεδομένα μεταξύ συστημάτων — και γι’ αυτό αποτελούν στόχο υψηλής αξίας για κυβερνοεπιθέσεις.
Σύμφωνα με τα δεδομένα της αγοράς, πάνω από το 80% της web traffic περνά πλέον μέσω APIs. Όμως, η ασφάλειά τους παραμένει ο κρυφός κίνδυνος: πολλές εταιρείες δοκιμάζουν μόνο τα frontend web interfaces αγνοώντας τα backend APIs που χειρίζονται τα ίδια — ή πιο ευαίσθητα — δεδομένα.
OWASP API Security Top 10: Οι Κυριότερες Απειλές
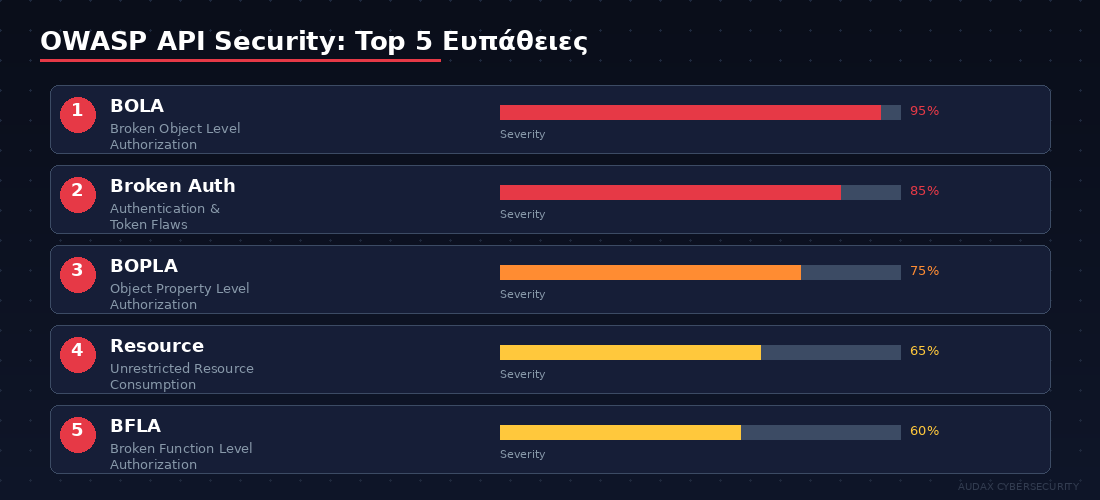
Το OWASP API Security Top 10 καταγράφει τις κρισιμότερες ευπάθειες σε APIs:
1. Broken Object Level Authorization (BOLA)
Η πιο συχνή και επικίνδυνη ευπάθεια API. Ο επιτιθέμενος αλλάζει object IDs σε API requests για να αποκτήσει πρόσβαση σε δεδομένα άλλων χρηστών. Π.χ., αλλαγή του /api/users/123/records σε /api/users/456/records.
2. Broken Authentication
Αδύναμοι μηχανισμοί authentication σε APIs: ελλιπές token validation, missing expiration, predictable API keys, JWT implementation flaws.
3. Broken Object Property Level Authorization (BOPLA)
Τα APIs εκθέτουν properties που δεν θα έπρεπε. Ο χρήστης μπορεί να τροποποιήσει πεδία (mass assignment) ή να διαβάσει ευαίσθητα attributes (excessive data exposure).
4. Unrestricted Resource Consumption
Έλλειψη rate limiting και throttling που επιτρέπει brute force, credential stuffing, denial-of-service, ή excessive data extraction.
5. Broken Function Level Authorization (BFLA)
Ο χρήστης κλιμακώνει δικαιώματα καλώντας administrative endpoints: POST /api/admin/users αντί GET /api/users/me.
REST, GraphQL και gRPC: Διαφορές στο Testing
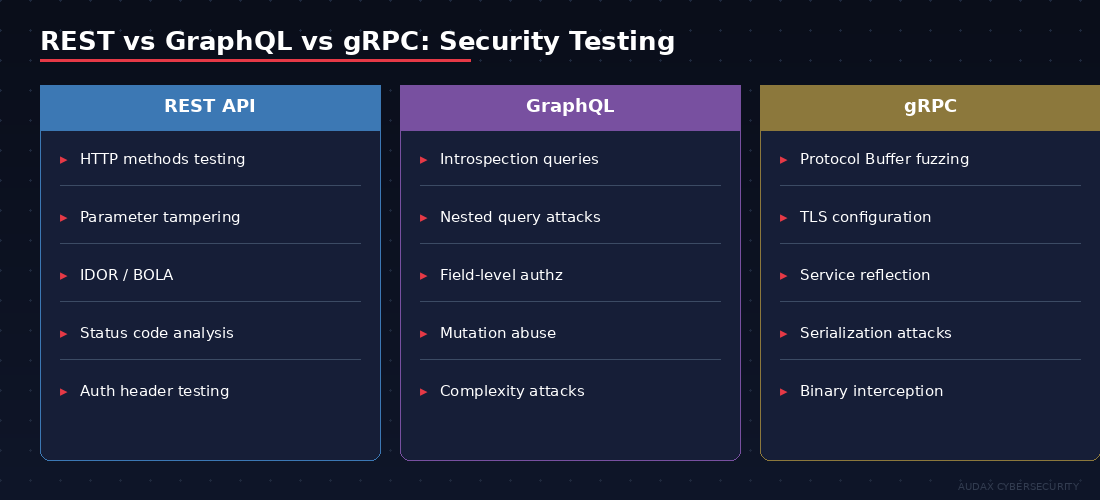
REST API Testing
Η πιο διαδεδομένη αρχιτεκτονική. Τα endpoints είναι σχετικά εύκολα να εντοπιστούν και να δοκιμαστούν. Focus areas: HTTP methods, status codes, authentication headers, parameter tampering, IDOR.
GraphQL Testing
Η πολυπλοκότητα αυξάνεται δραματικά. Μοναδικές προκλήσεις: introspection queries, nested queries (batching attacks), field-level authorization, query complexity attacks, mutation abuse.
gRPC Testing
Protocol Buffers και binary format. Χρειάζονται εξειδικευμένα tools για interception/modification. Ευπάθειες σε serialization, TLS configuration, service reflection.
Μεθοδολογία API Penetration Testing
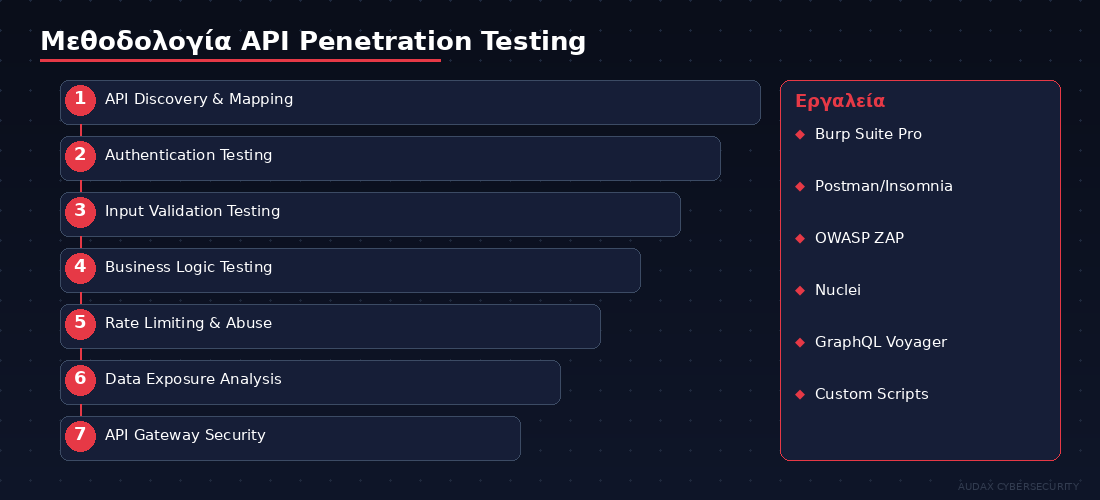
Η ολοκληρωμένη μεθοδολογία API Security Testing περιλαμβάνει:
- API Discovery & Mapping: Εντοπισμός όλων των endpoints μέσω documentation review, traffic analysis, fuzzing, και reverse engineering mobile apps
- Authentication & Authorization Testing: Δοκιμή token management, session handling, role-based access, privilege escalation paths
- Input Validation Testing: SQL injection, NoSQL injection, command injection, XXE, SSRF μέσω API parameters
- Business Logic Testing: Race conditions, workflow bypass, price manipulation, quantity tampering
- Rate Limiting & Abuse Testing: Brute force resistance, credential stuffing, enumeration attacks
- Data Exposure Analysis: Verbose error messages, excessive response data, sensitive data in URLs/logs
- API Gateway Security: WAF bypass, gateway misconfiguration, proxy issues
Η Audax Cybersecurity εφαρμόζει αυτή τη μεθοδολογία στο πλαίσιο των υπηρεσιών Penetration Testing και Vulnerability Assessment.
Εργαλεία και Τεχνικές API Security Testing
Τα κύρια εργαλεία που χρησιμοποιούνται σε professional API testing:
- Burp Suite Professional: Intercepting proxy με API scanning capabilities
- Postman/Insomnia: API client testing με collection-based testing
- OWASP ZAP: Open-source scanner με API fuzzing
- Nuclei: Template-based vulnerability scanning
- GraphQL Voyager/InQL: Εξειδικευμένα tools για GraphQL enumeration
- Custom scripts: Python/Go scripts για targeted attacks και automation
API Gateway Security: Η Πρώτη Γραμμή Άμυνας
Ένα σωστά ρυθμισμένο API gateway (AWS API Gateway, Kong, Apigee) αποτελεί κρίσιμο layer ασφαλείας:
- Rate limiting: Προστασία από brute force και DDoS
- Input validation: Schema validation πριν φτάσει η κλήση στο backend
- Authentication: Centralized OAuth2/JWT validation
- Logging & monitoring: Audit trail κάθε API κλήσης
- IP whitelisting: Περιορισμός πρόσβασης ανά πηγή
Ωστόσο, ένα misconfigured gateway μπορεί να δημιουργήσει ψευδή αίσθηση ασφάλειας. Μόνο το τακτικό penetration testing επαληθεύει ότι τα μέτρα λειτουργούν αποτελεσματικά.
Συχνές Ερωτήσεις (FAQ)
Γιατί δεν αρκεί μόνο το web application testing;
Τα web applications χρησιμοποιούν APIs στο backend. Ένα ασφαλές frontend μπορεί να κρύβει ανασφαλή API endpoints που ο επιτιθέμενος μπορεί να καλέσει απευθείας, παρακάμπτοντας τα frontend security controls.
Πόσο συχνά πρέπει να γίνεται API security testing;
Τουλάχιστον ανά τρίμηνο σε production APIs, και σε κάθε major release. CI/CD pipelines πρέπει να περιλαμβάνουν automated API security scanning σε κάθε deployment.
Τι είναι ο κίνδυνος shadow APIs;
Shadow APIs είναι endpoints που υπάρχουν σε production αλλά δεν είναι τεκμηριωμένα. Μπορεί να είναι legacy endpoints, debugging interfaces, ή internal APIs εκτεθειμένα κατά λάθος. Αποτελούν σοβαρό κίνδυνο γιατί δεν παρακολουθούνται.
Εξασφαλίστε την Ασφάλεια των APIs σας
Τα APIs αποτελούν τον κρυφό κίνδυνο στα σύγχρονα συστήματα. Η Audax Cybersecurity εφαρμόζει εξειδικευμένη μεθοδολογία API Security Testing που καλύπτει REST, GraphQL, gRPC, και custom protocols, αποκαλύπτοντας ευπάθειες που τα αυτοματοποιημένα scanners αγνοούν.
Ζητήστε Δωρεάν Αξιολόγηση της ασφάλειας των APIs σας.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →