
Σε κάθε οργανισμό που χρησιμοποιεί Windows, υπάρχει ένα σύστημα το οποίο, αν πέσει, τα παίρνει όλα μαζί του: το Active Directory. Δεν είναι απλώς «ο κατάλογος χρηστών». Είναι η αρχή που αποφασίζει ποιος είναι ποιος, ποιος μπαίνει πού και ποιος έχει δικαίωμα να κάνει τι — για κάθε υπολογιστή, κάθε server, κάθε κοινόχρηστο φάκελο και τις περισσότερες εσωτερικές εφαρμογές.
Γι’ αυτό, σε σχεδόν κάθε σοβαρή παραβίαση, ο επιτιθέμενος δεν κυνηγά «δεδομένα». Κυνηγά ταυτότητες. Και όταν φτάσει σε λογαριασμό Domain Admin, δεν χρειάζεται να «σπάσει» τίποτε άλλο: ζητά ευγενικά ό,τι θέλει, και το Active Directory του το δίνει — γιατί, από τη σκοπιά του, είναι εξουσιοδοτημένος.
Αυτό το άρθρο περιγράφει ολόκληρη τη διαδρομή, φάση προς φάση, όπως την εκτελεί μια ομάδα offensive security σε ελεγχόμενη αξιολόγηση. Για κάθε φάση θα δείτε τρία πράγματα: τι κάνει ο επιτιθέμενος, τι αφήνει πίσω του και τι το σταματά. Γιατί η αξία δεν είναι στο να ξέρετε τα ονόματα των τεχνικών — είναι στο να ξέρετε πού σπάει η αλυσίδα στο δικό σας περιβάλλον.
Σημείωση: το περιεχόμενο είναι εκπαιδευτικό και αφορά εξουσιοδοτημένους ελέγχους ασφάλειας. Κάθε τεχνική που περιγράφεται εκτελείται από την Audax μόνο με γραπτή άδεια, προσυμφωνημένο πεδίο και σαφείς κανόνες εμπλοκής.
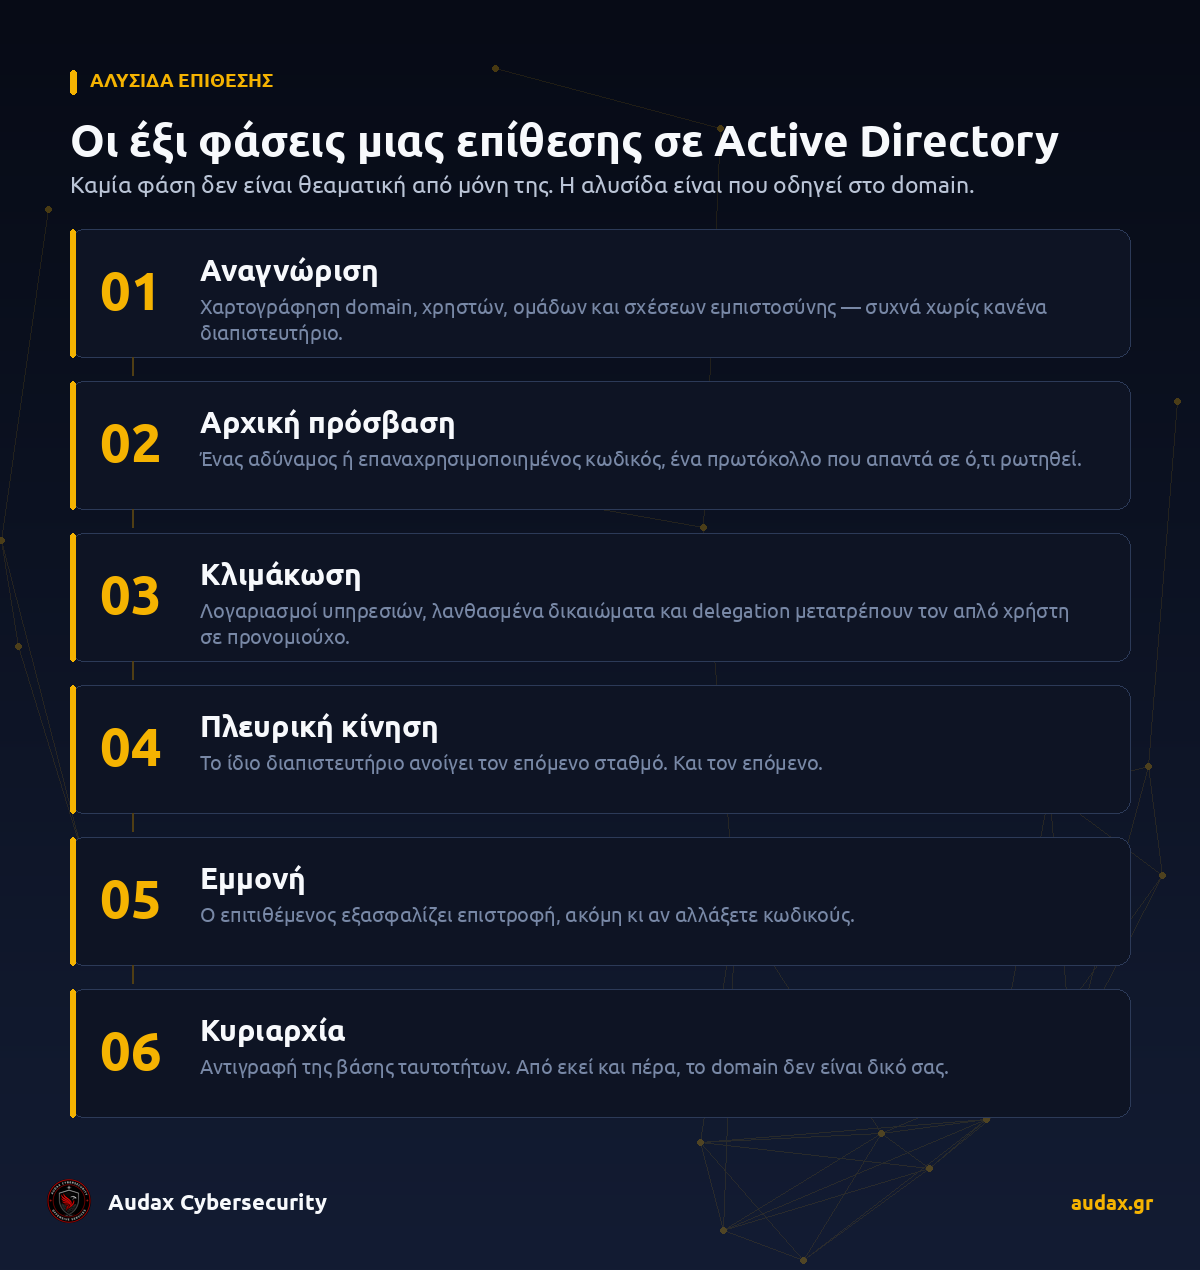
Φάση 1 — Αναγνώριση: ο χάρτης πριν την επίθεση
Πριν από οτιδήποτε άλλο, ο επιτιθέμενος χρειάζεται τον χάρτη. Ποιοι είναι οι domain controllers, ποια ονόματα χρηστών υπάρχουν, ποιες ομάδες, ποιοι λογαριασμοί υπηρεσιών, ποιες σχέσεις εμπιστοσύνης συνδέουν τα τμήματα.
Το ανησυχητικό είναι πόσα από αυτά μαθαίνονται χωρίς κανένα διαπιστευτήριο. Ένα δίκτυο με ενεργές παλιές ρυθμίσεις μπορεί να απαντήσει σε ανώνυμα ερωτήματα και να παραδώσει λίστες χρηστών και ομάδων. Ακόμη και εκεί που έχουν κλείσει οι ανώνυμες συνδέσεις, το ίδιο το πρωτόκολλο Kerberos επιτρέπει σε κάποιον να επιβεβαιώσει ποια ονόματα χρηστών υπάρχουν, απλώς παρατηρώντας πώς διαφέρει η απάντηση για υπαρκτό και ανύπαρκτο λογαριασμό — χωρίς καμία αποτυχημένη προσπάθεια σύνδεσης, άρα χωρίς κλείδωμα λογαριασμών και συχνά χωρίς κανένα ίχνος που να τραβά την προσοχή.
Με έγκυρα στοιχεία — έστω και ενός απλού χρήστη — η εικόνα γίνεται πλήρης. Εργαλεία όπως το BloodHound συλλέγουν τις σχέσεις μεταξύ χρηστών, ομάδων, υπολογιστών και δικαιωμάτων, και τις μετατρέπουν σε γράφο. Ο επιτιθέμενος δεν ψάχνει πια στα τυφλά: ρωτά «ποιο είναι το συντομότερο μονοπάτι από αυτόν τον λογαριασμό στους Domain Admins;» και παίρνει απάντηση σε δευτερόλεπτα.
Αυτό είναι το πιο υποτιμημένο σημείο της άμυνας. Οι περισσότεροι οργανισμοί δεν έχουν ποτέ δει τον δικό τους γράφο. Ο επιτιθέμενος τον βλέπει μέσα στην πρώτη ώρα.
Τι το σταματά
- Απενεργοποίηση ανώνυμων συνδέσεων και περιορισμός των στοιχείων που εκτίθενται σε μη πιστοποιημένα ερωτήματα.
- Παρακολούθηση για μαζικά ερωτήματα καταλόγου από σταθμούς εργασίας — ένας απλός χρήστης δεν έχει λόγο να απαριθμεί ολόκληρο το domain.
- Και το σημαντικότερο: τρέξτε εσείς πρώτοι την ίδια ανάλυση γράφου. Δεν μπορείτε να κλείσετε μονοπάτια που δεν ξέρετε ότι υπάρχουν.
Φάση 2 — Αρχική πρόσβαση: η πρώτη ταυτότητα
Ο επιτιθέμενος έχει ονόματα χρηστών. Τώρα χρειάζεται έναν κωδικό. Οι τρεις πιο συνηθισμένοι δρόμοι δεν απαιτούν κανένα exploit.
Password spraying
Αντί να δοκιμάσει χιλιάδες κωδικούς σε έναν λογαριασμό — που θα τον κλείδωνε αμέσως — δοκιμάζει έναν πολύ πιθανό κωδικό σε όλους τους λογαριασμούς. Σε έναν οργανισμό με μερικές εκατοντάδες χρήστες, ένας συνδυασμός εποχής και έτους ή του ονόματος της εταιρείας με μερικά ψηφία δουλεύει απογοητευτικά συχνά. Χρειάζεται μόνο ένας.
Δηλητηρίαση πρωτοκόλλων ονοματοδοσίας
Όταν ένας υπολογιστής των Windows ψάχνει ένα όνομα που ο DNS δεν γνωρίζει — μια τυπογραφική αστοχία σε διαδρομή δικτύου, ένας παλιός εκτυπωτής — «φωνάζει» στο τοπικό δίκτυο ρωτώντας αν το ξέρει κανείς. Ένα μηχάνημα του επιτιθέμενου απαντά «ναι, εγώ είμαι» και ο υπολογιστής προσπαθεί πρόθυμα να πιστοποιηθεί απέναντί του, παραδίδοντας το κρυπτογραφικό αποτύπωμα του κωδικού του χρήστη. Το αποτύπωμα σπάει εκτός δικτύου, με την ησυχία του.
AS-REP roasting
Ορισμένοι λογαριασμοί έχουν απενεργοποιημένη την προ-πιστοποίηση Kerberos — συνήθως από παλιά συμβατότητα με κάποια εφαρμογή. Γι’ αυτούς, οποιοσδήποτε μπορεί να ζητήσει κρυπτογραφημένο υλικό που σπάει εκτός δικτύου, χωρίς να έχει κανένα διαπιστευτήριο. Είναι δωρεάν ευκαιρία και το πρώτο πράγμα που ελέγχει κάθε αξιολόγηση.
Τι το σταματά
- Πολυπαραγοντική πιστοποίηση — ακυρώνει την αξία ενός σπασμένου κωδικού.
- Απενεργοποίηση των παλαιών πρωτοκόλλων ονοματοδοσίας (LLMNR, NBT-NS) — ελάχιστο κόστος, τεράστιο όφελος.
- Έλεγχος για λογαριασμούς χωρίς προ-πιστοποίηση και άρση της εξαίρεσης όπου δεν χρειάζεται πια.
- Ειδοποίηση όταν πολλές αποτυχίες σύνδεσης προέρχονται από μία πηγή σε σύντομο διάστημα — το χαρακτηριστικό αποτύπωμα του spraying.
Φάση 3 — Κλιμάκωση: από απλός χρήστης σε προνομιούχος
Εδώ γίνεται η μεγάλη μετάβαση, και σχεδόν ποτέ μέσω κάποιας ευπάθειας λογισμικού. Γίνεται μέσα από λειτουργίες που το Active Directory προσφέρει κανονικά, ρυθμισμένες λάθος.
Kerberoasting
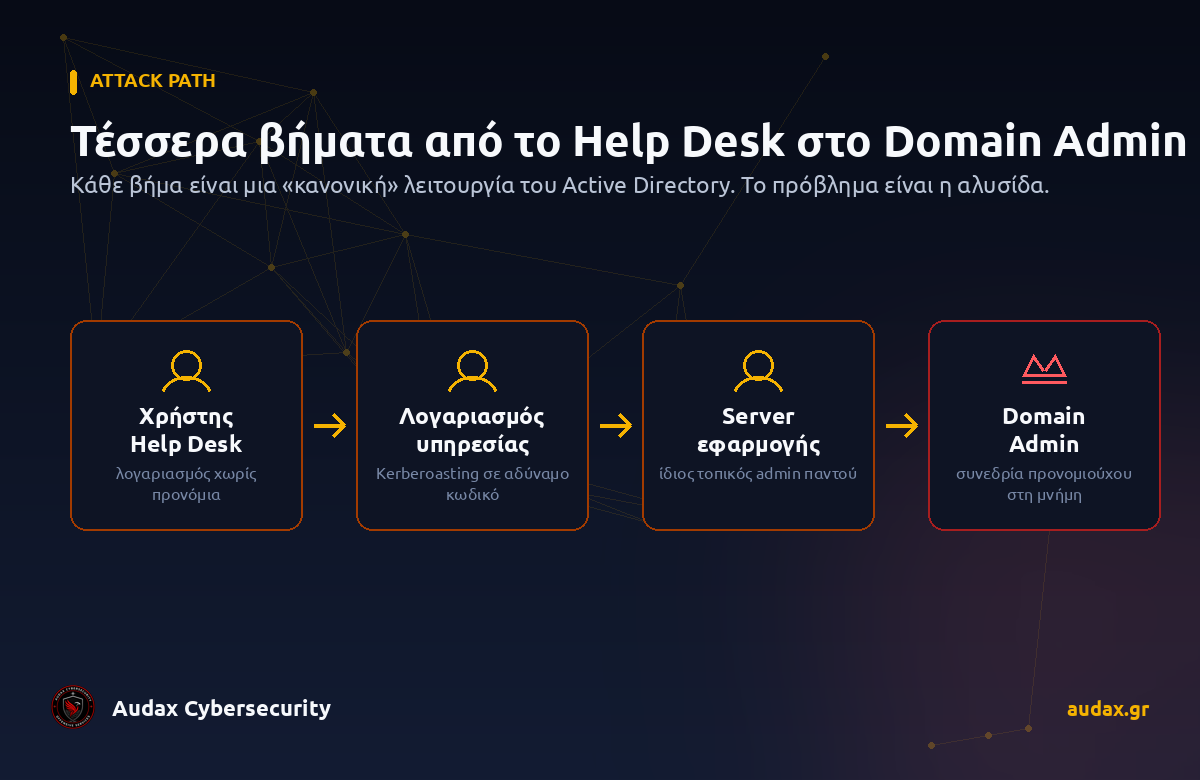
Κάθε λογαριασμός που τρέχει μια υπηρεσία (SQL Server, εφαρμογές, backup agents) μπορεί να ζητηθεί από οποιονδήποτε πιστοποιημένο χρήστη με τη μορφή εισιτηρίου Kerberos. Το εισιτήριο είναι κρυπτογραφημένο με τον κωδικό του λογαριασμού υπηρεσίας — και σπάει εκτός δικτύου.
Γιατί δουλεύει τόσο καλά; Επειδή αυτοί οι κωδικοί συχνά ορίστηκαν χρόνια πριν, από κάποιον που έφυγε, δεν αλλάζουν ποτέ «για να μη σπάσει η εφαρμογή», και είναι σύντομοι. Και επειδή οι λογαριασμοί υπηρεσιών, από βολικότητα, έχουν συχνά πολύ περισσότερα δικαιώματα από όσα χρειάζονται. Δείτε πώς εξελίσσεται ένα τέτοιο σενάριο στην πράξη.
Κατάχρηση δικαιωμάτων (ACL abuse)
Με τον γράφο της πρώτης φάσης, ο επιτιθέμενος ψάχνει δικαιώματα που δόθηκαν κάποτε πρόχειρα και ξεχάστηκαν: μια ομάδα help desk που μπορεί να αλλάζει κωδικούς σε λογαριασμούς που δεν έπρεπε· ένας χρήστης με δικαίωμα εγγραφής σε αντικείμενο ομάδας — άρα με δυνατότητα να προσθέσει τον εαυτό του μέσα· ένα δικαίωμα τροποποίησης της λίστας ελέγχου πρόσβασης, που επιτρέπει σε κάποιον να δώσει στον εαυτό του ό,τι δικαίωμα θέλει.
Καμία από αυτές τις ενέργειες δεν είναι «hacking». Είναι νόμιμες λειτουργίες διαχείρισης, εκτελεσμένες από λάθος άνθρωπο.
Delegation
Το delegation υπάρχει για να μπορεί μια υπηρεσία να ενεργεί εκ μέρους ενός χρήστη — π.χ. ένας web server να διαβάσει αρχεία με τα δικαιώματα του συνδεδεμένου υπαλλήλου. Όταν ρυθμιστεί χαλαρά, γίνεται μονόδρομος προς την πλήρη κατάληψη: ένας διακομιστής με μη περιορισμένο delegation κρατά στη μνήμη του τα εισιτήρια όσων συνδέονται σε αυτόν — και αν πειστεί ένας domain controller να συνδεθεί, το εισιτήριό του βρίσκεται πλέον στα χέρια του επιτιθέμενου.
Τι το σταματά
- Group Managed Service Accounts: κωδικοί 120 χαρακτήρων που αλλάζουν αυτόματα — καθιστούν το Kerberoasting πρακτικά άχρηστο.
- Τακτικός έλεγχος δικαιωμάτων στα κρίσιμα αντικείμενα του καταλόγου, με ερώτημα «ποιος μπορεί να αλλάξει τι» και όχι «ποιος είναι σε ποια ομάδα».
- Κατάργηση του μη περιορισμένου delegation· όπου χρειάζεται, μόνο περιορισμένο και προς συγκεκριμένες υπηρεσίες.
- Προστασία των προνομιούχων λογαριασμών ώστε να μη μπορούν να ανατεθούν σε τρίτες υπηρεσίες.
Φάση 4 — Πλευρική κίνηση: το ίδιο κλειδί, όλες οι πόρτες
Ο επιτιθέμενος έχει τώρα προνομιούχο πρόσβαση κάπου. Στόχος: να φτάσει εκεί όπου συνδέεται κάποιος ακόμη πιο προνομιούχος.
Το κρίσιμο σημείο που εκπλήσσει τους περισσότερους: στα Windows, δεν χρειάζεται ο κωδικός. Το κρυπτογραφικό του αποτύπωμα αρκεί για να πιστοποιηθεί κανείς σε άλλα μηχανήματα. Αν λοιπόν ο ίδιος τοπικός λογαριασμός διαχειριστή —με τον ίδιο κωδικό— υπάρχει σε 200 σταθμούς εργασίας επειδή στήθηκαν όλοι από το ίδιο πρότυπο, τότε ένα σπασμένο μηχάνημα ισοδυναμεί με 200 σπασμένα μηχανήματα.
Ο επιτιθέμενος πηδά από σταθμό σε σταθμό, ψάχνοντας μνήμη για διαπιστευτήρια που άφησαν πίσω τους προηγούμενες συνδέσεις. Αργά ή γρήγορα βρίσκει το ίχνος ενός λογαριασμού που ανήκει στους Domain Admins — γιατί κάποιος διαχειριστής συνδέθηκε κάποτε σε εκείνον τον server για να λύσει ένα πρόβλημα.
Τι το σταματά
- Μοναδικός κωδικός τοπικού διαχειριστή ανά μηχάνημα (LAPS). Είναι η πιο αποδοτική άμυνα ανά ώρα εργασίας που υπάρχει σε περιβάλλον Windows.
- Διαβάθμιση διαχείρισης (tiering): οι λογαριασμοί που διαχειρίζονται domain controllers δεν συνδέονται ποτέ σε σταθμούς εργασίας χρηστών. Έτσι δεν αφήνουν ίχνη εκεί που μπορεί να τα βρει ο επιτιθέμενος.
- Προστασία μνήμης διαπιστευτηρίων (Credential Guard) και τείχη προστασίας μεταξύ σταθμών εργασίας, ώστε να μη μιλά ο ένας υπολογιστής απευθείας στον άλλο.
Φάση 5 — Εμμονή: η επιστροφή, ό,τι κι αν αλλάξετε
Ο έμπειρος επιτιθέμενος ξέρει ότι θα εντοπιστεί κάποτε. Γι’ αυτό, πριν προχωρήσει, φροντίζει τον δρόμο της επιστροφής.
Στο Active Directory, ο μηχανισμός που εκδίδει τα εισιτήρια πιστοποίησης βασίζεται σε έναν ειδικό λογαριασμό. Όποιος αποκτήσει το κλειδί του, μπορεί να κατασκευάζει μόνος του έγκυρα εισιτήρια για οποιονδήποτε χρήστη — ακόμη και για λογαριασμούς που δεν υπάρχουν. Ο κατάλογος τα δέχεται, γιατί φέρουν έγκυρη υπογραφή.
Η συνέπεια είναι σκληρή και συχνά αγνοείται: αν συμβεί αυτό, η αλλαγή όλων των κωδικών δεν αρκεί. Απαιτείται συγκεκριμένη διαδικασία ανάκτησης, δύο φορές, με τη σωστή σειρά — αλλιώς ο επιτιθέμενος επιστρέφει.
Τι το σταματά
- Παρακολούθηση για εισιτήρια με ασυνήθιστη διάρκεια ζωής ή για λογαριασμούς που δεν υπάρχουν στον κατάλογο.
- Τεκμηριωμένο σχέδιο ανάκτησης του Active Directory — δοκιμασμένο, όχι γραμμένο.
- Έλεγχος για δικαιώματα αντιγραφής καταλόγου που έχουν δοθεί σε λογαριασμούς που δεν είναι domain controllers. Είναι κλασική κρυφή κερκόπορτα.
Φάση 6 — Κυριαρχία: η βάση ταυτοτήτων φεύγει
Το τελευταίο βήμα είναι απογοητευτικά απλό. Με τα κατάλληλα δικαιώματα, ο επιτιθέμενος ζητά από τον domain controller αντίγραφο των διαπιστευτηρίων — χρησιμοποιώντας τον ίδιο μηχανισμό με τον οποίο οι domain controllers συγχρονίζονται μεταξύ τους. Δεν χρειάζεται να πατήσει το πόδι του στον server, δεν εγκαθιστά τίποτα.
Το αποτέλεσμα είναι η βάση ταυτοτήτων ολόκληρου του οργανισμού: κάθε χρήστης, κάθε αποτύπωμα κωδικού, το κλειδί που επιτρέπει την κατασκευή εισιτηρίων. Από εκείνη τη στιγμή, κάθε σύστημα που εμπιστεύεται το Active Directory —δηλαδή σχεδόν όλα— θεωρείται συμβιβασμένο.
Το πραγματικό συμπέρασμα: το πρόβλημα δεν είναι οι τεχνικές
Αν διαβάσατε τις έξι φάσεις, θα προσέξατε κάτι: ελάχιστα από όσα περιγράφηκαν είναι «ευπάθειες» με την κλασική έννοια. Δεν λύνονται με ενημερώσεις ασφαλείας. Είναι νόμιμες λειτουργίες του Active Directory, ρυθμισμένες βολικά αντί για σωστά — και συσσωρευμένες επί χρόνια.
Γι’ αυτό ένα σκανάρισμα ευπαθειών δεν βρίσκει τίποτα σε ένα περιβάλλον που ένας επιτιθέμενος κατακτά σε δύο ώρες. Δεν κοιτά τις σχέσεις. Κοιτά εκδόσεις.
Και για τον ίδιο λόγο, δεν αρκεί μια λίστα με «καλές πρακτικές». Η ερώτηση δεν είναι «εφαρμόζουμε τα σωστά μέτρα;» αλλά «υπάρχει σήμερα διαδρομή από έναν οποιονδήποτε υπάλληλο μέχρι τον Domain Admin — και σε πόσα βήματα;». Αυτή η ερώτηση έχει μία μόνο έντιμη απάντηση: τη δοκιμή.
Πώς το κάνουμε στην Audax
Στο Active Directory & Cloud Security Assessment εκτελούμε ακριβώς αυτή τη μεθοδολογία, ελεγχόμενα και με γραπτή άδεια: χαρτογραφούμε τον γράφο των σχέσεων του δικού σας καταλόγου, εντοπίζουμε τα πραγματικά μονοπάτια κλιμάκωσης, τα επαληθεύουμε αντί να τα υποθέσουμε, και σας παραδίδουμε τη διαδρομή βήμα προς βήμα — μαζί με το ποιο μεμονωμένο βήμα, αν κλείσει, σπάει ολόκληρη την αλυσίδα.
Γιατί αυτό είναι το πολύτιμο εύρημα: σπάνια χρειάζεται να διορθωθούν όλα. Συνήθως δύο ή τρεις στοχευμένες αλλαγές αχρηστεύουν τα περισσότερα μονοπάτια ταυτόχρονα.
Όταν το ζητούμενο είναι πιο ρεαλιστικό — «τι θα γινόταν αν κάποιος έμπαινε από την αρχή, μέσω ενός υπαλλήλου;» — η ίδια μεθοδολογία εντάσσεται σε Red Team Assessment, όπου δοκιμάζονται μαζί άνθρωποι, διαδικασίες και τεχνολογία. Και επειδή η πρώτη ταυτότητα σχεδόν πάντα δίνεται από άνθρωπο και όχι από μηχάνημα, αξίζει να δείτε και την ψυχολογία πίσω από αυτές τις επιθέσεις.
Υπάρχει σήμερα μονοπάτι προς τον Domain Admin σας;
Το μαθαίνετε με μία ελεγχόμενη αξιολόγηση — πριν το μάθει κάποιος άλλος.
Ζητήστε Active Directory Security Assessment →
ή καλέστε στο 210 983 9367
Συχνές ερωτήσεις
Έχουμε ενημερωμένα συστήματα και antivirus. Δεν φτάνει;
Καλύπτουν διαφορετικό πρόβλημα. Οι περισσότερες από τις τεχνικές που περιγράφηκαν δεν εκμεταλλεύονται ευπάθεια λογισμικού — χρησιμοποιούν κανονικές λειτουργίες του Active Directory με έγκυρα διαπιστευτήρια. Από τη σκοπιά των συστημάτων, μοιάζει με νόμιμη δραστηριότητα διαχειριστή.
Πόσο διαρκεί ένα Active Directory Security Assessment;
Για τυπικό περιβάλλον, συνήθως μία έως δύο εβδομάδες, με ελάχιστη εμπλοκή της ομάδας σας. Η ανάλυση σχέσεων και μονοπατιών γίνεται από εμάς· εσείς εμπλέκεστε κυρίως στη συμφωνία πεδίου στην αρχή και στην παρουσίαση ευρημάτων στο τέλος.
Είναι επικίνδυνο για την παραγωγή;
Οι ενέργειες συμφωνούνται γραπτώς πριν ξεκινήσει οτιδήποτε. Η χαρτογράφηση και η ανάλυση μονοπατιών είναι σχεδόν εξ ολοκλήρου παρατήρηση. Όπου απαιτείται ενεργητική επαλήθευση, εκτελείται στοχευμένα, σε συνεννόηση και με δυνατότητα άμεσης διακοπής.
Τι παίρνουμε στο τέλος;
Την πραγματική διαδρομή επίθεσης όπως εκτελέστηκε, ιεραρχημένη λίστα διορθώσεων με βάση το πόσα μονοπάτια κλείνει η καθεμία, ό,τι θα έπρεπε να είχε ανιχνευθεί και δεν ανιχνεύθηκε, και επανέλεγχο μετά τις διορθώσεις.
Πού μπορώ να μάθω περισσότερα τεχνικά;
Στο Audax Labs δημοσιεύουμε τακτικά εκπαιδευτικό υλικό offensive security στα ελληνικά. Δείτε επίσης πώς αποτυπώνεται η έκθεση ταυτότητας σε πραγματικά σενάρια και τον έλεγχο υποδομής που συχνά τρέχει παράλληλα.
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →