
Γιατί ο Τομέας Υγείας Αποτελεί Premium Στόχο Κυβερνοεπιθέσεων
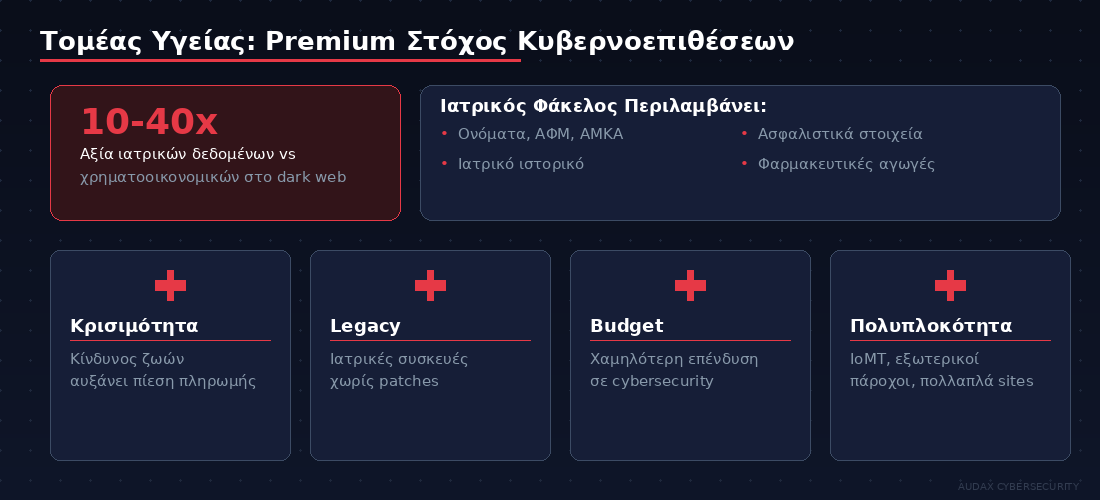
Τα ιατρικά δεδομένα είναι τα πιο πολύτιμα στο dark web — αξίζουν 10-40 φορές περισσότερο από τα χρηματοοικονομικά δεδομένα. Ένας πλήρης ιατρικός φάκελος περιλαμβάνει ονόματα, ΑΦΜ, ΑΜΚΑ, ασφαλιστικά στοιχεία, ιατρικό ιστορικό, φαρμακευτικές αγωγές — πληροφορίες που δεν αλλάζουν εύκολα (σε αντίθεση με έναν αριθμό πιστωτικής κάρτας).
Τα νοσοκομεία και οι φορείς υγείας αποτελούν στόχο υψηλής αξίας γιατί:
- Κρισιμότητα υπηρεσιών: Η διακοπή λειτουργίας θέτει σε κίνδυνο ανθρώπινες ζωές — αυξάνοντας την πίεση πληρωμής λύτρων
- Legacy συστήματα: Ιατρικές συσκευές (MRI, CT, ventilators) τρέχουν παλιό λογισμικό χωρίς patches
- Ελλιπής ασφάλεια: Ο τομέας υγείας επενδύει λιγότερο σε κυβερνοασφάλεια σε σχέση με τη χρηματοπιστωτική ή ενεργειακή βιομηχανία
- Πολύπλοκα δίκτυα: Συνδεδεμένες ιατρικές συσκευές (IoMT), εξωτερικοί πάροχοι, πρόσβαση ιατρών από πολλαπλές τοποθεσίες
Το Ελληνικό Σύστημα Υγείας: Κυβερνοπροκλήσεις
Το Εθνικό Σύστημα Υγείας (ΕΣΥ) αντιμετωπίζει μοναδικές κυβερνοπροκλήσεις:
- Ψηφιοποίηση ιατρικών αρχείων: Η μετάβαση σε ηλεκτρονικούς φακέλους ασθενών (EHR) δημιουργεί νέα attack surface
- ΗΔΙΚΑ: Ηλεκτρονική Διακυβέρνηση Κοινωνικής Ασφάλισης — κεντρικό σύστημα με δεδομένα εκατομμυρίων πολιτών
- eΣυνταγογράφηση: Ψηφιακές συνταγές φαρμάκων που χρειάζονται ισχυρή ασφάλεια
- Telemedicine: Η τηλεϊατρική μετά-COVID δημιούργησε νέα κανάλια επικοινωνίας που πρέπει να προστατευτούν
- Interconnected systems: Σύνδεση νοσοκομείων, ιατρείων, φαρμακείων, ασφαλιστικών φορέων
GDPR Άρθρο 9: Ειδική Προστασία Ιατρικών Δεδομένων
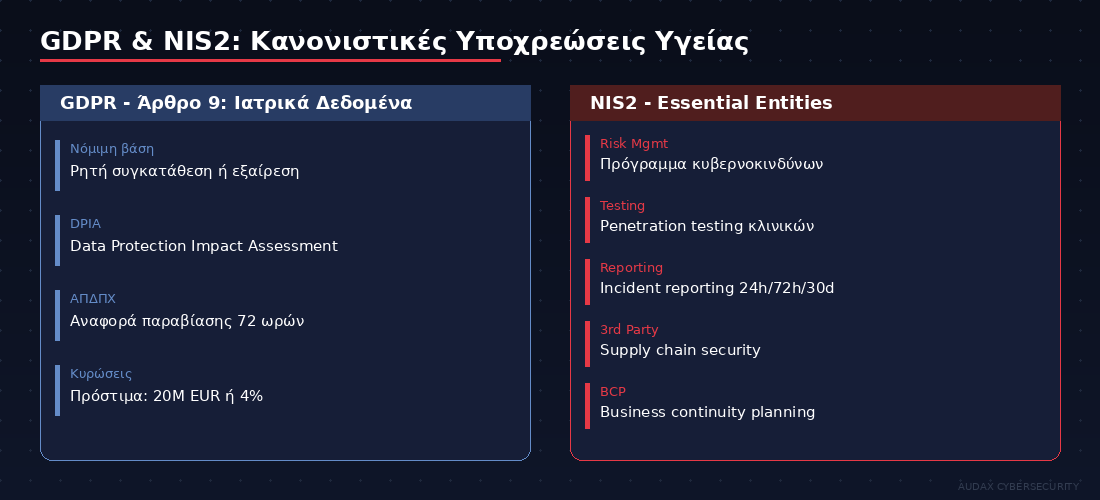
Το GDPR (Γενικός Κανονισμός Προστασίας Δεδομένων) κατατάσσει τα ιατρικά δεδομένα στις ειδικές κατηγορίες δεδομένων (Άρθρο 9) που απαιτούν αυξημένη προστασία:
- Νόμιμη βάση επεξεργασίας: Απαιτείται ρητή συγκατάθεση ή εξαίρεση δημοσίου συμφέροντος
- Data Protection Impact Assessment (DPIA): Υποχρεωτική αξιολόγηση αντικτύπου για μεγάλης κλίμακας επεξεργασία ιατρικών δεδομένων
- Αναφορά παραβίασης: Εντός 72 ωρών στην Αρχή Προστασίας Δεδομένων (ΑΠΔΠΧ)
- Πρόστιμα: Έως 20 εκατομμύρια ευρώ ή 4% του παγκόσμιου τζίρου
NIS2: Υποχρεώσεις Φορέων Υγείας
Η Οδηγία NIS2 κατατάσσει τους φορείς υγείας ως “essential entities”, επιβάλλοντας:
- Ολοκληρωμένο πρόγραμμα διαχείρισης κυβερνοκινδύνων
- Τακτικά penetration testing σε κρίσιμα κλινικά συστήματα
- Incident reporting (24h / 72h / 30d) στην Εθνική Αρχή Κυβερνοασφάλειας
- Supply chain security — αξιολόγηση τρίτων παρόχων (IT vendors, cloud providers, ιατρικός εξοπλισμός)
- Business continuity planning — σχέδια λειτουργίας κατά τη διάρκεια κυβερνοπεριστατικού
- Εκπαίδευση προσωπικού σε θέματα κυβερνοασφάλειας
Η αξιολόγηση ετοιμότητας NIS2 της Audax καλύπτει ειδικά τις απαιτήσεις του healthcare sector.
Ransomware: Η Μεγαλύτερη Απειλή για τα Νοσοκομεία
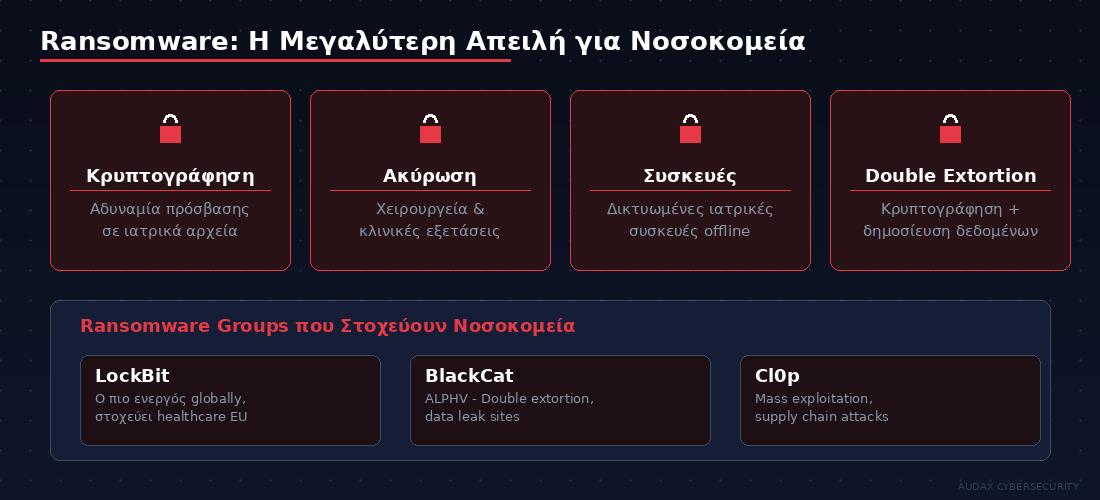
Το ransomware αποτελεί τη μεγαλύτερη κυβερνοαπειλή για τον τομέα υγείας παγκοσμίως:
- Κρυπτογράφηση ιατρικών αρχείων: Αδυναμία πρόσβασης σε ιστορικό ασθενών κατά τη νοσηλεία
- Ακύρωση χειρουργείων: Τα κλινικά συστήματα σταματούν να λειτουργούν
- Διακοπή ιατρικών συσκευών: Δικτυωμένες συσκευές (IV pumps, monitors) μπορεί να επηρεαστούν
- Double extortion: Κρυπτογράφηση ΚΑΙ απειλή δημοσίευσης ιατρικών αρχείων
Ομάδες όπως οι LockBit, BlackCat/ALPHV, και Cl0p έχουν στοχεύσει νοσοκομεία στην Ευρώπη, συμπεριλαμβανομένης της Ελλάδας.
Ασφάλεια Ιατρικών Συσκευών (IoMT Security)
Το Internet of Medical Things (IoMT) δημιουργεί μοναδικές προκλήσεις:
- Ιατρικές συσκευές με firmware που δεν μπορεί να ενημερωθεί (end-of-life OS)
- Συσκευές με default credentials που δεν αλλάζουν
- Σύνδεση σε hospital network χωρίς segmentation
- Certification requirements (FDA/CE) που δυσκολεύουν τα patches
- Vendor dependencies — ο κατασκευαστής ελέγχει τις ενημερώσεις
Υπηρεσίες Audax Cybersecurity για τον Τομέα Υγείας
- Penetration Testing σε κλινικά συστήματα, EHR, patient portals, medical device networks
- Erevos AI — συνεχής διαχείριση έκθεσης με AI-driven ανίχνευση ransomware και APT δραστηριότητας
- NIS2 Readiness Assessment — Εξειδικευμένη αξιολόγηση για φορείς υγείας
- Vulnerability Assessment — Σάρωση ευπαθειών σε ολόκληρο το healthcare IT περιβάλλον
- Security Awareness Training — Εκπαίδευση ιατρικού και νοσηλευτικού προσωπικού
Συχνές Ερωτήσεις (FAQ)
Μπορεί να γίνει penetration testing σε κρίσιμα κλινικά συστήματα χωρίς κίνδυνο;
Ναι, με εξειδικευμένη μεθοδολογία. Τα critical systems (patient monitoring, life support) εξαιρούνται από invasive testing. Χρησιμοποιούνται τεχνικές passive reconnaissance, configuration review, και controlled testing σε non-production environments.
Τι πρόστιμο κινδυνεύει ένα νοσοκομείο αν παραβιαστούν ιατρικά δεδομένα;
Κάτω από τον GDPR, πρόστιμα μέχρι 20 εκατομμύρια ευρώ ή 4% του τζίρου. Κάτω από το NIS2, πρόσθετα πρόστιμα μέχρι 10 εκατομμύρια ευρώ. Πέρα από τα πρόστιμα, υπάρχει αστική ευθύνη έναντι ασθενών.
Πώς μπορούν τα legacy ιατρικά συστήματα να προστατευτούν;
Μέσω network segmentation (απομόνωση σε ξεχωριστά VLANs), application whitelisting, virtual patching μέσω IPS rules, enhanced monitoring, και strict access controls. Η πλήρης αντικατάσταση δεν είναι πάντα εφικτή.
Χρειάζεται Data Protection Officer (DPO) κάθε νοσοκομείο;
Ναι. Κάθε δημόσιος φορέας υγείας και ιδιωτικός φορέας που επεξεργάζεται μεγάλης κλίμακας ιατρικά δεδομένα υποχρεούται να ορίσει DPO σύμφωνα με το Άρθρο 37 του GDPR.
Προστατέψτε τα Ιατρικά Δεδομένα και Συστήματα
Η κυβερνοασφάλεια στον τομέα υγείας δεν είναι θέμα IT — είναι θέμα ασφάλειας ασθενών. Η Audax Cybersecurity βοηθά φορείς υγείας στην Ελλάδα να πληρούν τις απαιτήσεις GDPR, NIS2, και να προστατεύουν κρίσιμα κλινικά συστήματα.
Ζητήστε Δωρεάν Αξιολόγηση Κυβερνοασφάλειας για τον φορέα υγείας σας.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →