
Εισαγωγή: Γιατί τα SIEM Αποτυγχάνουν Χωρίς Σωστά Detection Rules
Ένα SIEM (Security Information and Event Management) συλλέγει τεράστιους όγκους logs και events από ολόκληρη την υποδομή ενός οργανισμού. Αλλά χωρίς αποτελεσματικούς κανόνες ανίχνευσης, αυτά τα δεδομένα είναι απλά θόρυβος. Πολλοί οργανισμοί πληρώνουν για enterprise SIEM λύσεις και εξακολουθούν να μην ανιχνεύουν πραγματικές επιθέσεις — ενώ ταυτόχρονα βυθίζονται σε χιλιάδες false positives.
Το Detection Engineering είναι η εξειδικευμένη πρακτική σχεδιασμού, υλοποίησης, δοκιμής και συντήρησης κανόνων ανίχνευσης που αναγνωρίζουν πραγματικές απειλές με ακρίβεια. Δεν πρόκειται απλά για τη δημιουργία SIEM rules — πρόκειται για τη μετατροπή threat intelligence σε actionable detections.
Τι Είναι το Detection Engineering
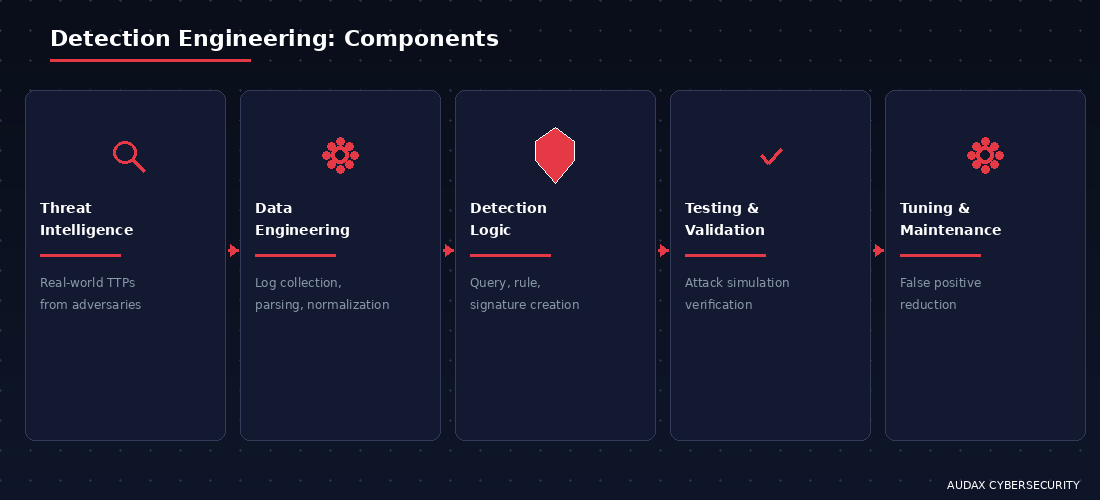
Το detection engineering είναι η συστηματική προσέγγιση στη δημιουργία κανόνων ανίχνευσης απειλών. Συνδυάζει:
- Threat Intelligence: Κατανόηση πραγματικών TTPs (Tactics, Techniques and Procedures) επιτιθέμενων
- Data Engineering: Σωστή συλλογή, parsing και normalization των logs
- Detection Logic: Μετατροπή intelligence σε query/rule/signature
- Testing & Validation: Δοκιμή κανόνων με attack simulation
- Tuning & Maintenance: Μείωση false positives, ενημέρωση για νέες απειλές
Adversary-Informed Detection: Η Μεθοδολογία
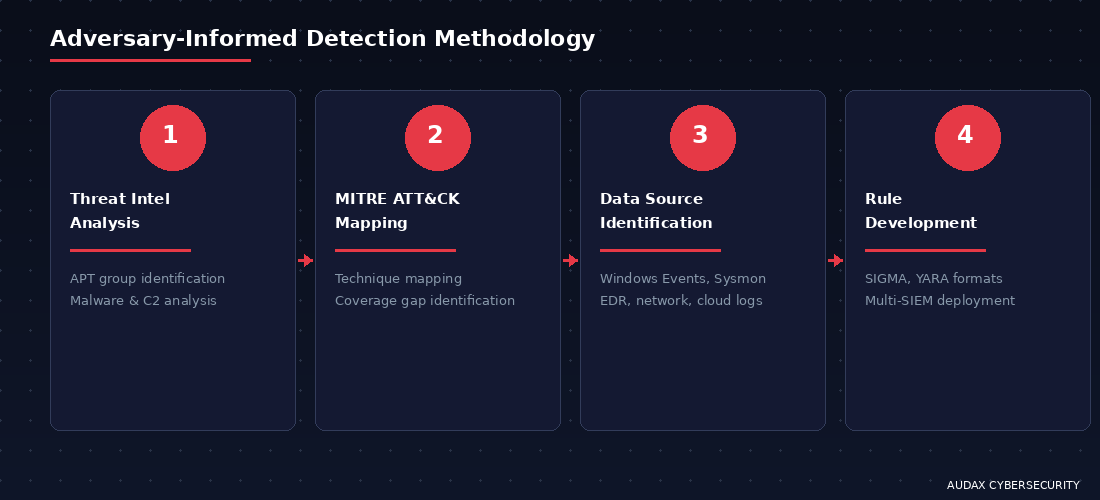
Η αποτελεσματική ανίχνευση ξεκινά από τον επιτιθέμενο, όχι από τα logs. Η adversary-informed detection μεθοδολογία ακολουθεί αυτή τη ροή:
1. Threat Intelligence Analysis
Αναγνώριση APT ομάδων που στοχεύουν τον κλάδο και τη γεωγραφία του οργανισμού. Ανάλυση malware, C2 infrastructure, exploitation techniques και persistence mechanisms.
2. MITRE ATT&CK Mapping
Αντιστοίχιση κάθε γνωστής τεχνικής επίθεσης με τη μήτρα MITRE ATT&CK. Αναγνώριση gaps στην κάλυψη ανίχνευσης — τεχνικές που χρησιμοποιούν οι αντίπαλοι αλλά ο οργανισμός δεν ανιχνεύει.
3. Data Source Identification
Για κάθε τεχνική, αναγνώριση ποια logs χρειάζονται: Windows Event Logs, Sysmon, EDR telemetry, network flow data, cloud audit logs, authentication logs. Χωρίς σωστή τηλεμετρία, κανένας κανόνας δεν μπορεί να λειτουργήσει.
4. Detection Rule Development
Δημιουργία κανόνων σε standard formats που μπορούν να εφαρμοστούν σε πολλαπλές SIEM πλατφόρμες.
SIGMA Rules: Ο Ανοιχτός Standard Κανόνων Ανίχνευσης
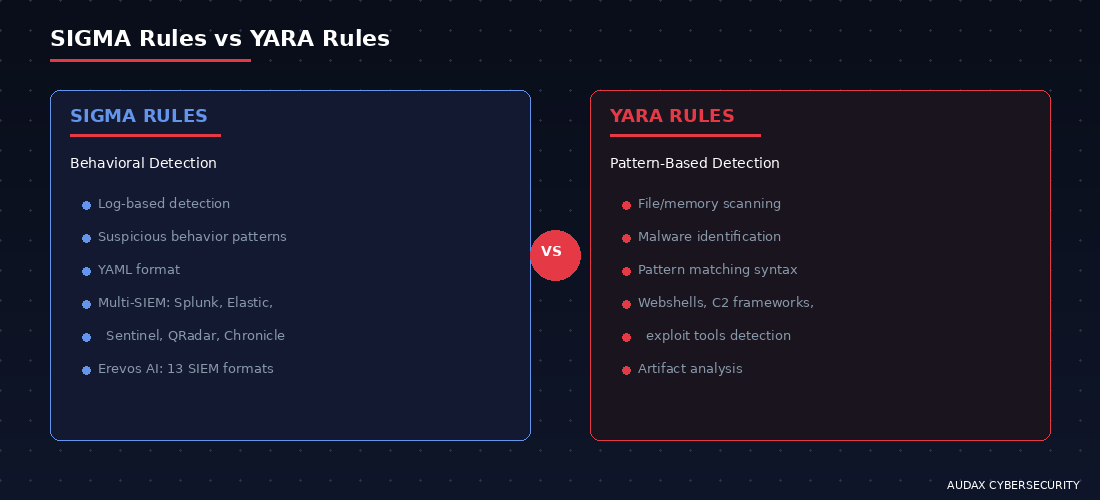
Τα SIGMA rules αποτελούν τον de facto ανοιχτό standard για detection rules. Όπως τα YARA rules περιγράφουν malware, τα SIGMA rules περιγράφουν ύποπτη δραστηριότητα σε logs. Γράφονται σε YAML μορφή και μπορούν να μεταγλωττιστούν σε native queries για οποιοδήποτε SIEM:
- Splunk SPL queries
- Elastic/ELK KQL queries
- Microsoft Sentinel KQL
- QRadar AQL
- IBM QRadar, LogRhythm, ArcSight
- Chronicle YARA-L
- Και πολλά ακόμη
Η πλατφόρμα Erevos AI της Audax υποστηρίζει 13 μορφές SIEM, μεταφράζοντας adversary intelligence σε ready-to-deploy detection rules.
YARA Rules: Ανίχνευση Malware και Artifacts
Ενώ τα SIGMA rules εστιάζουν στη συμπεριφορά (behavioral detection), τα YARA rules εστιάζουν στην αναγνώριση malware, εργαλείων και artifacts μέσω pattern matching. Ένας αποτελεσματικός detection engineer χρησιμοποιεί και τα δύο:
- YARA: Ανίχνευση γνωστού malware, exploit tools, webshells, C2 frameworks σε αρχεία και μνήμη
- SIGMA: Ανίχνευση ύποπτης συμπεριφοράς σε logs, ανεξάρτητα από συγκεκριμένο malware
Detection Rule Lifecycle
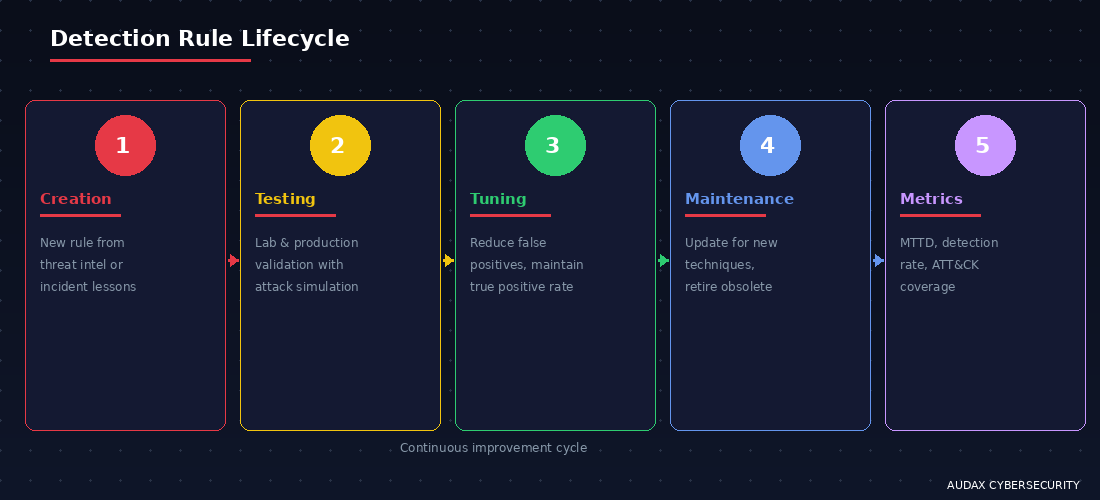
Οι κανόνες ανίχνευσης δεν είναι στατικοί — απαιτούν συνεχή συντήρηση:
Creation
Δημιουργία νέου κανόνα βασισμένου σε threat intelligence, incident lessons learned ή detection gap analysis.
Testing
Δοκιμή σε lab περιβάλλον και production (με BAS ή manual attack simulation). Επαλήθευση ότι ο κανόνας ανιχνεύει τη στοχευμένη τεχνική.
Tuning
Μείωση false positives χωρίς να χαθεί true positive coverage. Αυτό απαιτεί κατανόηση του “κανονικού” για κάθε περιβάλλον — τα legitimate admin tools που μοιάζουν με attacker behavior.
Maintenance
Ενημέρωση κανόνων όταν αλλάζουν οι τεχνικές επίθεσης, τα εργαλεία ή η υποδομή. Απόσυρση κανόνων που δεν είναι πλέον σχετικοί.
Metrics
Μέτρηση αποτελεσματικότητας: ποσοστό ανίχνευσης ανά MITRE ATT&CK technique, mean time to detect (MTTD), false positive rate, detection coverage gaps.
Detection Engineering και Managed Detection
Η Audax Cybersecurity παρέχει Detection Engineering as a Service:
- Ανάπτυξη custom detection rules βασισμένων στα πραγματικά threat profiles κάθε οργανισμού
- Αντιστοίχιση ανιχνεύσεων με MITRE ATT&CK framework
- Deployment σε οποιαδήποτε SIEM πλατφόρμα χρησιμοποιεί ο οργανισμός
- Continuous testing μέσω BAS (Breach Attack Simulation)
- Τακτική ενημέρωση κανόνων βάσει νέου threat intelligence
- Integration με Managed SOC monitoring
Συχνές Ερωτήσεις (FAQ)
Χρειάζομαι detection engineering αν έχω ήδη EDR;
Ναι. Το EDR εστιάζει στο endpoint — δεν καλύπτει network, cloud, identity ή application-level ανίχνευση. Επίσης, τα built-in EDR rules δεν είναι πάντα tuned για τον κλάδο και τις απειλές σας. Το detection engineering δημιουργεί ολοκληρωμένη κάλυψη σε όλο το attack surface.
Τι είναι τα SIGMA rules;
Τα SIGMA rules είναι ανοιχτός standard για detection rules γραμμένα σε YAML. Μπορούν να μετατραπούν αυτόματα σε native queries για Splunk, Elastic, Sentinel, QRadar και πολλές ακόμη SIEM πλατφόρμες. Αποτελούν τον κοινό γλώσσα της detection engineering κοινότητας.
Πώς μετρώ αν τα detection rules μου λειτουργούν;
Με τρεις τρόπους: (1) BAS platforms που δοκιμάζουν αυτοματοποιημένα κάθε κανόνα, (2) purple team exercises όπου red team εκτελεί τεχνικές και blue team αξιολογεί detection, (3) metrics — MITRE ATT&CK coverage matrix, detection rate, MTTD, false positive ratio.
Πόσους κανόνες χρειάζεται ένα SIEM;
Ο αριθμός δεν είναι το ζητούμενο — η ποιότητα και η κάλυψη είναι. 50 σωστά tuned, adversary-informed κανόνες είναι αποτελεσματικότεροι από 5.000 generic rules που δημιουργούν alert fatigue. Η Audax εστιάζει στην ουσιαστική κάλυψη των πραγματικών απειλών κάθε οργανισμού.
Ενισχύστε τις Ανιχνεύσεις σας
Η ανίχνευση απειλών δεν είναι θέμα τεχνολογίας — είναι θέμα γνώσης. Γνώσης για τον αντίπαλο, τις τεχνικές του, τα εργαλεία του και τους στόχους του. Η Audax Cybersecurity μεταφράζει αυτή τη γνώση σε actionable detection rules που προστατεύουν τον οργανισμό σας.
Ζητήστε Detection Gap Analysis για τον οργανισμό σας.
Επικοινωνήστε μαζί μας | Τηλ: +30 210 983 9367
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →