Εισαγωγή: Γιατί η Κυβερνοασφάλεια Χρειάζεται Συνεχή Επαλήθευση
Οι οργανισμοί επενδύουν σημαντικά ποσά σε firewalls, EDR, SIEM, email gateways και πληθώρα security tools. Αλλά πόσοι γνωρίζουν αν αυτά τα εργαλεία πραγματικά λειτουργούν όταν χρειαστεί; Πόσοι έχουν δοκιμάσει αν η alerta του SIEM ενεργοποιείται όταν ένας επιτιθέμενος εκτελεί lateral movement στο δίκτυο;
Το Breach Attack Simulation (BAS) απαντά ακριβώς σε αυτό το ερώτημα: δοκιμάζει συνεχώς και αυτοματοποιημένα τα αμυντικά μέτρα ενός οργανισμού, χρησιμοποιώντας πραγματικές τεχνικές επίθεσης, και αναφέρει ποιες άμυνες λειτουργούν και ποιες αποτυγχάνουν.
Τι Είναι το Breach Attack Simulation
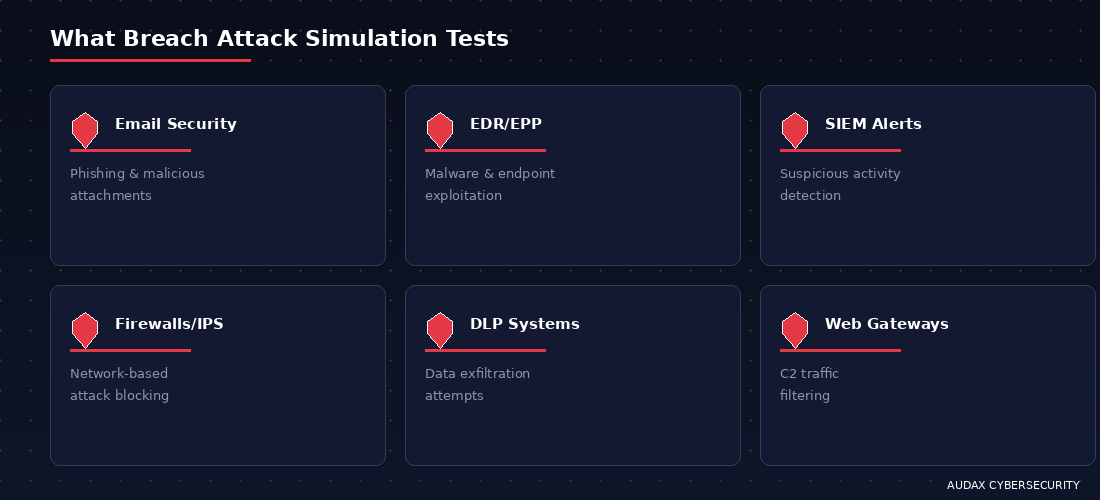
Το Breach Attack Simulation είναι μια τεχνολογία κυβερνοασφάλειας που προσομοιώνει πραγματικές επιθέσεις σε ένα production περιβάλλον, χωρίς να προκαλεί ζημιά. Χρησιμοποιεί αυτοματοποιημένα attack scenarios βασισμένα στο MITRE ATT&CK framework για να δοκιμάσει:
- Αν τα email security gateways μπλοκάρουν phishing και malicious attachments
- Αν τα endpoint protection tools (EDR/EPP) ανιχνεύουν malware και exploitation
- Αν τα SIEM systems δημιουργούν alerts για ύποπτη δραστηριότητα
- Αν τα firewalls και IPS/IDS μπλοκάρουν network-based attacks
- Αν τα DLP systems εντοπίζουν data exfiltration attempts
- Αν τα web gateways φιλτράρουν command-and-control traffic
Πώς Λειτουργεί το BAS
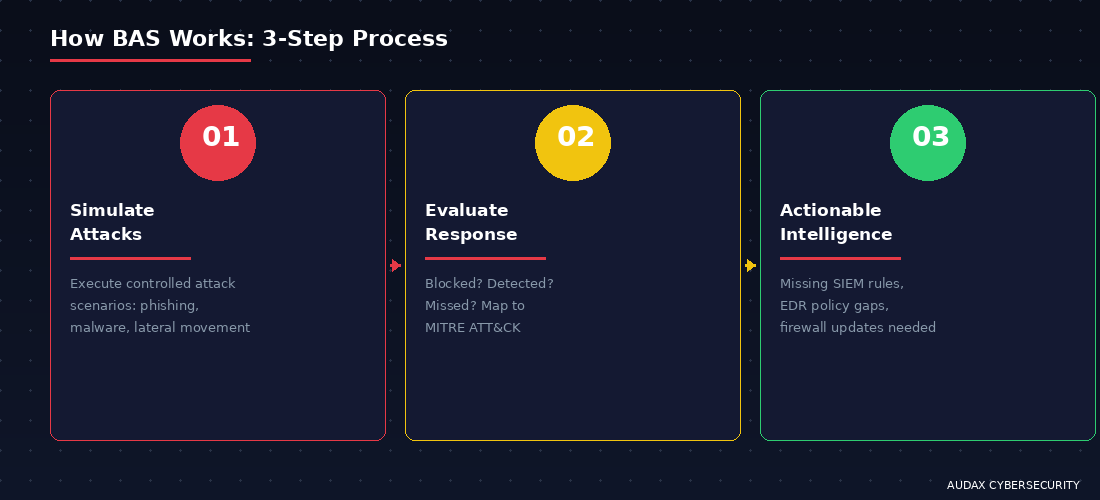
Μια τυπική BAS πλατφόρμα λειτουργεί με agents τοποθετημένους σε στρατηγικά σημεία του δικτύου (endpoint, email server, network segment). Αυτοί οι agents:
1. Εκτελούν Προσομοιώσεις Επιθέσεων
Αποστολή simulated phishing emails, εκτέλεση malware payloads σε sandboxed περιβάλλον, εκτέλεση lateral movement τεχνικών, προσπάθειες data exfiltration — όλα με ελεγχόμενο τρόπο χωρίς πραγματική ζημιά.
2. Αξιολογούν την Απόκριση
Καταγράφουν αν κάθε attack technique blocked, detected ή passed unnoticed. Αντιστοιχίζουν κάθε τεχνική με το MITRE ATT&CK framework για σαφή αναφορά.
3. Παρέχουν Actionable Intelligence
Δημιουργούν αναφορές που δείχνουν ακριβώς ποιοι κανόνες SIEM λείπουν, ποιες EDR policies χρειάζονται βελτίωση, ποιες firewall rules πρέπει να ενημερωθούν.
BAS vs Penetration Testing vs Red Team
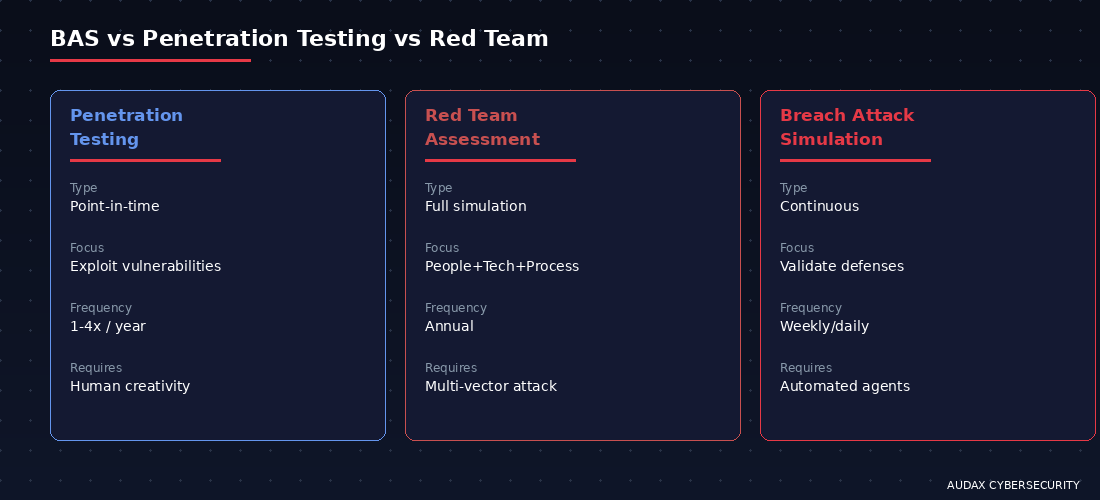
Αυτές οι τρεις μεθοδολογίες αξιολόγησης ασφαλείας συμπληρώνονται αλλά δεν αντικαθιστούν η μία την άλλη:
Penetration Testing
Σημειακή αξιολόγηση (point-in-time) από εξειδικευμένο penetration tester που εκμεταλλεύεται ενεργά ευπάθειες. Αποδεικνύει τι μπορεί να κάνει ένας επιτιθέμενος. Απαιτεί ανθρώπινη δημιουργικότητα και εκτελείται τυπικά 1-4 φορές ετησίως.
Red Team Assessment
Πλήρης adversary simulation με πολλαπλά attack vectors, social engineering, stealth tactics και συγκεκριμένους στόχους (π.χ. πρόσβαση σε crown jewels). Το red team assessment δοκιμάζει ανθρώπους, τεχνολογία και διαδικασίες ταυτόχρονα.
Breach Attack Simulation
Συνεχής, αυτοματοποιημένη αξιολόγηση που τρέχει εβδομαδιαία ή καθημερινά. Το BAS δεν αντικαθιστά τον pen tester ή το red team — εξασφαλίζει ότι οι αμυντικοί μηχανισμοί λειτουργούν σωστά μεταξύ των ετήσιων αξιολογήσεων.
Use Cases: Πότε Χρειάζεστε BAS
- Μετά από deployment νέων security tools: Επαληθεύστε ότι το νέο EDR, SIEM ή firewall πράγματι λειτουργεί σωστά
- Continuous validation: Εξασφαλίστε ότι configuration changes δεν δημιούργησαν κενά ασφαλείας
- Compliance requirements: Αποδείξτε ότι τα μέτρα ασφαλείας λειτουργούν (NIS2, DORA, ISO 27001)
- Security posture benchmarking: Μετρήστε τη βελτίωση ασφαλείας σε βάθος χρόνου
- Detection engineering: Αξιολογήστε κανόνες SIEM και EDR κατά real-world TTPs
- Purple teaming: Συνδυασμός BAS με blue team exercises
Η Πλατφόρμα Erevos AI και το BAS
Η Audax Cybersecurity αναπτύσσει την πλατφόρμα Erevos AI, που ενσωματώνει δυνατότητες threat intelligence με breach attack simulation. Η πλατφόρμα:
- Αντιστοιχίζει πραγματικές APT TTPs με αυτοματοποιημένα attack scenarios
- Υποστηρίζει 13 μορφές SIEM rules για detection validation
- Παρέχει real-time visibility στην αποτελεσματικότητα κάθε αμυντικού μηχανισμού
- Ενημερώνεται συνεχώς με νέα attack techniques βασισμένα σε adversary intelligence
Συχνές Ερωτήσεις (FAQ)
Είναι ασφαλές να τρέξω BAS στο production περιβάλλον;
Ναι. Οι BAS πλατφόρμες σχεδιάζονται για production environments. Τα payloads είναι ελεγχόμενα και non-destructive — δοκιμάζουν αν τα defenses ανιχνεύουν και μπλοκάρουν, χωρίς να προκαλούν πραγματική ζημιά.
Χρειάζομαι ακόμη penetration testing αν έχω BAS;
Απολύτως. Το BAS ελέγχει γνωστές τεχνικές αυτοματοποιημένα, αλλά δεν μπορεί να αντικαταστήσει τη δημιουργικότητα ενός εξειδικευμένου pen tester που εκμεταλλεύεται business logic flaws, chained vulnerabilities και novel attack paths.
Πόσο συχνά πρέπει να τρέχω BAS simulations;
Ιδανικά εβδομαδιαία ή μετά από κάθε σημαντική αλλαγή στην υποδομή. Η αξία του BAS είναι η συνεχής επαλήθευση — όχι η εφάπαξ αξιολόγηση.
Τι κόστος έχει μια BAS λύση;
Εξαρτάται από τον αριθμό agents, το εύρος κάλυψης και τις δυνατότητες reporting. Η Audax παρέχει BAS ως μέρος ολοκληρωμένης υπηρεσίας, συνδυάζοντας αυτοματοποιημένη και ανθρώπινη αξιολόγηση.
Επόμενο Βήμα
Μην αφήνετε τα security tools σας ανεπαλήθευτα. Η Audax Cybersecurity μπορεί να σας δείξει ακριβώς πού λειτουργούν — και πού αποτυγχάνουν — οι αμυντικοί μηχανισμοί σας, με τεκμηριωμένα αποτελέσματα.
Ζητήστε Demo Breach Attack Simulation για τον οργανισμό σας.
Επικοινωνήστε μαζί μας | Τηλ: +30 210 983 9367
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →