
Γιατί το Active Directory Είναι ο Νούμερο 1 Στόχος Κάθε Κυβερνοεπίθεσης
Σε κάθε penetration test, Red Team assessment, ή πραγματική παραβίαση, υπάρχει ένας κοινός παρονομαστής: το Active Directory (AD). Ο λόγος είναι απλός — το AD ελέγχει τα πάντα: ταυτότητες χρηστών, δικαιώματα πρόσβασης, Group Policies, service accounts, encryption keys. Αν ο επιτιθέμενος κυριαρχήσει στο AD, κυριαρχεί σε ολόκληρο τον οργανισμό.
Σύμφωνα με τα δεδομένα της αγοράς, πάνω από 95% των Fortune 500 εταιρειών χρησιμοποιούν Active Directory, και η συντριπτική πλειοψηφία των ransomware και APT επιθέσεων εκμεταλλεύεται AD weaknesses στο kill chain.
Κλασικές Τεχνικές Επίθεσης στο Active Directory
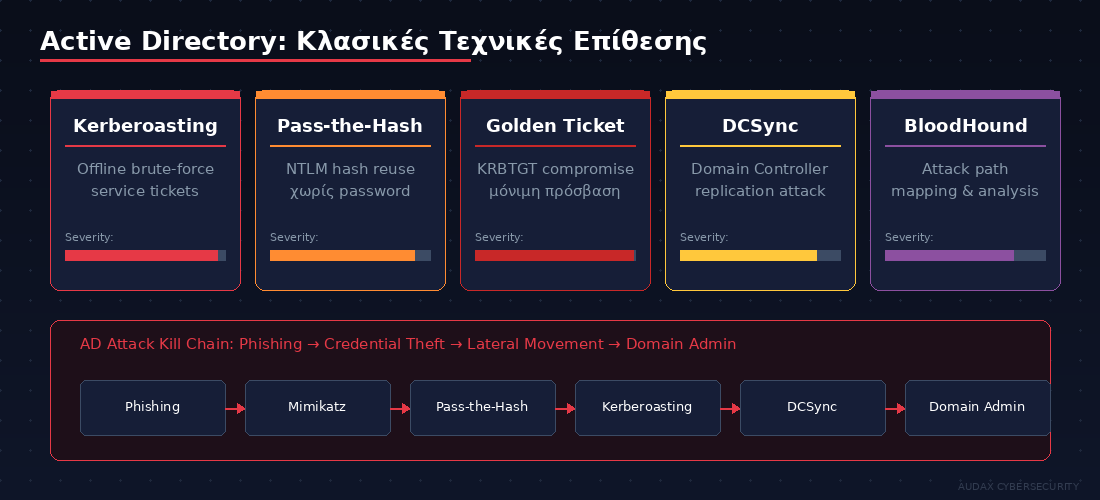
Kerberoasting
Ο επιτιθέμενος αιτείται Kerberos service tickets (TGS) για service accounts και τα κάνει offline brute-force. Αν τα service account passwords είναι αδύναμα, αποκτά credentials χωρίς να ανιχνευθεί.
Pass-the-Hash (PtH)
Χρησιμοποιεί NTLM hash αντί plaintext password για authentication. Ο επιτιθέμενος δεν χρειάζεται τον πραγματικό κωδικό — μόνο το hash, που μπορεί να εξαχθεί από τη μνήμη (LSASS dump).
Golden Ticket Attack
Αν ο επιτιθέμενος αποκτήσει το KRBTGT hash, μπορεί να δημιουργήσει Kerberos tickets για οποιονδήποτε χρήστη, συμπεριλαμβανομένου του Domain Admin — με οποιαδήποτε διάρκεια. Αυτό παρέχει μόνιμη, αδιατάρακτη πρόσβαση στο domain.
DCSync
Η τεχνική DCSync μιμείται έναν Domain Controller και ζητά password replication data. Αν ο επιτιθέμενος έχει τα κατάλληλα δικαιώματα, μπορεί να εξάγει credentials κάθε χρήστη στο domain.
BloodHound Attack Paths
Το BloodHound αποτελεί το de facto εργαλείο για mapping AD attack paths. Αναλύει τις σχέσεις μεταξύ users, groups, computers, και permissions, εντοπίζοντας paths από οποιονδήποτε χρήστη μέχρι Domain Admin.
Πραγματικά Attack Paths: Από Help Desk σε Domain Admin
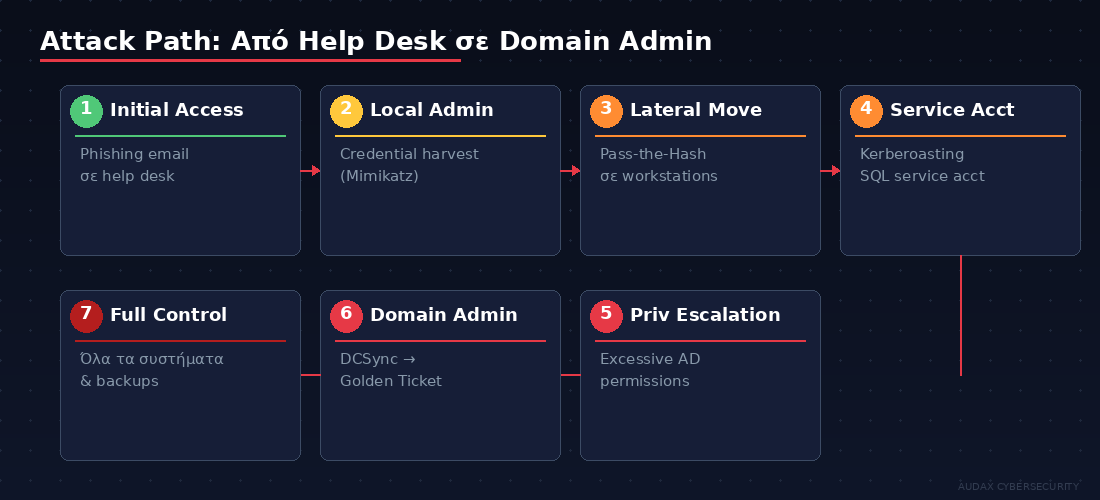
Ένα τυπικό attack path σε ελληνικό οργανισμό:
- Initial Access: Phishing email σε υπάλληλο help desk
- Local Admin: Credential harvesting (Mimikatz) → εντοπισμός local admin hash
- Lateral Movement: Pass-the-Hash σε άλλα workstations
- Service Account: Kerberoasting → αδύναμο password σε SQL service account
- Privilege Escalation: SQL service account έχει excessive δικαιώματα στο AD
- Domain Admin: DCSync → εξαγωγή KRBTGT hash → Golden Ticket
- Full Compromise: Πρόσβαση σε όλα τα συστήματα, δεδομένα, και backups
Η ομάδα Penetration Testing της Audax ακολουθεί αυτές ακριβώς τις τεχνικές για να αποδείξει πώς ένας πραγματικός εισβολέας θα κινηθεί στο δίκτυό σας.
Active Directory Hardening: Βέλτιστες Πρακτικές
Tiered Administration Model
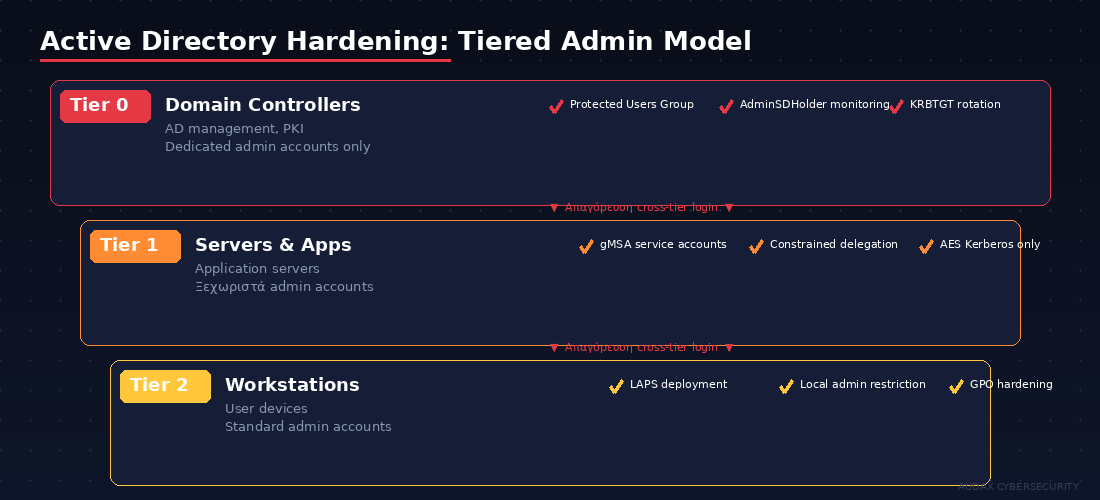
Ο Microsoft Tiered Admin Model χωρίζει το AD σε τρία επίπεδα:
- Tier 0: Domain Controllers, AD management, PKI — μόνο dedicated admin accounts
- Tier 1: Servers, applications — ξεχωριστά admin accounts
- Tier 2: Workstations, user devices — standard admin accounts
Κανένα Tier 0 account δεν πρέπει ποτέ να κάνει login σε Tier 1 ή Tier 2 systems.
Μέτρα Hardening
- LAPS: Local Administrator Password Solution — μοναδικοί local admin κωδικοί ανά machine
- Protected Users Group: Αποτρέπει NTLM delegation, credential caching
- Kerberos Constraints: AES encryption, constrained delegation, κατάργηση RC4
- Service Account Security: Managed Service Accounts (gMSA) αντί manual passwords
- AdminSDHolder monitoring: Παρακολούθηση αλλαγών σε privileged groups
- GPO hardening: Αυστηρά password policies, account lockout, audit policies
NIS2 και Identity Security
Η Οδηγία NIS2 απαιτεί ρητά διαχείριση ταυτοτήτων και δικαιωμάτων πρόσβασης ως μέρος του risk management framework. Για τους ελληνικούς οργανισμούς, αυτό μεταφράζεται σε:
- Τακτική αξιολόγηση ασφάλειας Active Directory
- Privileged Access Management (PAM)
- Multi-Factor Authentication σε administrative access
- Monitoring privileged account usage
- Regular access reviews
Μεθοδολογία AD Security Assessment της Audax
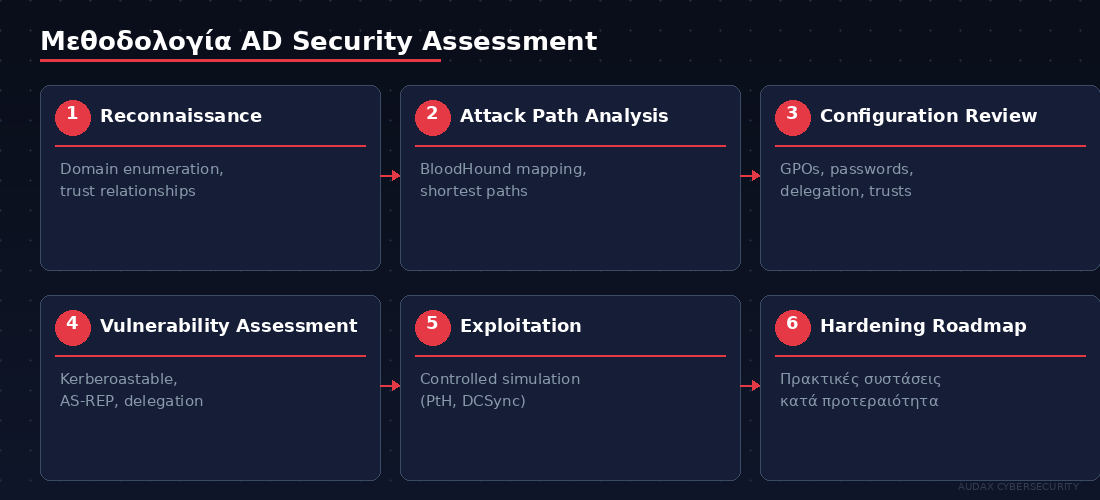
Η Audax Cybersecurity εφαρμόζει ολοκληρωμένη μεθοδολογία αξιολόγησης AD:
- Reconnaissance: Domain enumeration, trust relationships, forest topology
- Attack Path Analysis: BloodHound mapping, shortest paths to Domain Admin
- Configuration Review: GPOs, password policies, delegation, trusts, AdminSDHolder
- Vulnerability Assessment: Kerberoastable accounts, AS-REP roastable users, unconstrained delegation
- Exploitation Validation: Controlled attack simulation (Kerberoasting, PtH, DCSync) σε test environment
- Hardening Roadmap: Πρακτικές συστάσεις κατά προτεραιότητα
Τα αποτελέσματα ενσωματώνονται στο Red Team Assessment ως μέρος ολιστικής αξιολόγησης ανθεκτικότητας, ενώ η Συνεχής Επιθετική Ασφάλεια παρακολουθεί συνεχώς την έκθεση του AD για γνωστά μονοπάτια επίθεσης.
Συχνές Ερωτήσεις (FAQ)
Πόσο γρήγορα μπορεί ένας εισβολέας να γίνει Domain Admin;
Σε πολλές περιπτώσεις, εντός ωρών. Αν υπάρχουν Kerberoastable service accounts με αδύναμους κωδικούς ή excessive permissions, η κλιμάκωση μπορεί να γίνει σε λιγότερο από μία ώρα.
Είναι αρκετό το Azure AD / Entra ID;
Το hybrid environment (on-prem AD + Entra ID) δημιουργεί πρόσθετο attack surface. Οι τεχνικές AD PtH/Kerberoasting μπορούν να οδηγήσουν σε cloud compromise μέσω AD Connect sync. Χρειάζεται assessment και των δύο.
Πόσο συχνά πρέπει να γίνεται AD security assessment;
Τουλάχιστον ετησίως, και μετά από κάθε σημαντική αλλαγή (migration, forest restructure, merge/acquisition). Continuous monitoring μέσω SOC για AD-specific attacks.
Αξιολογήστε την Ασφάλεια του Active Directory σας
Το Active Directory είναι η καρδιά κάθε οργανισμού. Η Audax Cybersecurity εντοπίζει τα πραγματικά attack paths, αποδεικνύει τον κίνδυνο, και παρέχει πρακτικό roadmap hardening — βασισμένο σε τεχνική τεκμηρίωση, όχι θεωρητική εκτίμηση.
Ζητήστε Δωρεάν Αξιολόγηση ασφάλειας Active Directory.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →