
Γιατί το Incident Response Αποτελεί Κρίσιμη Ικανότητα
Κανένας οργανισμός δεν είναι 100% ασφαλής. Η ερώτηση δεν είναι αν θα δεχτείτε κυβερνοεπίθεση, αλλά πότε — και πόσο γρήγορα θα αντιδράσετε. Η ικανότητα Incident Response (IR) καθορίζει αν ένα περιστατικό θα μείνει σε μικρή κλίμακα ή θα εξελιχθεί σε καταστροφική παραβίαση δεδομένων.
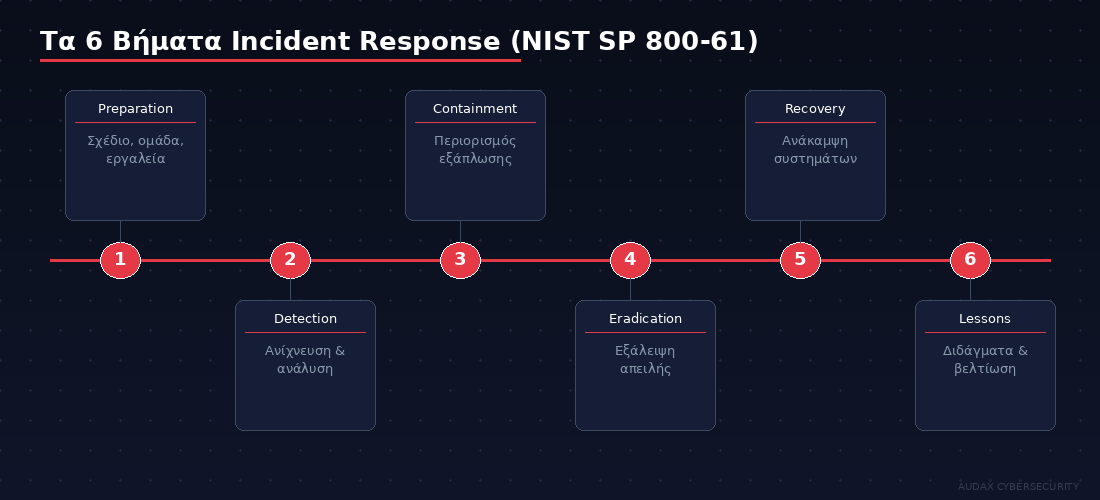
Το NIST Computer Security Incident Handling Guide (SP 800-61) ορίζει 6 βασικά βήματα αντιμετώπισης κυβερνοεπιθέσεων που κάθε οργανισμός πρέπει να εφαρμόζει. Σε αυτό τον οδηγό, αναλύουμε κάθε βήμα με πρακτικές οδηγίες και τις νομικές υποχρεώσεις στην Ελλάδα.
Βήμα 1: Preparation (Προετοιμασία)
Η προετοιμασία είναι το θεμέλιο κάθε αποτελεσματικής αντίδρασης. Χωρίς αυτή, κάθε περιστατικό θα αντιμετωπιστεί αυτοσχεδιαστικά.
Τι Πρέπει να Περιλαμβάνει η Προετοιμασία
- Incident Response Plan: Τεκμηριωμένο σχέδιο με ρόλους, ευθύνες, κλιμάκωση, επικοινωνία
- IR Team: Εσωτερική ομάδα ή εξωτερικός πάροχος (retainer agreement)
- Εργαλεία: SIEM, EDR, forensic tools, secure comms, runbooks
- Τεκμηρίωση: Network diagrams, asset inventory, contact lists, legal counsel
- Εκπαίδευση: Tabletop exercises τουλάχιστον ανά εξάμηνο
- Threat Intelligence: Γνώση των APT groups που στοχεύουν τον κλάδο σας
Η υπηρεσία Adversary Intelligence της Audax παρέχει πληροφόρηση για τις ομάδες απειλών που στοχεύουν ελληνικούς οργανισμούς, βελτιώνοντας δραματικά την ετοιμότητα.
Βήμα 2: Detection & Analysis (Ανίχνευση & Ανάλυση)
Η έγκαιρη ανίχνευση ελαχιστοποιεί τη ζημιά. Ο μέσος χρόνος ανίχνευσης (Mean Time to Detect — MTTD) παραμένει πάνω από 200 ημέρες σε πολλούς οργανισμούς.
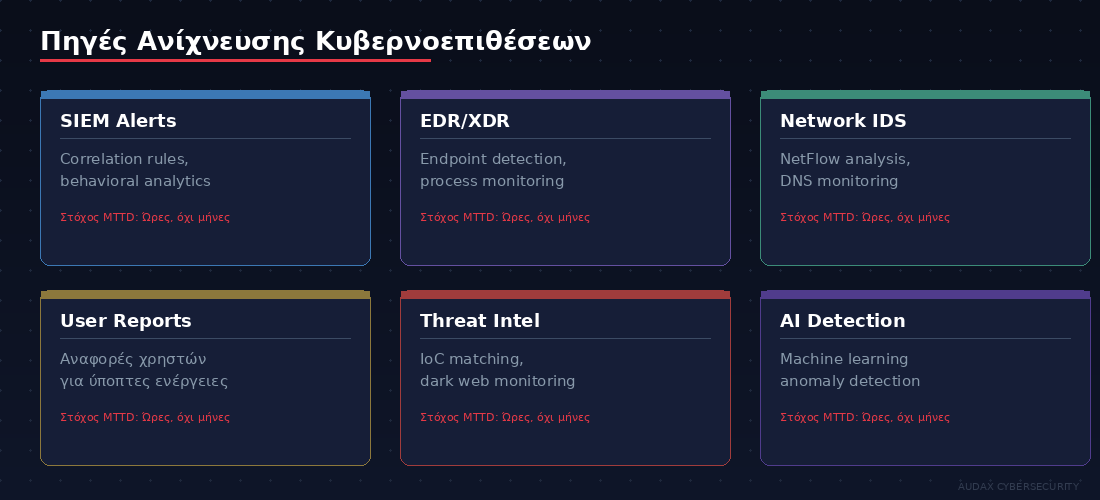
Πηγές Ανίχνευσης
- SIEM alerts: Correlation rules και behavioral analytics
- EDR/XDR: Endpoint detection, process monitoring, file integrity
- Network monitoring: IDS/IPS, NetFlow analysis, DNS monitoring
- User reports: Αναφορές χρηστών για ύποπτες ενέργειες ή emails
- Threat intelligence feeds: IoC matching, dark web monitoring
- AI-driven detection: Machine learning anomaly detection
Κατηγοριοποίηση Περιστατικού
Κάθε ανίχνευση πρέπει να κατηγοριοποιηθεί ως προς:
- Severity: Critical / High / Medium / Low
- Impact: Εμπιστευτικότητα, ακεραιότητα, διαθεσιμότητα
- Scope: Πόσα συστήματα/χρήστες επηρεάζονται
- Type: Ransomware, data breach, DDoS, insider threat, APT
Βήμα 3: Containment (Περιορισμός)
Ο στόχος του containment είναι να σταματήσει η εξάπλωση της επίθεσης χωρίς να καταστρέψει forensic evidence.
Short-Term Containment
- Απομόνωση μολυσμένων συστημάτων (network isolation, VLAN quarantine)
- Αλλαγή κρίσιμων credentials (admin accounts, service accounts)
- Block malicious IPs/domains στο firewall
- Disable compromised accounts
Long-Term Containment
- Εφαρμογή temporary patches
- Αναβάθμιση detection rules
- Ενίσχυση monitoring σε critical assets
- Deployment clean systems παράλληλα με τα compromised
Σημαντικό: Μην κλείσετε αμέσως τα συστήματα. Η βεβιασμένη αντίδραση καταστρέφει volatile evidence (RAM, network connections, running processes) που είναι κρίσιμα για forensic analysis.
Βήμα 4: Eradication (Εξάλειψη)
Μετά τον περιορισμό, πρέπει να εξαλειφθεί πλήρως η παρουσία του εισβολέα:
- Malware removal: Αφαίρεση κακόβουλου λογισμικού από όλα τα συστήματα
- Backdoor hunting: Εντοπισμός και κλείσιμο persistence mechanisms (web shells, scheduled tasks, registry keys, cron jobs)
- Vulnerability patching: Κλείσιμο του initial attack vector
- Credential reset: Αλλαγή κωδικών σε ολόκληρο τον οργανισμό αν χρειάζεται
- AD cleanup: Επαλήθευση ότι δεν υπάρχουν rogue accounts ή group policy modifications
Η υπηρεσία Detection Engineering της Audax βοηθά στη δημιουργία custom detection rules που εντοπίζουν τα TTPs (Tactics, Techniques, Procedures) του συγκεκριμένου επιτιθέμενου.
Βήμα 5: Recovery (Ανάκαμψη)
Η ανάκαμψη πρέπει να γίνεται σταδιακά και με verification:
- Αποκατάσταση clean systems από verified backups
- Σταδιακή επαναφορά υπηρεσιών (critical first)
- Enhanced monitoring σε ανακτημένα συστήματα
- User access restoration με νέα credentials
- Verification testing — penetration testing post-recovery
- Communication σε stakeholders, πελάτες, ρυθμιστικές αρχές
Βήμα 6: Lessons Learned (Αντληθέντα Διδάγματα)
Το πιο παραμελημένο βήμα — αλλά ίσως το πιο σημαντικό:
- Post-incident review: Τι έγινε, πώς μπήκε ο εισβολέας, τι πήγε καλά, τι όχι
- Timeline reconstruction: Πλήρες χρονοδιάγραμμα του περιστατικού
- Gap identification: Ποια κενά εντοπίστηκαν στα μέτρα ασφάλειας
- Plan update: Ενημέρωση IR plan, runbooks, detection rules
- Training: Εκπαίδευση βάσει real-world lessons
NIS2: Υποχρεώσεις Αναφοράς Περιστατικών στην Ελλάδα
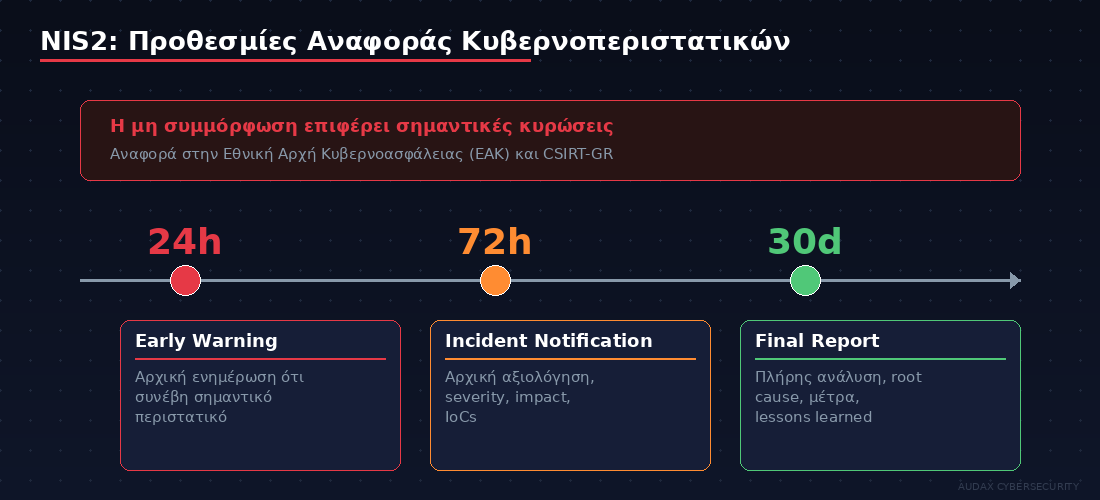
Η Οδηγία NIS2 θεσπίζει αυστηρές προθεσμίες αναφοράς κυβερνοπεριστατικών:
| Προθεσμία | Τύπος Αναφοράς | Περιεχόμενο |
|---|---|---|
| 24 ώρες | Early Warning | Αρχική ενημέρωση ότι συνέβη σημαντικό περιστατικό |
| 72 ώρες | Incident Notification | Αρχική αξιολόγηση, severity, impact, IoCs |
| 30 ημέρες | Final Report | Πλήρης ανάλυση, root cause, μέτρα αντιμετώπισης, lessons learned |
Η μη συμμόρφωση με αυτές τις προθεσμίες επιφέρει σημαντικές κυρώσεις. Η αξιολόγηση NIS2 της Audax περιλαμβάνει ετοιμότητα incident reporting.
Συχνές Ερωτήσεις (FAQ)
Πόσο γρήγορα πρέπει να αντιδράσουμε σε ένα κυβερνοπεριστατικό;
Η αρχική αντίδραση (triage) πρέπει να γίνεται εντός λεπτών. Το NIS2 απαιτεί early warning εντός 24 ωρών. Κάθε ώρα καθυστέρηση αυξάνει εκθετικά το κόστος και τον αντίκτυπο.
Χρειαζόμαστε εσωτερικό IR team ή εξωτερικό;
Οι περισσότεροι ελληνικοί οργανισμοί επωφελούνται από υβριδικό μοντέλο: βασική εσωτερική ικανότητα με retainer σε εξειδικευμένο πάροχο (όπως η Audax) για escalation και forensics.
Τι είναι τα tabletop exercises;
Είναι ασκήσεις προσομοίωσης όπου η ομάδα IR αντιμετωπίζει ένα υποθετικό σενάριο επίθεσης. Αποκαλύπτουν κενά στο IR plan χωρίς τις συνέπειες μιας πραγματικής επίθεσης.
Πρέπει να πληρώσουμε λύτρα σε ransomware;
Η επίσημη σύσταση από ENISA, Europol και εθνικές αρχές είναι να μην πληρώσετε. Η πληρωμή δεν εγγυάται ανάκτηση δεδομένων, χρηματοδοτεί εγκληματικές οργανώσεις, και μπορεί να σας κάνει επαναλαμβανόμενο στόχο.
Ενισχύστε την Ικανότητα Αντίδρασης του Οργανισμού σας
Η σωστή προετοιμασία για Incident Response μπορεί να μειώσει δραστικά τον αντίκτυπο μιας κυβερνοεπίθεσης. Η Audax Cybersecurity παρέχει Incident Response retainer, Adversary Intelligence, Detection Engineering, και IR readiness assessment.
Ζητήστε Δωρεάν Αξιολόγηση ετοιμότητας αντιμετώπισης περιστατικών.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →