Threat Intelligence · OT/ICS Security
Ομάδα Threat Intelligence, Audax Cybersecurity · 27/10/2026 (Ενημέρωση έως 27 Οκτωβρίου 2026)
Όταν η κυβερνοεπίθεση βγαίνει από την οθόνη: Το ψηφιακό σαμποτάζ στην ψυκτική αλυσίδα της Γαλλίας
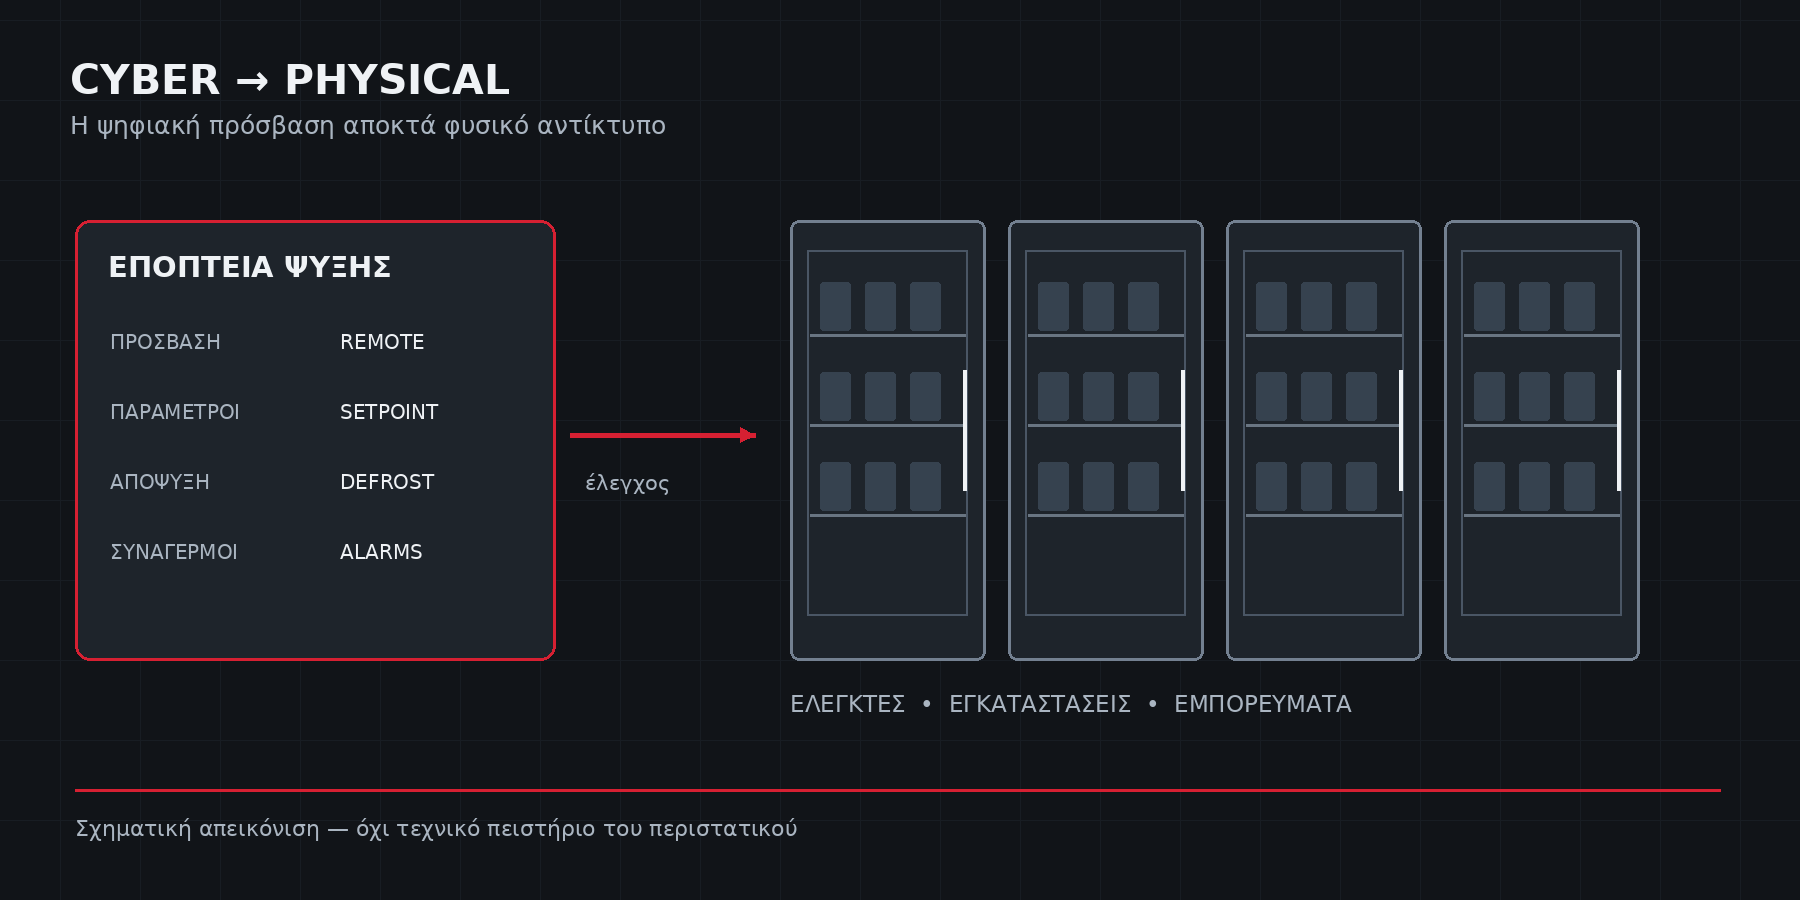
Ένα σούπερ μάρκετ μπορεί να διαθέτει πλήρως λειτουργικό ηλεκτρονικό κατάστημα, ανοιχτά ταμεία και το προσωπικό του στις θέσεις του, αλλά να αδυνατεί να πουλήσει τα προϊόντα του. Αρκεί να έχει χαθεί ο έλεγχος μιας υποδομής που συνήθως μένει εκτός της συζήτησης για την κυβερνοασφάλεια: της ψύξης.
Αυτό είναι το ουσιαστικό μήνυμα των επιθέσεων που ήρθαν στο φως στη Γαλλία στις 12 Οκτωβρίου 2026. Δεν επρόκειτο για αλλοίωση τιμών στα ράφια, αλλά για στοχευμένες παρεμβάσεις σε συστήματα διαχείρισης ψυκτικών εγκαταστάσεων, οι οποίες προκάλεσαν απώλειες τροφίμων και σοβαρή επιχειρησιακή αναστάτωση. [1][2]
Η Audax Cybersecurity συγκεντρώνει τα δημόσια διαθέσιμα στοιχεία, αναλύει την τεχνολογία πίσω από το περιστατικό και προσεγγίζει το ερώτημα της απόδοσης ευθύνης μέσα από μια δομημένη Ανάλυση Ανταγωνιστικών Υποθέσεων (ACH). Η έρευνά μας φέρνει στο επίκεντρο δύο ομάδες, τις Z-Pentest Alliance και NoName057(16), εξηγώντας γιατί ξεχωρίζουν, ποια στοιχεία λείπουν ακόμη για την οριστική σύνδεσή τους με τις επιθέσεις στη Γαλλία και τι οφείλει να ελέγξει άμεσα κάθε ελληνική επιχείρηση που εξαρτάται από την ψυκτική αλυσίδα.
Η έρευνα της Audax με μια ματιά
- Περίοδος κάλυψης: Από την πρώτη προειδοποίηση του CERT-FR (12 Οκτωβρίου) έως τις 27 Οκτωβρίου 2026.
- Βάση τεκμηρίωσης (27 πηγές): 4 επίσημοι φορείς (CERT-FR, CISA, NCSC, NIST), 2 κατασκευαστές, 6 πρωτογενείς τεχνικές έρευνες (Claroty, Censys, IPinfo, Forescout, Flare), 4 εγγραφές MITRE ATT&CK και 11 επώνυμα δημοσιογραφικά ρεπορτάζ.
- Μεθοδολογία απόδοσης: Αξιολόγηση 7 υποθέσεων ως προς 6 αυστηρά κριτήρια, αποκλειστικά με βάση τα τεκμήρια των πηγών.
- Κύριο συμπέρασμα: Δύο ομάδες βρίσκονται στο επίκεντρο, η Z-Pentest Alliance (κύρια υπόθεση) και η NoName057(16) (δεύτερη υπόθεση), ενώ ως ισχυρότερη εναλλακτική καταγράφεται η CyberAv3ngers.
- Βαθμός βεβαιότητας: Χαμηλός. Δεν έχει δημοσιοποιηθεί ακόμη τεχνικό πειστήριο από τα γαλλικά θύματα που να συνδέει άμεσα κάποια ομάδα με το περιστατικό.
Η πραγματική αξία του Threat Intelligence δεν είναι να κατονομάσει πρώτο έναν δράστη, αλλά να διαχωρίσει με σαφήνεια τι γνωρίζουμε, τι εκτιμούμε και ποια απόφαση μπορεί να μειώσει άμεσα τον κίνδυνο.
Τα βασικά συμπεράσματα της έρευνας
Πρώτον, διαχωρίζουμε το επιβεβαιωμένο περιστατικό από την ανεπιβεβαίωτη ταυτότητα του δράστη. Το γαλλικό CERT (CERT-FR) καταγράφει πολυάριθμες παραβιάσεις ελεγκτών Danfoss (AK-SM, AK-SC) και Copeland/Dixell XWEB. Η σχετική προειδοποίηση εκδόθηκε στις 12 Οκτωβρίου και επικαιροποιήθηκε στις 13 και 16 Οκτωβρίου, έκδοση η οποία παρέμενε η τελευταία διαθέσιμη έως και τις 27 Οκτωβρίου. [1]
Δεύτερον, η ύπαρξη γνωστών ευπαθειών δεν αποτελεί από μόνη της απόδειξη του τρόπου εισβολής. Οι αδυναμίες ασφαλείας των συγκεκριμένων προϊόντων είναι υπαρκτές, όμως δεν τεκμηριώνουν από μόνες τους τον μηχανισμό αρχικής πρόσβασης. Στις 21 Οκτωβρίου, ο επικεφαλής της γαλλικής αρχής κυβερνοασφάλειας (ANSSI) απέδωσε ιδιαίτερη έμφαση στην απευθείας έκθεση των συστημάτων στο διαδίκτυο και στην ανεπαρκή προστασία των διεπαφών διαχείρισης, ενώ η πλήρης τεχνική πραγματογνωμοσύνη δεν έχει ακόμη δημοσιοποιηθεί. [5]
Τρίτον, η επιχειρησιακή άμυνα δεν μπορεί να περιμένει τη γεωπολιτική ταυτοποίηση. Ένας μη εξουσιοδοτημένος χειρισμός μπορεί να αποβεί καταστροφικός ακόμη και όταν αξιοποιεί απολύτως νόμιμες λειτουργίες διαχείρισης. Ως εκ τούτου, η αποκατάσταση της εμπιστοσύνης στις ρυθμίσεις και στις μετρήσεις των αισθητήρων είναι εξίσου κρίσιμη με την ασφαλή επαναφορά της σύνδεσης.
Τέταρτον, η απόδοση ευθύνης παραμένει σε επίπεδο αναλυτικής εκτίμησης. Εξετάζοντας επτά υποθέσεις βάσει έξι κριτηρίων, η ανάλυση της Audax καταλήγει στις ομάδες Z-Pentest Alliance και NoName057(16) ως τις επικρατέστερες κατευθύνσεις έρευνας. Πρόκειται ωστόσο για εκτίμηση χαμηλής βεβαιότητας και όχι για οριστική απόδειξη· στην ενότητα «Η ανάλυση απόδοσης της Audax» αναλύεται βήμα προς βήμα το σκεπτικό και τα τεκμήρια που υπολείπονται.
Πώς έγινε η σύνθεση
Το παρόν άρθρο αποτελεί σύνθεση έρευνας ανοιχτών πηγών (OSINT) και τεχνικής ανάλυσης, με χρονικό ορίζοντα την 27η Οκτωβρίου 2026. Προτεραιότητα δόθηκε στις επίσημες ανακοινώσεις αρχών και κατασκευαστών, ακολούθησαν οι πρωτογενείς μελέτες ερευνητών ασφαλείας και, τέλος, η επώνυμη δημοσιογραφική κάλυψη για την καταγραφή μαρτυριών και επιχειρησιακών συνεπειών. Σε όλο το κείμενο, οι ημερομηνίες δημοσίευσης διαχωρίζονται αυστηρά από τις ημερομηνίες τέλεσης των γεγονότων.
Δεν χρησιμοποιήθηκαν εσωτερικά αρχεία καταγραφής (logs) θυμάτων, ιδιωτικά ευρήματα εγκληματολογικής διερεύνησης (forensics) ή δοκιμές πρόσβασης σε εγκαταστάσεις, ενώ οι μετρήσεις τρίτων φορέων αποδίδονται ρητά στους δημιουργούς τους. Οι αμυντικές προτάσεις και τα εννοιολογικά διαγράμματα αποτελούν αναλυτική σύνθεση της Audax και όχι αναπαράσταση δικτύου συγκεκριμένης αλυσίδας.
Για την ορθή ανάγνωση της ανάλυσης, διατηρούμε τέσσερα διακριτά επίπεδα τεκμηρίωσης: επίσημη επιβεβαίωση, επώνυμη αναφορά, αναλυτική εκτίμηση και υπόθεση προς έλεγχο. Ακόμη και η πιο αξιόπιστη πηγή μπορεί απλώς να επιβεβαιώνει ότι ένας ισχυρισμός διατυπώθηκε, όχι ότι αποδείχθηκε.
Τι συνέβη και πόσο μεγάλη ήταν η επίπτωση
Το πρώτο κύμα των επιθέσεων εκδηλώθηκε τη νύχτα της 11ης προς 12η Οκτωβρίου. Σύμφωνα με το Reuters, επηρεάστηκαν μεγάλες αλυσίδες όπως οι Intermarché, Coopérative U, Carrefour και Monoprix, με αναφορές για υπερθέρμανση θαλάμων, αλλοίωση τροφίμων, ακόμη και εκδήλωση πυρκαγιών, αν και ο ακριβής μηχανισμός πρόκλησης κάθε φυσικής ζημιάς δεν αποσαφηνίζεται στο δημοσιογραφικό ρεπορτάζ. [2]
Στις 13 Οκτωβρίου, ο Γάλλος Υπουργός Οικονομικών Roland Lescure έκανε λόγο για περίπου 700 επηρεαζόμενα σούπερ μάρκετ σε σύνολο 10.000 σε όλη τη χώρα, διαβεβαιώνοντας ότι δεν απειλείται η συνολική εφοδιαστική επάρκεια της Γαλλίας. Το Associated Press κατέγραψε περίπου 300 καταστήματα Intermarché/Netto και 80 καταστήματα της Coopérative U, σημειώνοντας ότι πολλές μονάδες της δεύτερης αλυσίδας κατάφεραν να αποτρέψουν την καταστροφή εμπορευμάτων. Οι αριθμοί αυτοί αποτυπώνουν την εικόνα εκείνης της χρονικής στιγμής και όχι έναν τελικό, ελεγμένο απολογισμό. [3]
Έχει ιδιαίτερη σημασία να μην αθροίζονται οι πρώτες εκτιμήσεις (150–200 καταστήματα) με τις μεταγενέστερες αναθεωρήσεις ή με αναφορές που απλώς αναπαράγουν τις ίδιες αρχικές δηλώσεις. Παράλληλα, ένα «επηρεαζόμενο κατάστημα» δεν συνεπάγεται αυτομάτως κατεστραμμένο απόθεμα, όπως ακριβώς και ο αριθμός των εκτεθειμένων διευθύνσεων IP στο διαδίκτυο δεν ταυτίζεται με τον αριθμό των φυσικών καταστημάτων.
Οι θερμοκρασίες απαιτούν προσεκτική ανάγνωση
Σε επώνυμη μαρτυρία του στο Business Insider στις 15 Οκτωβρίου, ο διευθυντής καταστήματος Intermarché, Julien Fréret, ανέφερε ενδείξεις θερμοκρασίας κοντά στους 50°C (με ακόμη υψηλότερες τιμές στο τμήμα ιχθυοπωλείου) και αναγκαστική απόρριψη περίπου 30 κυβικών μέτρων τροφίμων, αξίας 112.000 δολαρίων (μη συμπεριλαμβανομένου του εξοπλισμού). Τα μεγέθη αυτά αποτυπώνουν την εμπειρία ενός συγκεκριμένου καταστήματος και δεν αποτελούν καθολικό μέσο όρο ούτε ανεξάρτητα πιστοποιημένη εργαστηριακή μέτρηση. [15]
Αντίστοιχα, για τη δεύτερη νύχτα (12 προς 13 Οκτωβρίου), η εφημερίδα Le Monde κατέγραψε επιθέσεις σε συστήματα Dixell, παραθέτοντας μαρτυρία τεχνικού σύμφωνα με την οποία η ρύθμιση θερμοκρασίας (setpoint) μεταβλήθηκε από τους −22°C στους 150°C, με ρυθμό δύο έως τρεις αλλαγές παραμέτρων ανά δευτερόλεπτο. Εδώ η διάκριση είναι κρίσιμη: οι 150°C αφορούσαν την εντολή ρύθμισης και όχι την πραγματική θερμοκρασία που ανέπτυξαν τα προϊόντα, ενώ η ταχύτητα των αλλαγών αποτελεί μεν ισχυρή ένδειξη αυτοματοποίησης, χωρίς όμως να ταυτοποιεί συγκεκριμένο εργαλείο ή δράστη. [4]
Στην πράξη, άλλο είναι η εντολή που δέχεται ο ελεγκτής, άλλο η ένδειξη μιας οθόνης και άλλο η πραγματική θερμική καταπόνηση του προϊόντος. Μια αξιόπιστη τεχνική διερεύνηση οφείλει να συσχετίσει και τις τρεις αυτές παραμέτρους με τον χρόνο έκθεσης, τη θέση του αισθητήρα, την κατάσταση του εξοπλισμού και τις έγκαιρες παρεμβάσεις του προσωπικού.
Χρονολόγιο: Από το πρώτο συμβάν στην τεχνική αποσαφήνιση
Το παρακάτω χρονολόγιο συνθέτει την εξέλιξη των γεγονότων και των αποκαλύψεων, χωρίς να αντιμετωπίζει κάθε νέα δημοσίευση ως νέο κύμα επιθέσεων. Όπου δεν υπάρχει επαληθευμένο ωράριο, παρατίθεται αποκλειστικά η ημερομηνία.
| Ημερομηνία | Γεγονός ή Δημοσίευση | Τι προσθέτει στην ανάλυση |
|---|---|---|
| 11–12/10 | Πρώτες επιθέσεις σε γαλλικές εγκαταστάσεις ψύξης. [2] | Ψηφιακή παρέμβαση με άμεσες φυσικές συνέπειες. |
| 12/10 | Αρχική προειδοποίηση CERT-FR και κάλυψη στην Ελλάδα από την ΕΡΤ. [1][26] | Επίσημη ενεργοποίηση μηχανισμών και δημόσια ενημέρωση. |
| 12–13/10 | Αναφορές νέων περιστατικών σε συστήματα Dixell. [4] | Διεύρυνση του συμβάντος πέρα από μία οικογένεια προϊόντων. |
| 13/10 | Κυβερνητική εκτίμηση για περίπου 700 επηρεαζόμενα καταστήματα. [3] | Σαφέστερη εικόνα κλίμακας, αλλά όχι οριστικός απολογισμός. |
| 14/10 | Δημοσίευση στοιχείων Censys και δηλώσεις Europol μέσω AP. [7][17] | Καταγραφή μείωσης της έκθεσης και διεθνής ανταλλαγή πληροφοριών. |
| 15/10 | Ρεπορτάζ για την ασφαλιστική κάλυψη, μαρτυρία καταστήματος και έρευνα Flare. [11][15][16] | Ανάδειξη κόστους, λειτουργικής αποκατάστασης και παράλληλων εκθέσεων. |
| 16/10 | Αναθεωρημένες συστάσεις του CERT-FR. [1] | Πρακτική καθοδήγηση για περιορισμό της απειλής και ασφαλή επαναφορά. |
| 19/10 | Αναλυτική αποσαφήνιση της διάκρισης μεταξύ XWEB EVO και PRO. [12][13] | Διαφοροποίηση στο καθεστώς υποστήριξης προϊόντων (όχι νέο στοιχείο εισβολής). |
| 20/10 | Ιστορική έρευνα έκθεσης από την IPinfo. [8] | Τεκμηρίωση ότι η διαδικτυακή έκθεση των συστημάτων προϋπήρχε επί μήνες. |
| 21/10 | Ακρόαση ANSSI στη Γερουσία και έρευνα διαπιστευτηρίων από τη Flare. [5][10] | Έμφαση σε βασικές ελλείψεις ασφαλείας και στον κίνδυνο μέσω τρίτων προμηθευτών. |
| 22/10 | Δημοσίευση έρευνας της Forescout Vedere Labs. [9] | Χαρτογράφηση παγκόσμιας έκθεσης και καταγραφή παλαιότερων ισχυρισμών ομάδων. |
| 24/10 | Ρεπορτάζ της Telegraph για συνεργασία Army CID/DCIS και γαλλικών αρχών. [19] | Διερεύνηση πιθανών ομοιοτήτων με προηγούμενα περιστατικά στις ΗΠΑ. |
| 27/10 | Χρονικό όριο της παρούσας σύνθεσης. | Η επίσημη απόδοση ευθύνης παραμένει ανοιχτή στις ελεγμένες πηγές. |
Σημείωση: Η εγγραφή της 19ης Οκτωβρίου αφορά την αναλυτική αποσαφήνιση των διαφορών μεταξύ των σειρών EVO και PRO κατά την παρακολούθηση του θέματος, και όχι νέα επίθεση. Αντίστοιχα, η συνεργασία των αμερικανικών και γαλλικών αρχών δημοσιοποιήθηκε στις 24 Οκτωβρίου, αλλά αφορά δυσλειτουργίες σε αμερικανικές βάσεις που είχαν σημειωθεί στα τέλη Αυγούστου. [18][19]
Τι ελέγχει πραγματικά ένας «επόπτης ψύξης»
Το ψυγείο ή ο καταψύκτης που βλέπει ο καταναλωτής σπάνια είναι η συσκευή που συνδέεται απευθείας στο διαδίκτυο. Στην πράξη, μεσολαβεί ένα σύστημα εποπτείας (system manager / supervisor), το οποίο συγκεντρώνει δεδομένα από πολλαπλούς επιμέρους ελεγκτές και επιτρέπει την κεντρική ρύθμιση θερμοκρασιών, κύκλων απόψυξης, ορίων συναγερμού και δικαιωμάτων χρηστών. Η τεχνική ανάλυση της Claroty για το Danfoss AK-SM 800A περιγράφει με ακρίβεια αυτόν ακριβώς τον κομβικό ρόλο. [6]
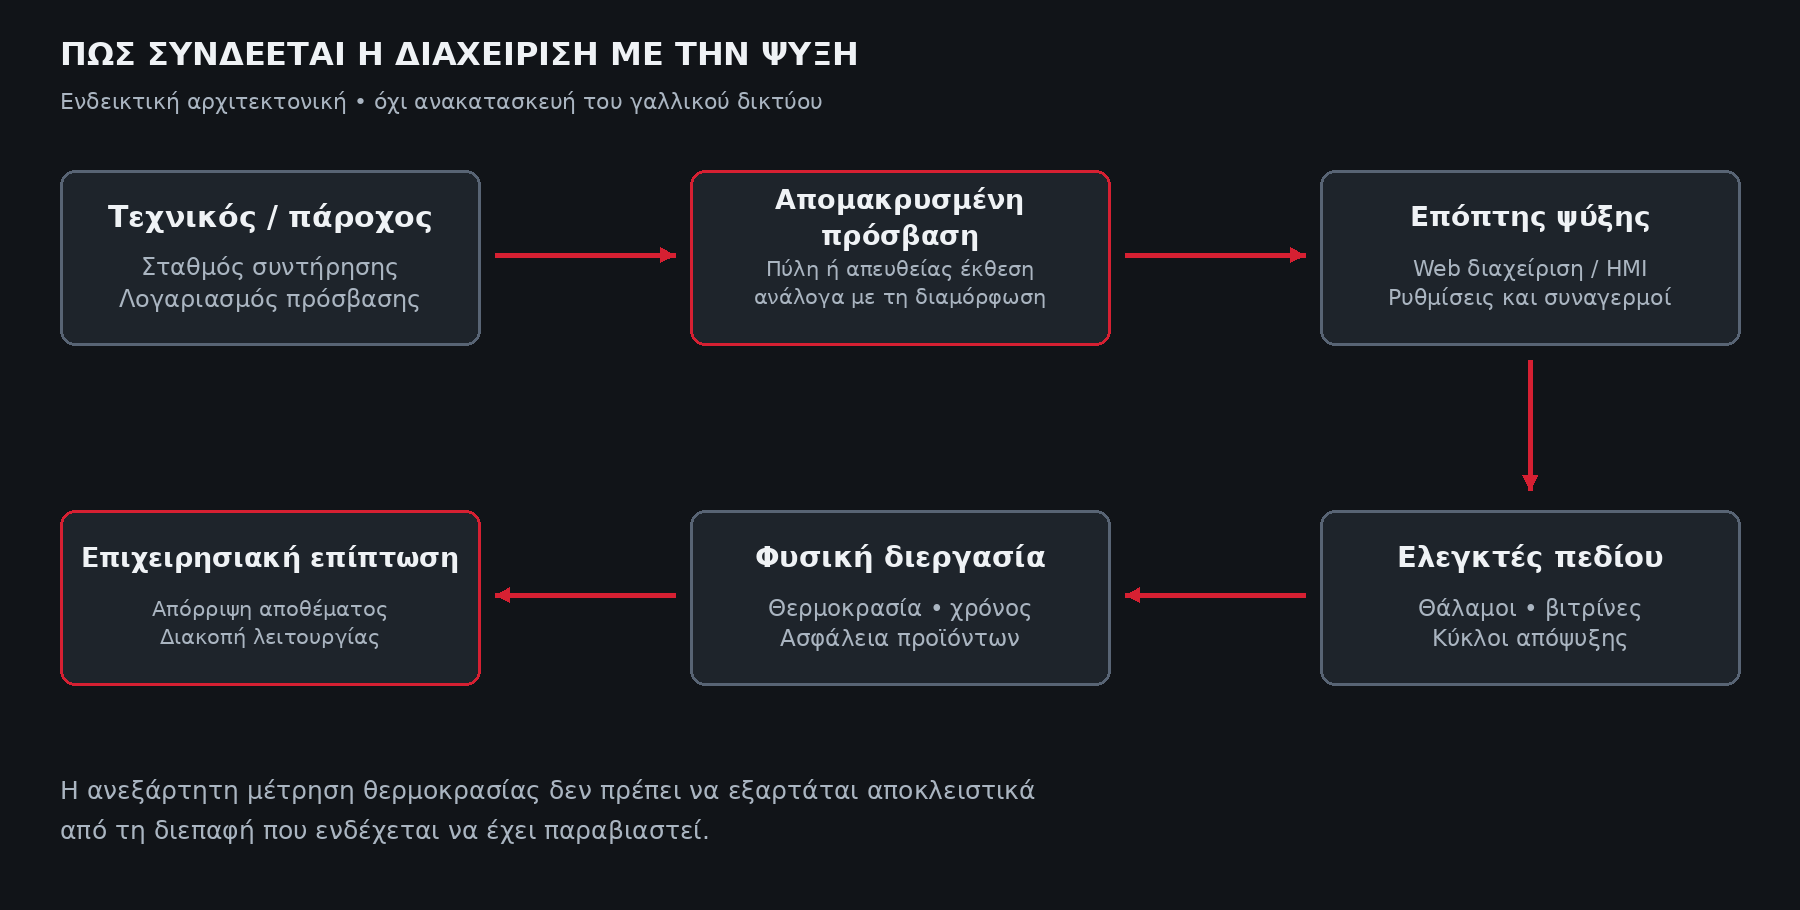
Σε μια τέτοια αρχιτεκτονική, το ερώτημα «είναι προστατευμένο το εταιρικό laptop;» δεν επαρκεί. Αυτό που προέχει είναι να γνωρίζουμε ποιος έχει το δικαίωμα να μεταβάλει μια φυσική διεργασία, από ποιο σημείο συνδέεται και ποιος μηχανισμός θα ανιχνεύσει έγκαιρα μια εσφαλμένη ή κακόβουλη εντολή. Άλλωστε, το εύρος της πιθανής ζημιάς (blast radius) εξαρτάται άμεσα από το πόσες εγκαταστάσεις μπορούν να ελεγχθούν μέσω ενός και μόνο λογαριασμού.
Ένα ενδεικτικό αναλυτικό παράδειγμα (και όχι ανακατασκευή της επίθεσης): Ο κύκλος απόψυξης είναι μια απολύτως φυσιολογική και απαραίτητη λειτουργία κάθε ψυκτικού συστήματος. Εάν όμως κάποιος μεταβάλει αυθαίρετα τη διάρκειά του, τη συχνότητά του ή τα όρια των σχετικών συναγερμών, μια νόμιμη λειτουργία μετατρέπεται σε εργαλείο δολιοφθοράς. Δεν απαιτείται εξεζητημένο κακόβουλο λογισμικό (malware) για να προκληθεί φυσική ζημιά· η κατάχρηση των ίδιων των εγγενών λειτουργιών διαχείρισης συνιστά από μόνη της ένα κρίσιμο σενάριο κινδύνου.
Όπως επισημαίνει το NIST, η Επιχειρησιακή Τεχνολογία (Operational Technology – OT) περιλαμβάνει συστήματα που αλληλεπιδρούν άμεσα με το φυσικό περιβάλλον, γεγονός που επιβάλλει η ασφάλειά τους να σταθμίζει ταυτόχρονα τη διαθεσιμότητα, την αξιοπιστία και την ασφάλεια λειτουργίας (safety). Κατά συνέπεια, η θωράκιση μιας ψυκτικής εγκατάστασης δεν εξαντλείται στην προστασία ενός εταιρικού ιστοτόπου ή στην εγκατάσταση ενός antivirus. [25]
Πώς περιγράφεται τεχνικά η επίθεση
Ο ακριβέστερος τεχνικός χαρακτηρισμός του συμβάντος, με βάση τα δημόσια στοιχεία, είναι «παραβίαση συστημάτων διαχείρισης ψύξης με χαρακτηριστικά ψηφιακού σαμποτάζ», ένας όρος που αποτυπώνει τον στόχο και το αποτέλεσμα των χειρισμών, χωρίς να προδικάζει την ταυτότητα ή την εθνικότητα του δράστη.
Στο πλαίσιο του MITRE ATT&CK for ICS, η αλλοίωση λειτουργικών παραμέτρων αντιστοιχεί στην τεχνική T0836 (Modify Parameter), ενώ η αθέμιτη παρέμβαση στον έλεγχο της φυσικής διεργασίας στην T0831 (Manipulation of Control). Η αντιστοίχιση αυτή αποτελεί αναλυτική χαρτογράφηση της καταγεγραμμένης συμπεριφοράς και όχι επίσημα δημοσιευμένη αλυσίδα επίθεσης (attack chain). [23][24]
| Στάδιο | Τι γνωρίζουμε ή εξετάζουμε | Τι δεν πρέπει να συμπεράνουμε αυθαίρετα |
|---|---|---|
| Αρχική πρόσβαση | Η δημόσια τοποθέτηση της ANSSI εστιάζει σε βασικές ελλείψεις προστασίας και έκθεση στο διαδίκτυο. [5] | Δεν έχει τεκμηριωθεί η χρήση ενός συγκεκριμένου exploit σε όλα τα θύματα. |
| Δικαιώματα & Χειρισμοί | Απαιτείται έλεγχος της ταυτότητας χρήστη, του ιστορικού αλλαγών και των εγκρίσεων. | Η εκτέλεση εντολών από λογαριασμό διαχειριστή δεν σημαίνει ότι χειριστής ήταν ο νόμιμος κάτοχος. |
| Φυσική επίπτωση | Επιβάλλεται η διασταύρωση εντολών, μετρήσεων αισθητήρων και συνολικού χρόνου έκθεσης. | Μια ακραία τιμή ρύθμισης στην οθόνη δεν ισοδυναμεί με την πραγματική θερμοκρασία του προϊόντος. |
| Παραμονή (Persistence) | Εξετάζονται λογαριασμοί, τροποποιημένες ρυθμίσεις και εκδόσεις λογισμικού. | Το θεωρητικό ενδεχόμενο εγκατάστασης backdoor δεν συνιστά επιβεβαίωση της ύπαρξής του. |
Αξίζει να τονιστεί ότι δεν προκύπτει κανένα στοιχείο που να συνδέει το γαλλικό περιστατικό με επιθέσεις DDoS ή HTTP/2 flood. Άλλο η υπερφόρτωση ενός ιστοτόπου και άλλο η στοχευμένη αλλοίωση παραμέτρων ψύξης· η φήμη μιας ομάδας για επιθέσεις DDoS δεν επιτρέπει την αυθαίρετη μεταφορά αυτής της τεχνικής σε κάθε συμβάν που ερευνάται.
Η πιο ουσιαστική στροφή στην τεχνική αποτίμηση ήρθε στις 21 Οκτωβρίου. Καταθέτοντας στη Γαλλική Γερουσία, ο επικεφαλής της ANSSI, Vincent Strubel, απέδωσε τις παραβιάσεις στην απευθείας έκθεση των συστημάτων στο διαδίκτυο, στην ανεπαρκώς προστατευμένη διαχείριση και στη χρήση αδύναμων κωδικών πρόσβασης, παίρνοντας σαφείς αποστάσεις από τις αρχικές εικασίες περί αξιοποίησης σύνθετων ευπαθειών (CVEs). Στην ίδια ακρόαση γνωστοποιήθηκε ότι διενεργείται προληπτικός έλεγχος αντίστοιχων υποδομών στον τομέα της υγείας, διευκρινίζοντας ωστόσο ότι δεν πρόκειται για επιβεβαίωση επιθέσεων σε νοσοκομεία. [5]
Σε κάθε περίπτωση, η απλότητα της μεθόδου ούτε μειώνει τη σοβαρότητα του κινδύνου ούτε μαρτυρά ερασιτέχνη δράστη: ένας ικανός επιτιθέμενος δεν έχει κανέναν λόγο να καταφύγει σε πολύπλοκα εργαλεία όταν η πόρτα είναι ήδη ανοιχτή.
Οι ευπάθειες: Πραγματικός κίνδυνος, όχι έτοιμη εξήγηση
Η προγενέστερη έρευνα της Claroty Team82 είχε ήδη αναδείξει σοβαρές αδυναμίες αυθεντικοποίησης και απομακρυσμένης εκτέλεσης εντολών σε ελεγκτές της Danfoss. Ωστόσο, για μια ακριβή τεχνική αποτίμηση, οφείλουμε να διαχωρίζουμε την οικογένεια του προϊόντος, την εγκατεστημένη έκδοση firmware, τις προϋποθέσεις εκμετάλλευσης και το κατά πόσο υπάρχουν πειστήρια ότι η εκάστοτε ευπάθεια χρησιμοποιήθηκε πράγματι στο συγκεκριμένο συμβάν. [6]
| Αναφορά / Κωδικός | Προϊόν / Περιοχή Κινδύνου | Τεκμηριωμένο Όριο και Σημασία |
|---|---|---|
| CVE-2025-41450 | Danfoss AK-SM 8xxA: Παράκαμψη αυθεντικοποίησης (Auth Bypass). | Αφορά εκδόσεις πριν από την 4.2. Δεν ταυτίζεται με τις μεταγενέστερες διορθώσεις. [9] |
| CVE-2025-41451 | Danfoss AK-SM 800A: Έγχυση εντολών (Command Injection). | Επιτρέπει την εκτέλεση εντολών μετά την απόκτηση κατάλληλης πρόσβασης· διορθώθηκε στην έκδοση 4.3.1. [6] |
| CVE-2025-41452 | Danfoss AK-SM 800A: Μεταβολή διαμόρφωσης Nginx. | Δύναται να επηρεάσει τη διαθεσιμότητα της διεπαφής διαχείρισης· διορθώθηκε στην έκδοση 4.3.1. [6] |
| ICSA-26-057-10 | Copeland XWEB 300D / 500D / 500B PRO. | Η CISA καταγράφει επηρεαζόμενες εκδόσεις έως και την 1.12.1 και παραθέτει τις διαθέσιμες διορθώσεις (περιλαμβάνεται η CVE-2026-25085). [13] |
| XWEB EVO | Παλαιότερη γενιά ελεγκτών Copeland/Dixell. | Η τεκμηρίωση του κατασκευαστή προβλέπει τέλος υποστήριξης (EoL) και ανάγκη μετάβασης σε υποστηριζόμενη πλατφόρμα. [12] |
Η ύπαρξη γνωστών ευπαθειών στη σειρά XWEB PRO (εκδόσεις έως και 1.12.1) είναι απολύτως πραγματική και δεν πρέπει να υποβαθμίζεται. Αυτό που παραμένει αναπόδεικτο είναι ότι οι ευπάθειες αυτές αποτέλεσαν την πύλη εισόδου στις γαλλικές επιθέσεις. Παράλληλα, απαιτείται προσοχή στην ορολογία: τα μοντέλα XWEB EVO και XWEB PRO, όπως και τα AK-SM 800 και AK-SM 800A, αποτελούν διακριτές σειρές προϊόντων με διαφορετικό κύκλο ζωής και δεν πρέπει να συγχέονται. [12][13][14]
Για κάθε επιχείρηση, το πρακτικό συμπέρασμα είναι σαφές: επιβάλλεται η ακριβής ταυτοποίηση των εγκατεστημένων μοντέλων και η πιστή τήρηση των οδηγιών αναβάθμισης του κατασκευαστή. Οι εκδόσεις που αναφέρονται στον παραπάνω πίνακα αποτυπώνουν τα ιστορικά όρια των σχετικών δελτίων ασφαλείας και όχι μια καθολική εγγύηση ότι μια συγκεκριμένη έκδοση επαρκεί για κάθε περιβάλλον.
Αντίστοιχα, η απόκρυψη της διεπαφής διαχείρισης πίσω από ένα VPN δεν αναιρεί την ανάγκη εγκατάστασης ενημερώσεων (patching), όπως και μια αναβάθμιση λογισμικού δεν θεραπεύει από μόνη της την ύπαρξη κοινόχρηστων κωδικών, ανεξέλεγκτων συνδέσεων ή επισφαλών διαδικασιών συντήρησης.
Τι δείχνουν τα δεδομένα έκθεσης και τι όχι
Οι μελέτες των Censys, IPinfo και Forescout προσφέρουν πολύτιμη ορατότητα, καθώς φωτίζουν διαφορετικές πτυχές της ίδιας επιφάνειας επίθεσης. Δεν αποτελούν, ωστόσο, ένα ενιαίο «μητρώο θυμάτων»: βασίζονται σε διαφορετικές χρονικές λήψεις, μεθοδολογίες σάρωσης, κριτήρια αναγνώρισης συσκευών και μονάδες μέτρησης. [7][8][9]
Η εικόνα της Censys μετά την επίθεση
Στη Γαλλία, η Censys εντόπισε 1.825 δημόσια ορατές διεπαφές Danfoss StoreView στις 11 Οκτωβρίου, 1.781 στις 12 Οκτωβρίου και μόλις 537 στις 14 Οκτωβρίου, μια πτώση της τάξης του 70,6% μέσα σε τρεις ημέρες. Η ίδια η ερευνητική ομάδα αποδίδει αυτή τη ραγδαία μείωση κυρίως στην εσπευσμένη απόσυρση των συστημάτων από τη δημόσια έκθεση στο διαδίκτυο και όχι στην επιβεβαιωμένη εγκατάσταση ενημερώσεων ασφαλείας. [7]
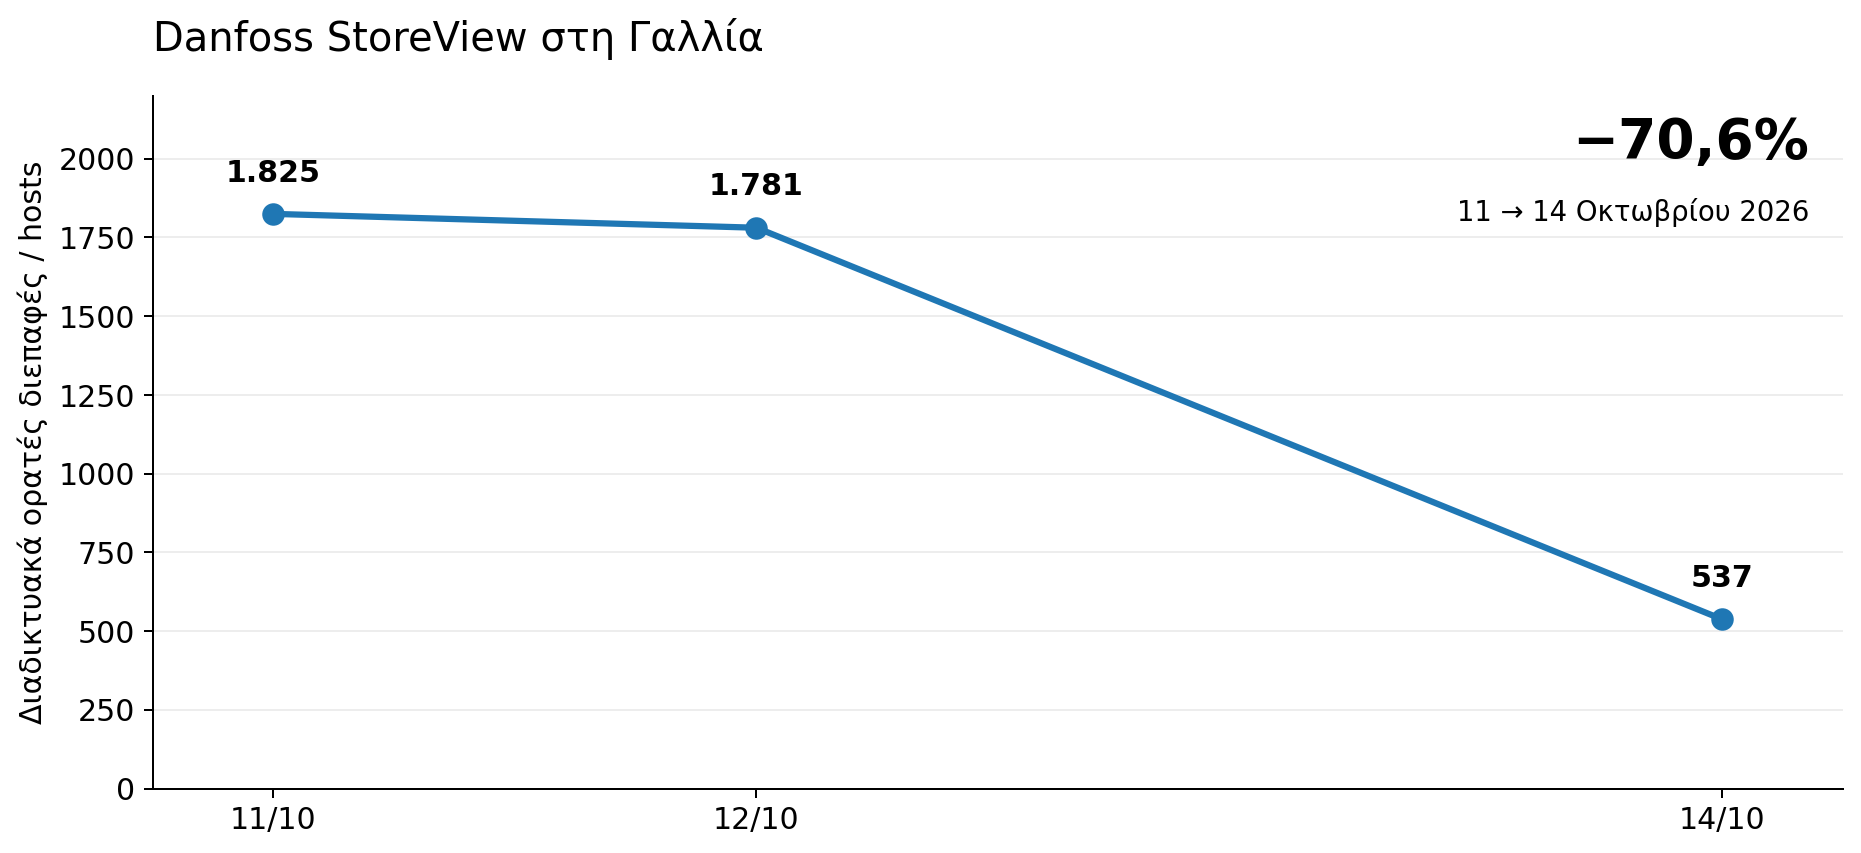
Το επιχειρησιακό συμπέρασμα εδώ δεν είναι ότι «το πρόβλημα λύθηκε», αλλά ότι μειώθηκε η εξωτερικά ορατή επιφάνεια επίθεσης. Για να θεωρηθεί μια εγκατάσταση πραγματικά ασφαλής, απαιτείται εσωτερικός έλεγχος των ρυθμίσεων, των λογαριασμών πρόσβασης και της ίδιας της λειτουργίας της.
Η ιστορική διάσταση της IPinfo
Στο δείγμα που συνέλεξε η IPinfo λίγο πριν από την επίθεση (6–7 Οκτωβρίου), καταγράφηκαν 1.331 δημόσια προσβάσιμες διευθύνσεις συστημάτων Danfoss στη Γαλλία. Από αυτές, οι 527 αφορούσαν παλαιούς, μη υποστηριζόμενους ελεγκτές, οι 280 συστήματα χωρίς τις ενημερώσεις του 2023, οι 329 συστήματα χωρίς τις ενημερώσεις του 2025, και μόλις οι 195 έφεραν τις γνωστές διορθώσεις. Με άλλα λόγια, οι τρεις πρώτες κατηγορίες (1.136 διευθύνσεις) αντιπροσώπευαν περίπου το 85% του συνόλου. [8]
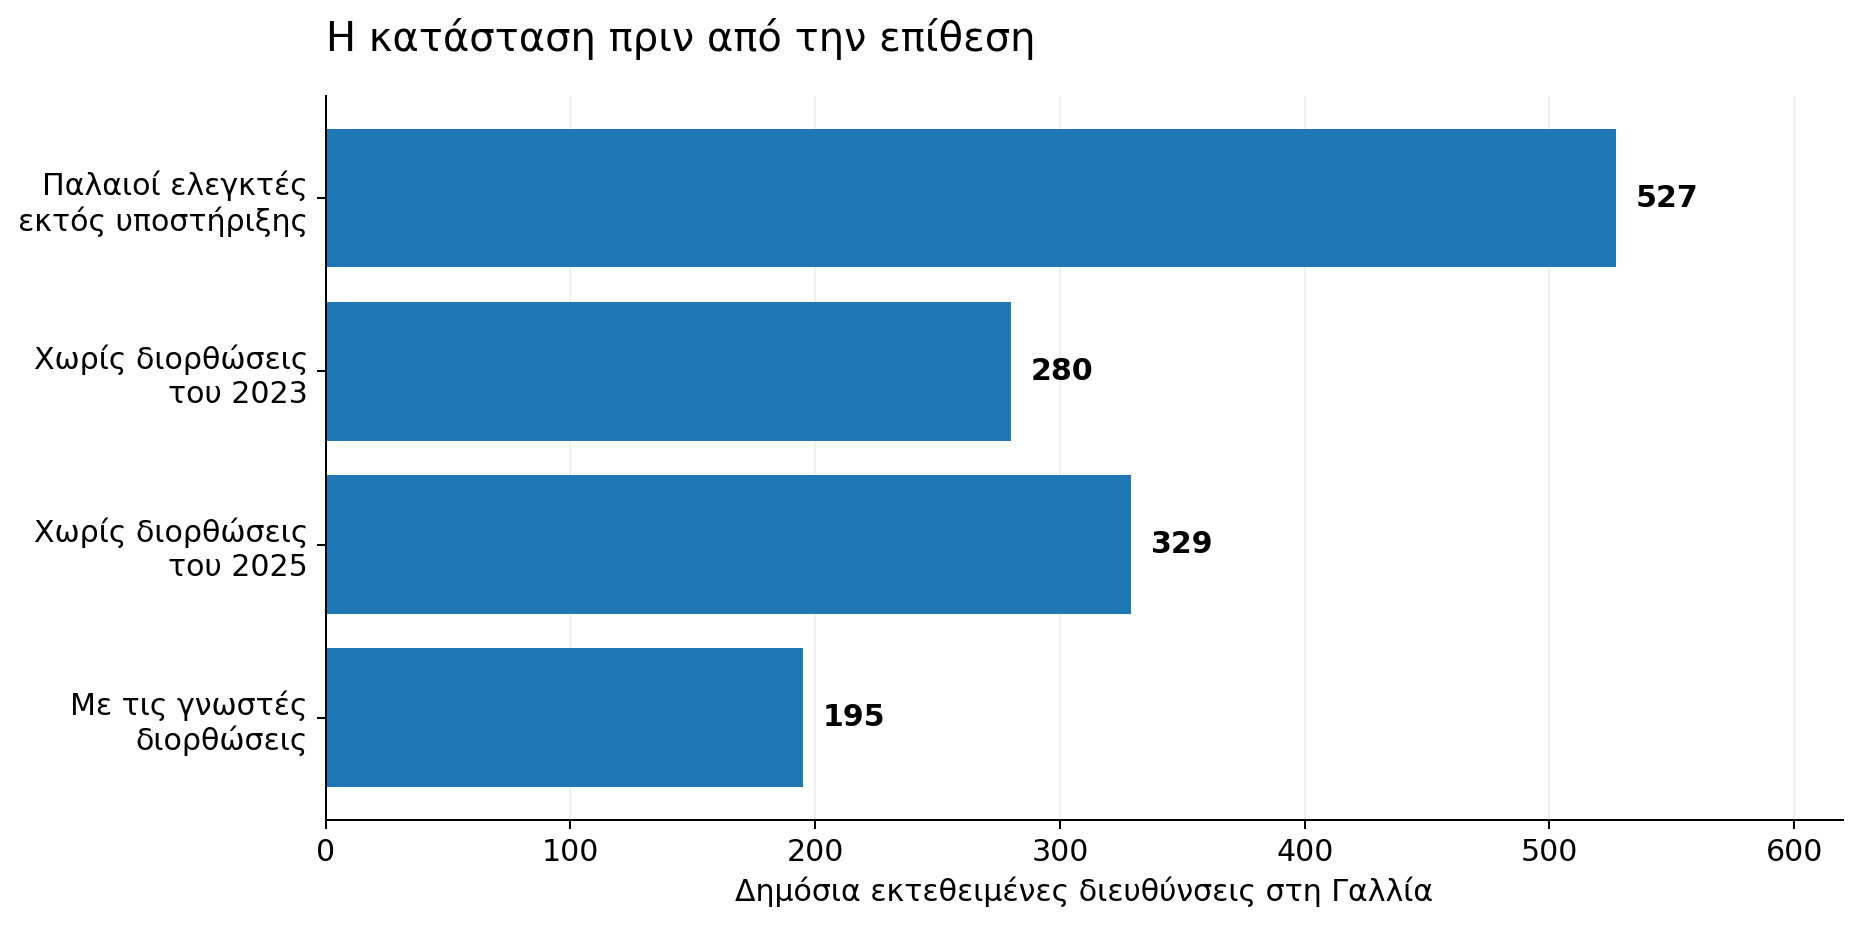
Εξίσου αποκαλυπτικό είναι το εύρημα ότι οι 1.019 από αυτές τις διευθύνσεις ήταν ήδη δημόσια ορατές από τις 30 Μαρτίου. Το στοιχείο αυτό τεκμηριώνει μακροχρόνια έκθεση της υποδομής (και όχι απαραίτητα μακροχρόνια παραμονή κάποιου εισβολέα). Η διάκριση είναι ουσιώδης: γνωρίζουμε ότι η πόρτα ήταν ανοιχτή επί μήνες, όχι ποιος ή πότε την πέρασε. [8]
Σε οργανωτικό επίπεδο, το δίδαγμα είναι σαφές: η απογραφή της εξωτερικής έκθεσης δεν μπορεί να γίνεται πυροσβεστικά μετά από μια κρίση. Απαιτείται μια διαρκής διαδικασία που θα εντοπίζει άμεσα κάθε νέα διαδρομή απομακρυσμένης πρόσβασης, θα ελέγχει ποιος την ενέκρινε και θα διασφαλίζει την έγκαιρη κατάργησή της.
Η παγκόσμια εικόνα της Forescout
Σε παγκόσμια κλίμακα, η Forescout κατέγραψε 12.976 εκτεθειμένες υπηρεσίες, κατανεμημένες σε 6.017 μοναδικές δημόσιες διευθύνσεις IP σε 99 χώρες και περιοχές, με τις λύσεις Copeland/Dixell XWEB και Danfoss StoreView να συγκεντρώνουν το μεγαλύτερο μερίδιο. Επισημαίνεται ότι οι αριθμοί αυτοί αφορούν δικτυακές υπηρεσίες και όχι ισάριθμες φυσικές εγκαταστάσεις, καθώς μία διεύθυνση IP μπορεί να εκθέτει πολλαπλές θύρες, και ένας κεντρικός επόπτης να διαχειρίζεται δεκάδες επιμέρους ελεγκτές. [9]
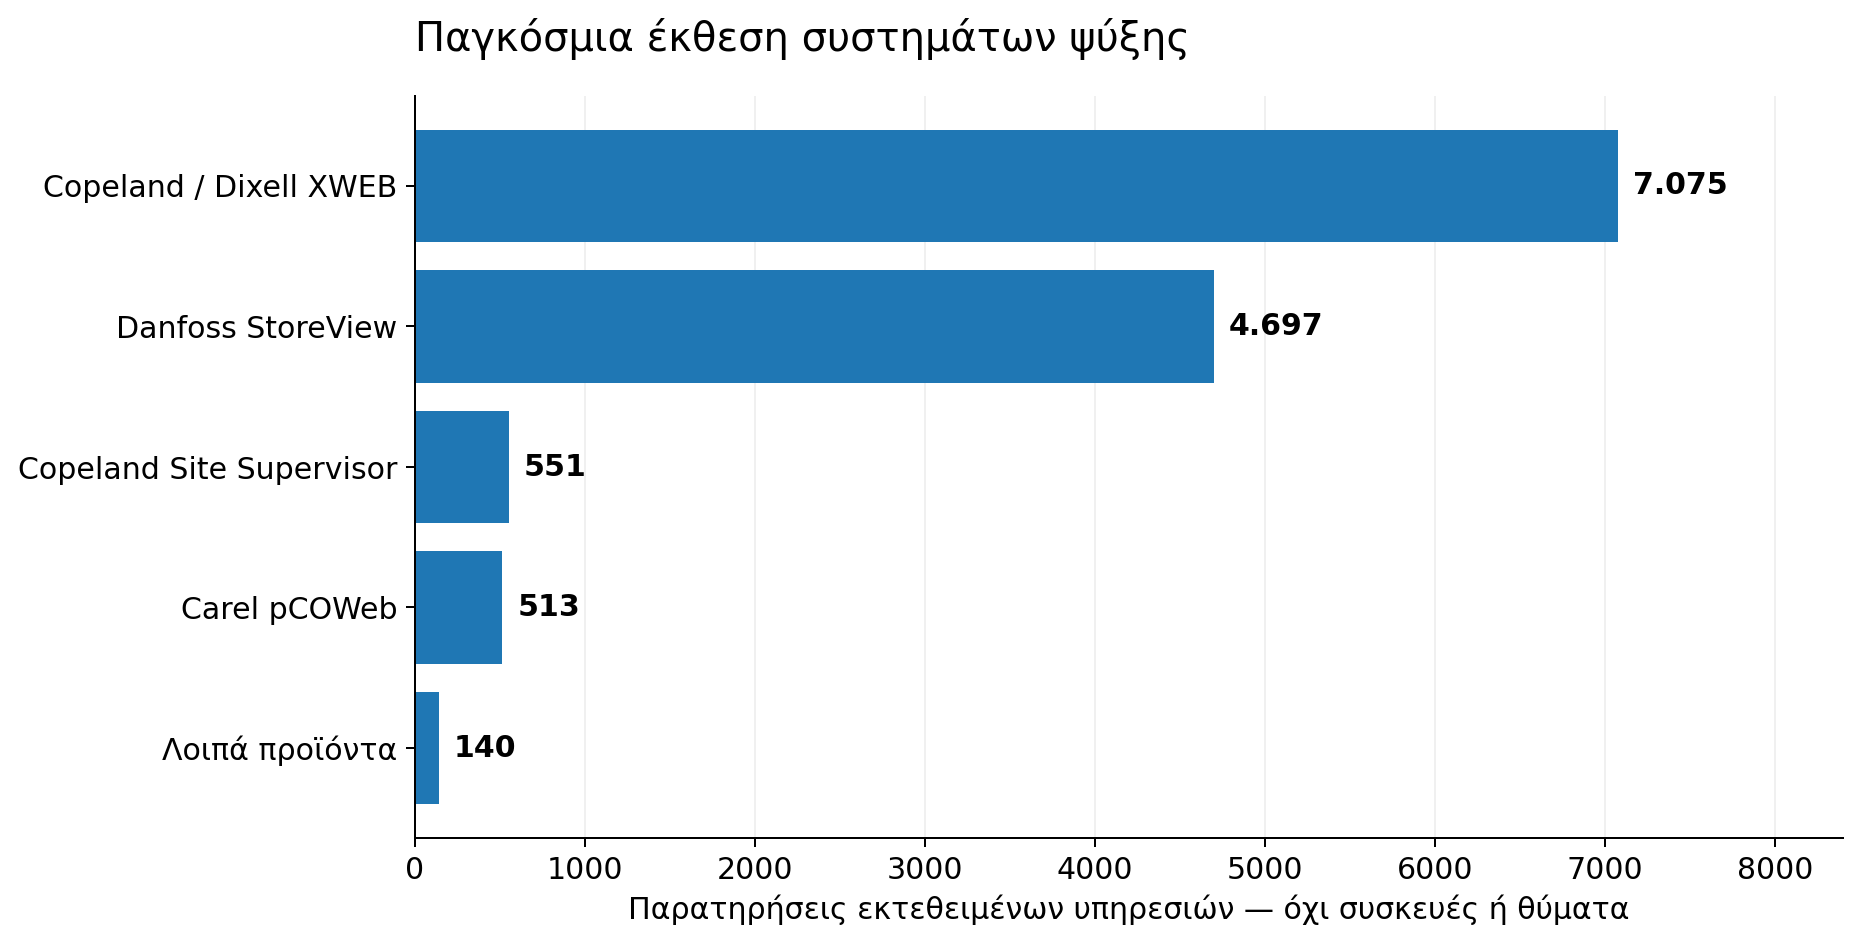
Κατά συνέπεια, τα ευρήματα των τριών ερευνών δεν πρέπει να αθροίζονται μεταξύ τους, ούτε οι αποκλίσεις στους αριθμούς τους υποδηλώνουν σφάλμα. Κάθε μελέτη απαντά σε διαφορετικό ερώτημα, ανάλογα με το τι ακριβώς μέτρησε, πότε και με ποια μεθοδολογία.
Ο εξωτερικός τεχνικός ως κρίσιμος κρίκος ασφαλείας
Στις 21 Οκτωβρίου, η έρευνα της Flare ανέλυσε 15.101 εγγραφές διαπιστευτηρίων, 2.005 περιστατικά υποκλοπής και 601 μοναδικές διευθύνσεις βιομηχανικής απομακρυσμένης πρόσβασης που εντοπίστηκαν σε αρχεία κακόβουλου λογισμικού υποκλοπής πληροφοριών (infostealer logs). Σε 24 από αυτά τα περιστατικά, συνυπήρχαν στοιχεία βιομηχανικής πρόσβασης μαζί με διαπιστευτήρια προμηθευτών ψυκτικού εξοπλισμού. Η Flare διευκρινίζει, ωστόσο, ότι δεν τεκμηριώνεται άμεση σύνδεση με τις επιθέσεις στη Γαλλία, ούτε ελέγχθηκε αν τα συγκεκριμένα διαπιστευτήρια παρέμεναν ενεργά. [10]
Παράλληλα, σε προγενέστερη ανάλυσή της (15 Οκτωβρίου), η Flare διαπίστωσε ότι σε 356 από τις 547 εξεταζόμενες διευθύνσεις ελεγκτών φιλοξενούνταν και άλλες δικτυακές υπηρεσίες στην ίδια δημόσια IP. Αν και η συνύπαρξη υπηρεσιών στην ίδια IP δεν αποδεικνύει από μόνη της την ύπαρξη «επίπεδου» (flat) εσωτερικού δικτύου ή τη δυνατότητα πλευρικής κίνησης (lateral movement), αποτελεί αναμφίβολα ένα κρίσιμο σημείο που απαιτεί έλεγχο. [11]
Τα ευρήματα αυτά αναδεικνύουν μια θεμελιώδη αμυντική παραδοχή για κάθε οργανισμό: η ασφάλεια μιας ψυκτικής εγκατάστασης εξαρτάται άμεσα και από τον σταθμό εργασίας του εξωτερικού τεχνικού, τη διαδικασία απόδοσης λογαριασμών και τις πολιτικές ασφαλείας του συνεργάτη συντήρησης. Ο κίνδυνος δεν προϋποθέτει δόλο από την πλευρά του τεχνικού· αρκεί η υποκλοπή ενός νόμιμου λογαριασμού του από τρίτους.
Γι’ αυτόν τον λόγο, η συντήρηση οφείλει να αντιμετωπίζεται ως μια αυστηρά ελεγχόμενη επιχειρησιακή διαδικασία: με ορισμένο υπεύθυνο, συγκεκριμένο χρονικό παράθυρο, ελάχιστα απαραίτητα δικαιώματα (least privilege), πλήρη καταγραφή ενεργειών και επιβεβαίωση ολοκλήρωσης. Η συνήθης εφησυχαστική απάντηση «αυτά τα βλέπει ο ψυκτικός» αφήνει μετέωρο το κρίσιμο ερώτημα του ποιος ελέγχει την ασφάλεια της ίδιας της πρόσβασης.
Η ανάλυση απόδοσης της Audax: Επτά υποθέσεις, δύο ομάδες στο επίκεντρο
Η απόδοση ευθύνης (attribution) σε ένα περιστατικό Επιχειρησιακής Τεχνολογίας (OT) σπάνια προκύπτει από ένα μεμονωμένο στοιχείο. Προκειμένου να αποφύγουμε την παγίδα της υιοθέτησης του πρώτου ονόματος που κυκλοφόρησε στη δημοσιότητα, εφαρμόσαμε μια προσαρμοσμένη εκδοχή της Ανάλυσης Ανταγωνιστικών Υποθέσεων (Analysis of Competing Hypotheses – ACH): καθορίσαμε εξαρχής τις πιθανές υποθέσεις και τα κριτήρια αξιολόγησης, και βαθμολογήσαμε κάθε σενάριο αποκλειστικά με βάση τα τεκμήρια των εξεταζόμενων πηγών. Όπου οι πηγές σιωπούν, το αντίστοιχο πεδίο παραμένει κενό και δεν συμπληρώνεται με εικασίες.
Οι επτά εξεταζόμενες υποθέσεις
- Z-Pentest Alliance: Φιλορωσική ομάδα hacktivists με καταγεγραμμένους ισχυρισμούς επιθέσεων κατά συστημάτων ψύξης εντός του 2026.
- NoName057(16): Φιλορωσική ομάδα, γνωστή κυρίως για επιθέσεις DDoS, η οποία ωστόσο εμφανίζεται ενεργά και στους ισχυρισμούς επιθέσεων κατά συστημάτων ψύξης.
- CyberAv3ngers: Ομάδα που το MITRE συνδέει πιθανώς με τους Φρουρούς της Ισλαμικής Επανάστασης (IRGC) του Ιράν.
- Sandworm / APT44: Ομάδα που αποδίδεται από το MITRE στη ρωσική στρατιωτική υπηρεσία πληροφοριών (GRU).
- Cyber Army of Russia Reborn (CARR): Ομάδα το όνομα της οποίας αναφέρθηκε στη δημόσια συζήτηση γύρω από το συμβάν.
- Οικονομικά υποκινούμενοι δράστες: Σενάριο εκβιασμού ή εμπορικής εκμετάλλευσης κλεμμένης πρόσβασης.
- Ευκαιριακοί δράστες ή μιμητές: Μεμονωμένοι επιτιθέμενοι χωρίς οργανωτική σύνδεση με κάποια γνωστή ομάδα.
Τα έξι κριτήρια αξιολόγησης
- Κ1. Δραστηριότητα κατά συστημάτων ψύξης ή του κλάδου τροφίμων το 2026: Έχει καταγραφεί η ομάδα να στοχεύει την ίδια κατηγορία συστημάτων εντός του τρέχοντος έτους; Αποτελεί το κριτήριο με τη μεγαλύτερη βαρύτητα, καθώς συνδέει άμεσα τον δράστη με τη φύση του στόχου και τη χρονική συγκυρία.
- Κ2. Γεωγραφική εστίαση: Στοχεύει η ομάδα ευρωπαϊκές χώρες ή ειδικότερα τη Γαλλία;
- Κ3. Συμβατότητα με τη μέθοδο πρόσβασης: Κατά πόσο η περιγραφή της ANSSI (απευθείας έκθεση στο διαδίκτυο και αδύναμοι κωδικοί) [5] συνάδει με τη γνωστή μεθοδολογία (TTPs) της ομάδας;
- Κ4. Ιστορικό χειρισμού συστημάτων OT: Διαθέτει η ομάδα καταγεγραμμένο ιστορικό παρέμβασης σε βιομηχανικά συστήματα ελέγχου, πέρα από απλές επιθέσεις DDoS;
- Κ5. Επαληθεύσιμη ανάληψη ευθύνης για τη Γαλλία: Υπάρχει ανάληψη ευθύνης που να συνοδεύεται από μη δημόσιες λεπτομέρειες του περιστατικού;
- Κ6. Τεχνικό πειστήριο από τα θύματα: Υπάρχουν ευρήματα από τις γαλλικές εγκαταστάσεις (κοινή υποδομή, λογαριασμοί, εργαλεία ή μοτίβο εντολών) που να οδηγούν στην ομάδα;
Τα κριτήρια Κ1–Κ4 υποδεικνύουν προς τα πού οφείλει να στραφεί η έρευνα, ενώ τα Κ5–Κ6 είναι εκείνα που θα μετέτρεπαν μια ερευνητική υπόθεση σε τεκμηριωμένη απόδοση ευθύνης.
Ο Πίνακας Αξιολόγησης (ACH)
| Υπόθεση | Κ1: Ψύξη / Τρόφιμα (2026) | Κ2: Ευρώπη / Γαλλία | Κ3: Μέθοδος Πρόσβασης | Κ4: Χειρισμός OT | Κ5: Ανάληψη για Γαλλία | Κ6: Πειστήριο Θυμάτων | Εκτίμηση Audax |
|---|---|---|---|---|---|---|---|
| Z-Pentest Alliance | ● Μεταξύ των πιο ενεργών· 10 ισχυρισμοί στις 26/4 [9] | ● Ισπανία, Ιταλία και άλλες ευρωπαϊκές χώρες [9] | ◐ Στοχεύει εκτεθειμένα συστήματα· μη δημόσια μέθοδος [9] | ● Ισχυρισμοί χειρισμού ψύξης [9] | ○ | ○ | Κύρια υπόθεση |
| NoName057(16) | ● Μεταξύ των πιο ενεργών [9] | ● Στόχοι σε ΝΑΤΟ και Ευρώπη [20] | ○ | ◐ Κύρια γνωστή τεχνική: DDoS / DDoSia [20] | ○ | ○ | Δεύτερη υπόθεση |
| CyberAv3ngers | ◐ Τρόφιμα και ποτά, αλλά όχι ψύξη [22] | ◐ Εκστρατείες κυρίως στις ΗΠΑ [22] | ● Προεπιλεγμένοι κωδικοί σε εκτεθειμένα PLC/HMI [22] | ● PLC/HMI [22] | ○ | ○ | Ισχυρότερη εναλλακτική |
| Sandworm / APT44 | ○ | ● Γαλλικές προεδρικές εκλογές 2017 [21] | ○ | ● SCADA/HMI στην Ουκρανία [21] | ○ | ○ | Χαμηλή |
| Cyber Army of Russia Reborn | ○ | ○ | ○ | ○ | ○ | ○ | Χαμηλή (χωρίς στοιχεία στις πηγές) |
(Υπόμνημα: ● Ισχυρή συμβατότητα · ◐ Μερική συμβατότητα · ○ Δεν καταγράφεται στις εξεταζόμενες πηγές. Τα σύμβολα αποτυπώνουν ποιοτική αξιολόγηση και όχι αριθμητικές πιθανότητες. Οι υποθέσεις 6 και 7 δεν αφορούν συγκεκριμένη ομάδα και αναλύονται ξεχωριστά παρακάτω).
Γιατί η Z-Pentest Alliance αποτελεί την κύρια υπόθεση
Η Z-Pentest Alliance είναι η μοναδική ομάδα που πληροί ταυτόχρονα και τα τρία κριτήρια τα οποία συνδέονται άμεσα με τη φύση της επίθεσης. Η έρευνα της Forescout καταγράφει περισσότερους από 20 ισχυρισμούς επιθέσεων σε συστήματα ψύξης από τον Ιανουάριο του 2026, κατατάσσοντας τη Z-Pentest μεταξύ των πλέον δραστήριων ομάδων. Μάλιστα, σε μία και μόνο ημέρα (26 Απριλίου), η ομάδα ισχυρίστηκε ότι πραγματοποίησε δέκα ξεχωριστές επιθέσεις εναντίον αποθηκών φρούτων, οινοποιείων και σούπερ μάρκετ στην Ισπανία, την Ιταλία και άλλες ευρωπαϊκές χώρες. [9]
Ίδια κατηγορία συστημάτων, ίδιος κλάδος, ίδια ήπειρος, ίδια χρονιά: ο συνδυασμός αυτός δεν αποδεικνύει ότι η Z-Pentest έπληξε τη Γαλλία, την καθιστά όμως την πλέον εύλογη αφετηρία διερεύνησης και το βασικό μέτρο σύγκρισης για κάθε νέο εύρημα.
Γιατί η NoName057(16) κατατάσσεται δεύτερη
Η NoName057(16) μνημονεύεται από τη Forescout δίπλα στη Z-Pentest ως μία από τις πιο ενεργές ομάδες στους ισχυρισμούς επιθέσεων κατά συστημάτων ψύξης [9], ενώ σύμφωνα με το βρετανικό NCSC στοχεύει συστηματικά οργανισμούς κρατών-μελών του ΝΑΤΟ και της Ευρώπης. [20] Το βασικό μειονέκτημα της υπόθεσης αυτής είναι τεχνικό: η τεκμηριωμένη δράση της ομάδας αφορά κατά κύριο λόγο επιθέσεις DDoS μέσω της πλατφόρμας DDoSia, ενώ στο γαλλικό περιστατικό δεν καταγράφηκε τέτοιος μηχανισμός. Συνεπώς, η υψηλή της θέση στην αξιολόγηση εδράζεται αποκλειστικά στους καταγεγραμμένους ισχυρισμούς της κατά συστημάτων ψύξης.
Γιατί όχι η CyberAv3ngers ή η Sandworm, τουλάχιστον προς το παρόν
Η CyberAv3ngers αποτελεί αναμφίβολα την ισχυρότερη εναλλακτική υπόθεση. Σύμφωνα με το MITRE, η ομάδα έχει αξιοποιήσει προεπιλεγμένους κωδικούς πρόσβασης σε εκτεθειμένα στο διαδίκτυο συστήματα PLC/HMI (μεταξύ άλλων και στον κλάδο τροφίμων και ποτών), ενώ τον Ιούλιο του 2026 επέκτεινε τη δράση της σε PLC πολλαπλών κατασκευαστών σε τουλάχιστον επτά πολιτείες των ΗΠΑ. [22] Η μεθοδολογία της ταιριάζει απόλυτα με την περιγραφή της ANSSI. [5] Αυτό που της στερεί την πρωτιά είναι τα κριτήρια Κ1 και Κ2: στις εξεταζόμενες πηγές δεν καταγράφεται δράση της ούτε ειδικά κατά συστημάτων ψύξης ούτε εντός του ευρωπαϊκού χώρου κατά το 2026.
Από την άλλη πλευρά, η Sandworm / APT44 διαθέτει αποδεδειγμένη τεχνογνωσία προσβολής συστημάτων SCADA/HMI στην Ουκρανία, καθώς και ιστορικό στοχοποίησης της Γαλλίας (προεδρικές εκλογές 2017). [21] Ωστόσο, δεν υπάρχει κανένα στοιχείο στις πηγές που να τη συνδέει με επιθέσεις σε ψυκτικές εγκαταστάσεις, και η τεχνική ικανότητα από μόνη της δεν συνιστά ένδειξη εμπλοκής.
Τέλος, οι δύο υποθέσεις που δεν αφορούν οργανωμένη ομάδα παραμένουν ανοιχτές. Οι 1.825 ορατές διεπαφές στη Γαλλία και οι 1.019 διευθύνσεις που παρέμεναν εκτεθειμένες ήδη από τον Μάρτιο προσέφεραν πρόσφορο έδαφος ακόμη και σε μεμονωμένους ευκαιριακούς δράστες. [7][8] Παράλληλα, η απουσία δημόσιας απαίτησης λύτρων δεν αρκεί για να αποκλείσει το οικονομικό κίνητρο, καθώς μια έρευνα ανοιχτών πηγών δεν έχει ορατότητα στις ιδιωτικές επικοινωνίες των θυμάτων.
Βαθμός βεβαιότητας: Χαμηλός
Οι δύο πρώτες ομάδες βρίσκονται στο επίκεντρο επειδή συνδυάζουν ταυτόχρονα το είδος του στόχου, τον κλάδο, τη γεωγραφική περιοχή και τη χρονική περίοδο. Ωστόσο, οι στήλες Κ5 και Κ6 παραμένουν κενές για το σύνολο των υποθέσεων. Στη γλώσσα του Threat Intelligence, αυτό μεταφράζεται σε χαμηλό βαθμό βεβαιότητας: η κατεύθυνση της έρευνας είναι σαφής, αλλά η τεκμηριωμένη απόδειξη εκκρεμεί.
Τι θα άλλαζε την εκτίμησή μας
- Επαληθεύσιμη ανάληψη ευθύνης που να περιέχει μη δημόσιες λεπτομέρειες (π.χ. ακριβείς ονομασίες ελεγκτών, χρονικές σημάνσεις ή τιμές ρυθμίσεων συγκεκριμένων γαλλικών καταστημάτων).
- Βίντεο ή στιγμιότυπο οθόνης (screenshot) διεπαφής HMI που να ταυτοποιείται αποδεδειγμένα με γαλλική εγκατάσταση κατά τον χρόνο της επίθεσης.
- Εντοπισμός κοινής υποδομής πρόσβασης με τα προηγούμενα περιστατικά σε Ισπανία και Ιταλία.
- Ταύτιση στο μοτίβο χειρισμών, όπως οι δύο έως τρεις μεταβολές παραμέτρων ανά δευτερόλεπτο που περιέγραψε ο τεχνικός στη Le Monde. [4]
- Επίσημη απόδοση ευθύνης από τις γαλλικές ή τις ευρωπαϊκές αρχές.
Κάθε ένα από τα παραπάνω στοιχεία θα μπορούσε να αναβαθμίσει τον βαθμό βεβαιότητας ή, αντίστροφα, να ανατρέψει την τρέχουσα κατάταξη εάν υποδείκνυε διαφορετικό δράστη.
Τα στοιχεία για τις δύο ομάδες στο επίκεντρο
Η εστίαση στις δύο αυτές ομάδες δεν πηγάζει από κάποια αυθαίρετη παραδοχή ότι «κάθε δολιοφθορά στη Γαλλία έχει ρωσική προέλευση», αλλά από συγκεκριμένες, δημοσιευμένες καταγραφές σχετικής δραστηριότητας. Όπως αναφέρθηκε, η Forescout έχει καταγράψει περισσότερους από 20 ισχυρισμούς επιθέσεων σε συστήματα ψύξης από τον Ιανουάριο του 2026 (μεταξύ άλλων και στον κλάδο τροφίμων σε Ισπανία και Ιταλία), με τις Z-Pentest Alliance και NoName057(16) να πρωταγωνιστούν. Φυσικά, η καταγραφή των ισχυρισμών μιας ομάδας δεν ισοδυναμεί με ανεξάρτητη επιβεβαίωση κάθε αποτελέσματος ούτε αποδίδει αυτομάτως τη γαλλική επίθεση σε αυτές. [9]
Η Z-Pentest Alliance τίθεται στην κορυφή των ερευνητικών υποθέσεων επειδή η δηλωμένη δράση της στοχεύει ακριβώς την ίδια κατηγορία φυσικών υποδομών. Αυτό γεννά συγκεκριμένα ερευνητικά ερωτήματα: παρουσιάζουν οι μεταβολές των παραμέτρων επαναλαμβανόμενα μοτίβα; Χρησιμοποιήθηκαν οι ίδιες υποδομές ανωνυμοποίησης και πρόσβασης; Γνωρίζει ο επιτιθέμενος λεπτομέρειες που μόνο το θύμα μπορεί να επιβεβαιώσει;
Στην περίπτωση της NoName057(16) απαιτείται ακόμη μεγαλύτερη αναλυτική προσοχή. Η προειδοποίηση του βρετανικού NCSC στις 19 Ιανουαρίου 2026 σκιαγραφεί μια ομάδα που στοχεύει συστηματικά οργανισμούς χωρών του ΝΑΤΟ και της Ευρώπης, κυρίως όμως μέσω επιθέσεων DDoS με τη χρήση του εργαλείου DDoSia, στοιχείο που τεκμηριώνει μεν το γεωπολιτικό της προφίλ, όχι όμως και την άμεση εμπλοκή της σε παραβιάσεις συστημάτων ψύξης στη Γαλλία. [20]
Ένα επιπλέον ιστορικό στοιχείο για τη NoName057(16) αποτελεί η αστυνομική επιχείρηση Operation Eastwood τον Ιούλιο του 2025. Σύμφωνα με το Reuters, οι αρχές εξέδωσαν εντάλματα και πραγματοποίησαν εφόδους κατά του δικτύου της ομάδας, χωρίς ωστόσο στο συγκεκριμένο ρεπορτάζ να στοιχειοθετείται επίσημη σύνδεση των υπόπτων με το ρωσικό κράτος. Σε κάθε περίπτωση, μια διωκτική επιχείρηση κατά μιας ομάδας ούτε σημαίνει ότι η ομάδα εξαρθρώθηκε οριστικά ούτε ότι ευθύνεται για κάθε μεταγενέστερο περιστατικό. [27]
Η ερευνητική υπόθεση δεν είναι απόδοση ευθύνης
Στη μεθοδολογία της Audax, η επιλογή ομάδων προς διερεύνηση διαχωρίζεται αυστηρά από την τελική ταυτοποίηση των δραστών. Η πρώτη βασίζεται στη συνάφεια στόχων και συμπεριφοράς· η δεύτερη απαιτεί αδιάσειστα τεκμήρια από το ίδιο το συμβάν, ικανά να αντέξουν στον έλεγχο εναλλακτικών εξηγήσεων.
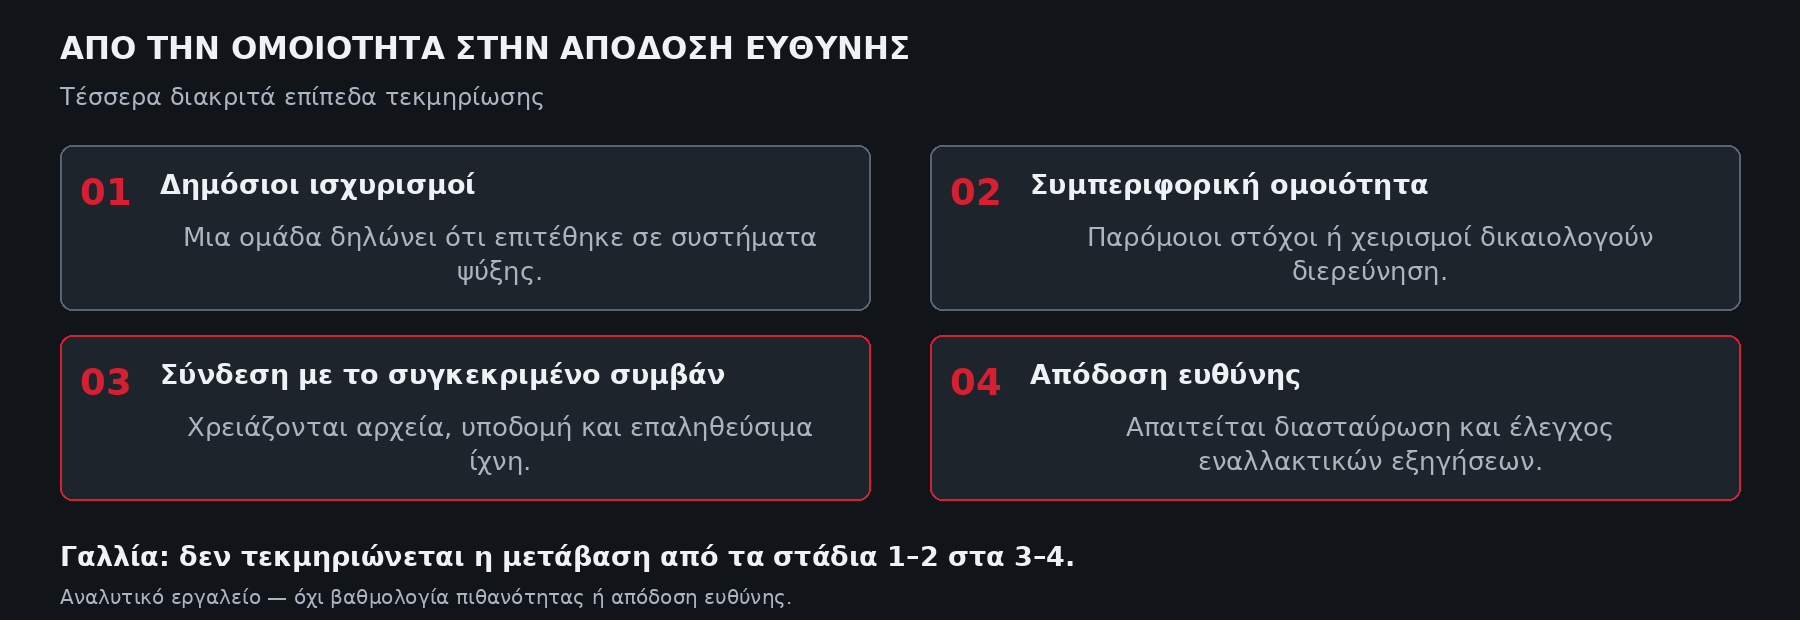
Για παράδειγμα, ένα βίντεο χειρισμού μιας οθόνης HMI δεν επαρκεί χωρίς επαλήθευση της χρονικής σήμανσης, της προέλευσης και της αντιστοίχισής του με συγκεκριμένη εγκατάσταση. Μια διεύθυνση IP δεν λέει τίποτα αν δεν γνωρίζουμε κατά πόσο αποτελεί ενδιάμεσο κόμβο (proxy/VPN), κοινόχρηστη υποδομή ή παραβιασμένο εξυπηρετητή τρίτου. Αντίστοιχα, μια δημόσια ανάληψη ευθύνης μπορεί κάλλιστα να είναι διογκωμένη, ευκαιριακή ή ολοκληρωτικά ψευδής.
Έως και την ολοκλήρωση της παρούσας έρευνας, οι εξεταζόμενες πηγές δεν παρέχουν επαρκή τεκμηρίωση που να συνδέει οριστικά τις επιθέσεις στη Γαλλία με τις Z-Pentest Alliance ή NoName057(16). Συνεπώς, η ακριβής διατύπωση είναι ότι «εξετάζουμε κατά προτεραιότητα τη συνάφειά τους» και όχι ότι «καταλήξαμε στην ενοχή τους».
Οι εναλλακτικές υποθέσεις και το γεωπολιτικό ερώτημα
Όπως είδαμε, η Sandworm / APT44 διαθέτει βαρύ ιστορικό καταστροφικών κυβερνοεπιχειρήσεων και συνδέεται από το MITRE με τη ρωσική GRU, ενώ οι CyberAv3ngers συνδέονται πιθανώς με τους ιρανικούς Φρουρούς της Επανάστασης (IRGC), έχοντας στοχοποιήσει ελεγκτές Unitronics PLC/HMI ήδη από το 2023. Τα στοιχεία αυτά αποδεικνύουν ότι οι εν λόγω ομάδες διαθέτουν τη σχετική τεχνογνωσία, δεν αποτελούν όμως τεκμήριο εμπλοκής τους στο γαλλικό συμβάν. [21][22]
Ομοίως, η αναφορά του ονόματος της Cyber Army of Russia Reborn (CARR) στη δημόσια συζήτηση δεν αρκεί για να στοιχειοθετήσει σύνδεση με τις επιθέσεις: χωρίς απτά πειστήρια από τη Γαλλία, η προσθήκη ενός ακόμη ονόματος απλώς διευρύνει τη λίστα των υποθέσεων χωρίς να ενισχύει την αποδεικτική ισχύ. Επιπλέον, όροι όπως hacktivist, APT, φιλορωσικός και κρατικά καθοδηγούμενος περιγράφουν διαφορετικές επιχειρησιακές πραγματικότητες και δεν πρέπει να χρησιμοποιούνται ως συνώνυμα.
Ποιος θα μπορούσε να έχει όφελος;
Ως αναλυτικό πλαίσιο, εξετάζουμε τέσσερα ευρύτερα σενάρια κινήτρων, αποφεύγοντας την αυθαίρετη απόδοση ποσοστών πιθανότητας:
| Κατηγορία Υπόθεσης | Πιθανό Επιδιωκόμενο Όφελος | Απαιτούμενα Στοιχεία Τεκμηρίωσης |
|---|---|---|
| Κρατική ή κρατικά υποστηριζόμενη επιχείρηση | Άσκηση ψυχολογικής πίεσης, πρόκληση οικονομικού κόστους, δοκιμή ανθεκτικότητας υποδομών ή εκπομπή πολιτικού μηνύματος. | Τεχνική σύνδεση με γνωστή κρατική επιχείρηση και αξιόπιστες πληροφορίες (intelligence) περί άνωθεν καθοδήγησης. |
| Ιδεολογικά υποκινούμενοι hacktivists | Δημοσιότητα, ενίσχυση γοήτρου στο οικοσύστημα και συμβολικός αντίκτυπος. | Επαληθεύσιμη ανάληψη ευθύνης, γνώση μη δημόσιων λεπτομερειών και συμβατά ίχνη στα συστήματα των θυμάτων. |
| Οικονομικά υποκινούμενοι εγκληματίες | Εκβιασμός των επιχειρήσεων ή εμπορική αξιοποίηση κλεμμένης πρόσβασης. | Καταγραφή μηνυμάτων απαίτησης λύτρων, ιχνηλάτηση οικονομικών ροών ή άλλη σύνδεση με οικονομικό όφελος. |
| Ευκαιριακός βανδαλισμός ή μίμηση | Πρόκληση ζημιάς, επίδειξη ικανοτήτων ή απλή εκμετάλλευση ενός απροστάτευτου στόχου. | Δεδομένα πρόσβασης και χρονική αλληλουχία που να διαχωρίζουν τα πρωτογενή χτυπήματα από μεταγενέστερες μιμητικές ενέργειες. |
Το ενδεχόμενο ρωσικής ή ιρανικής εμπλοκής εξετάζεται ισότιμα με τα υπόλοιπα σενάρια, αλλά δεν αποκτά αποδεικτική ισχύ απλώς και μόνο επειδή μια χώρα διαθέτει τις τεχνικές δυνατότητες ή βρίσκεται σε γεωπολιτική αντιπαράθεση με τη Δύση. Το ερώτημα «ποιος ωφελείται;» (cui bono) αποτελεί εργαλείο παραγωγής υποθέσεων, όχι μέθοδο ταυτοποίησης.
Αντίστοιχα, μια κυβερνοεπίθεση με υλικές συνέπειες δεν μετατρέπεται αυτομάτως σε πράξη «υβριδικού πολέμου». Ένας τέτοιος χαρακτηρισμός προϋποθέτει αποδεδειγμένη σύνδεση με μια ευρύτερη, κεντρικά συντονισμένη εκστρατεία επιρροής ή εξαναγκασμού. Με τα σημερινά δεδομένα, η ακριβέστερη διατύπωση παραμένει εκείνη του ψηφιακού σαμποτάζ με άγνωστη μέχρι στιγμής απόδοση ευθύνης.
Τέλος, ας κρατήσουμε τρεις βασικές αρχές: η τεχνική απλότητα μιας επίθεσης δεν αποκλείει κρατικό δράστη· η ύπαρξη κρατικής ικανότητας δεν αποδεικνύει κρατική εμπλοκή· και η απουσία δημόσιας απαίτησης λύτρων δεν αποκλείει το οικονομικό κίνητρο, εφόσον οι ιδιωτικές επικοινωνίες των θυμάτων παραμένουν μη προσβάσιμες.
Η ευρωπαϊκή διάσταση και η υπόθεση των αμερικανικών βάσεων
Η διεθνής διάσταση της υπόθεσης απαιτεί προσεκτικό διαχωρισμό των επιμέρους περιστατικών. Σύμφωνα με το Associated Press, η Europol βρισκόταν σε επαφή με τις αρμόδιες εθνικές αρχές, ωστόσο οι ολλανδικές αρχές δήλωσαν ότι δεν προκύπτει κανένα στοιχείο που να συνδέει διαφορετικά συμβάντα στον κλάδο των τροφίμων. Ως εκ τούτου, το περιστατικό που αφορούσε τον όμιλο Ahold Delhaize δεν πρέπει να συγχέεται ή να ενοποιείται με τις παραβιάσεις στη Γαλλία. [17]
Ομοίως, οι πρώιμες δημοσιογραφικές αναφορές για παρόμοια περιστατικά σε Ισπανία, Πορτογαλία, Πολωνία, Γερμανία και Βέλγιο δεν συνοδεύονται, μέχρι στιγμής, από επίσημα επαληθευμένο απολογισμό ανά χώρα ούτε στοιχειοθετούν την ύπαρξη μιας ενιαίας, συντονισμένης εκστρατείας. [2]
Στις Ηνωμένες Πολιτείες, η στρατιωτική εφημερίδα Stars and Stripes είχε δημοσιεύσει ήδη από την 1η Σεπτεμβρίου ρεπορτάζ σχετικά με δυσλειτουργίες συστημάτων ψύξης σε τουλάχιστον έξι στρατιωτικά πρατήρια τροφίμων (commissaries) στα τέλη Αυγούστου, χωρίς ωστόσο η αιτία να έχει αποδοθεί επίσημα σε κυβερνοεπίθεση. [18]
Στις 24 Οκτωβρίου, η βρετανική Telegraph (σε ρεπορτάζ που αναδημοσιεύθηκε μέσω του AOL) μετέφερε δήλωση εκπροσώπου της υπηρεσίας εγκληματολογικών ερευνών του αμερικανικού στρατού (Army CID), επιβεβαιώνοντας ότι βρίσκεται σε εξέλιξη συνεργασία με την DCIS και τις γαλλικές αρχές για τη διερεύνηση των δυσλειτουργιών ψύξης. Η δήλωση αυτή τεκμηριώνει το γεγονός της ερευνητικής συνεργασίας, όχι όμως την ύπαρξη κοινού δράστη, κοινής ευπάθειας ή επιβεβαιωμένου ψηφιακού σαμποτάζ στις αμερικανικές βάσεις. [19]
Μεθοδολογικά, η επιλογή της Audax είναι να διατηρεί τα περιστατικά αυτά σε διακριτούς φακέλους, καταγράφοντας απλώς μια πιθανή αλλά μη επιβεβαιωμένη συσχέτιση. Για να ενοποιηθούν σε μία κοινή υπόθεση, θα απαιτούνταν συγκρίσιμα αρχεία καταγραφής, κοινές υποδομές επίθεσης ή ταυτόσημα τεχνικά ίχνη, και όχι απλώς η σύμπτωση του ότι και στις δύο περιπτώσεις επηρεάστηκαν συστήματα ψύξης.
Δεν είναι το πρώτο ιστορικό προηγούμενο
Αξίζει να σημειωθεί ότι στο επίσημο δελτίο Danfoss Cool Update του Οκτωβρίου 2025 γίνεται αναφορά σε παρόμοια περιστατικά που σημειώθηκαν το 2022 σε 16 σούπερ μάρκετ στη Ρωσία και σε 40 καταστήματα στο Ισραήλ τα οποία χρησιμοποιούσαν ελεγκτές AK-SM 800. Για την περίπτωση του Ισραήλ επισημαίνεται μάλιστα η ανεπαρκής προστασία μέσω firewall/VPN, ενώ η αναφορά σε δημόσιο κάλεσμα των Anonymous για διατάραξη ρωσικών υποδομών καταγράφεται ως ιστορικό πλαίσιο και όχι ως τεκμηριωμένη απόδοση ευθύνης. [14]
Το ιστορικό αυτό δεν ενοποιεί διαφορετικές χώρες και χρονιές σε μία ενιαία εκστρατεία· υπενθυμίζει όμως ότι ο κίνδυνος κακόβουλης απομακρυσμένης πρόσβασης σε συστήματα ψύξης δεν γεννήθηκε τον Οκτώβριο του 2026.
Η οικονομική ζημιά πέρα από την απώλεια των τροφίμων
Η πρώτη και πιο ορατή επίπτωση μιας τέτοιας επίθεσης είναι η καταστροφή του ευπαθούς αποθέματος. Ωστόσο, ένας πλήρης επιχειρησιακός απολογισμός οφείλει να συνυπολογίσει το κόστος αποκατάστασης του εξοπλισμού, τις υπερωρίες του προσωπικού, τις έκτακτες μεταφορές, τους ποιοτικούς ελέγχους, την απώλεια εσόδων, το κόστος πιστοποιημένης καταστροφής αποβλήτων και, φυσικά, τον διοικητικό χρόνο διαχείρισης της κρίσης. (Οι κατηγορίες αυτές παρατίθενται ως πλαίσιο αποτίμησης κινδύνου και όχι ως ισχυρισμός ότι κάθε γαλλικό κατάστημα υπέστη το σύνολο αυτών των ζημιών).
Στις 15 Οκτωβρίου, το Reuters ανέδειξε μια κρίσιμη παράμετρο: το ενδεχόμενο οι φυσικές φθορές και η αλλοίωση εμπορευμάτων να εξαιρούνται από τις τυπικές καλύψεις των συμβολαίων κυβερνοασφάλισης (cyber insurance). Επειδή κάθε ασφαλιστήριο διέπεται από τους δικούς του όρους και εξαιρέσεις, δεν υφίσταται κάποιος καθολικός κανόνας άρνησης αποζημίωσης, ούτε η ύπαρξη παλαιού firmware συνεπάγεται αυτομάτως την απόρριψη μιας απαίτησης. [16]
Για τις ελληνικές επιχειρήσεις, προτείνουμε μια κοινή, προληπτική ανασκόπηση με τη συμμετοχή της διοίκησης, της τεχνικής διεύθυνσης και του ασφαλιστικού συμβούλου, γύρω από τρία ερωτήματα:
- Ποιο συμβόλαιο ενεργοποιείται όταν η γενεσιουργός αιτία είναι ψηφιακή αλλά η τελική ζημιά είναι υλική (καταστροφή εμπορεύματος);
- Ποια ψηφιακά και φυσικά αποδεικτικά στοιχεία (logs, καταγραφές θερμοκρασίας) απαιτούνται για τη στοιχειοθέτηση της απαίτησης;
- Ποιος πρέπει να ενημερωθεί πριν από οποιαδήποτε επέμβαση ή διαγραφή της απομακρυσμένης τηλεμετρίας;
Στόχος μιας τέτοιας προετοιμασίας δεν είναι να καθυστερήσει η προστασία των καταναλωτών ή των προϊόντων χάριν της γραφειοκρατίας, αλλά να έχουν αποσαφηνιστεί οι ρόλοι εκ των προτέρων, ώστε οι κρίσιμες αποφάσεις να μη λαμβάνονται σε συνθήκες σύγχυσης.
Τι σημαίνει το περιστατικό για την ελληνική αγορά
Διευκρινίζεται εξαρχής ότι η παρούσα έρευνα δεν εξέτασε τις υποδομές ελληνικών αλυσίδων σούπερ μάρκετ, ούτε υποδηλώνει ότι κάποια ελληνική επιχείρηση χρησιμοποιεί τα συγκεκριμένα συστήματα, παρουσιάζει αντίστοιχη έκθεση στο διαδίκτυο ή αποτελεί στόχο των προαναφερθεισών ομάδων.
Το ουσιαστικό ερώτημα, ωστόσο, αφορά κάθε αλυσίδα λιανεμπορίου, κέντρο αποθήκευσης (logistics) ή μονάδα παραγωγής τροφίμων και φαρμάκων στην Ελλάδα: Μπορεί μια μη εξουσιοδοτημένη μεταβολή σε ένα ψηφιακό σύστημα να καταστήσει ακατάλληλο το φυσικό προϊόν; Εάν η απάντηση είναι καταφατική, τότε η συγκεκριμένη υποδομή πρέπει να ενταχθεί άμεσα στο μοντέλο διαχείρισης επιχειρησιακού κινδύνου του οργανισμού.
Η απογραφή (asset inventory) που προτείνουμε δεν σταματά στους servers και στους υπολογιστές γραφείου. Οφείλει να χαρτογραφεί:
- Κεντρικούς επόπτες και επιμέρους ελεγκτές ψύξης.
- Εκδόσεις λογισμικού/firmware και το καθεστώς υποστήριξής τους από τον κατασκευαστή (EoL/EoS).
- Συνδέσεις κινητής τηλεφωνίας (4G/5G modems), router και πύλες VPN.
- Λογαριασμούς απομακρυσμένης πρόσβασης και τους εξωτερικούς συνεργάτες συντήρησης.
- Μηχανισμούς καταγραφής συμβάντων (logging) και τη διαθεσιμότητα αντιγράφων ασφαλείας των ρυθμίσεων (configuration backups).
- Τις συμβατικές υποχρεώσεις: ποιος έχει την ευθύνη αναβάθμισης κάθε συσκευής και ποιος εγκρίνει τις αλλαγές.
Το επόμενο βήμα είναι η αξιολόγηση του εύρους επίπτωσης (blast radius): Μπορεί ένας και μόνο λογαριασμός να επηρεάσει ένα μεμονωμένο ψυγείο, ένα ολόκληρο κατάστημα ή το σύνολο του δικτύου καταστημάτων; Υπάρχει ανεξάρτητος μηχανισμός ειδοποίησης όταν μεταβάλλονται ταυτόχρονα οι παράμετροι σε πολλαπλές εγκαταστάσεις; Ποιος έχει τη δικαιοδοσία και τον τρόπο να τερματίσει μια ύποπτη απομακρυσμένη συνεδρία χωρίς να προκαλέσει άσκοπη διακοπή της φυσικής λειτουργίας;
Αυτή ακριβώς είναι η ουσία μιας σύγχρονης αξιολόγησης έκθεσης: όχι το πόσα ευρήματα θα παραγάγει ένα αυτοματοποιημένο εργαλείο σάρωσης, αλλά ποιες επαληθευμένες διαδρομές πρόσβασης μπορούν να οδηγήσουν σε πραγματική επιχειρησιακή ζημιά, πάντα με πλήρη εξουσιοδότηση, σε συνεργασία με τους υπευθύνους των εγκαταστάσεων και χωρίς επικίνδυνες δοκιμές σε συστήματα παραγωγής.
Από την ενημέρωση σε ένα πρακτικό μοντέλο άμυνας
Η ασφάλεια περιβαλλόντων OT απαιτεί τη σύμπραξη τριών διαφορετικών κόσμων: η ομάδα IT/Security γνωρίζει τα δίκτυα και τη διαχείριση ταυτοτήτων, ο τεχνικός ψύξης κατανοεί τη φυσική διεργασία και ο υπεύθυνος διασφάλισης ποιότητας γνωρίζει πότε το προϊόν παύει να είναι ασφαλές. Όπως υπογραμμίζει το πλαίσιο του NIST, η κυβερνοασφάλεια στα συστήματα αυτά δεν μπορεί να σχεδιάζεται ερήμην των απαιτήσεων λειτουργίας και αξιοπιστίας. [25]
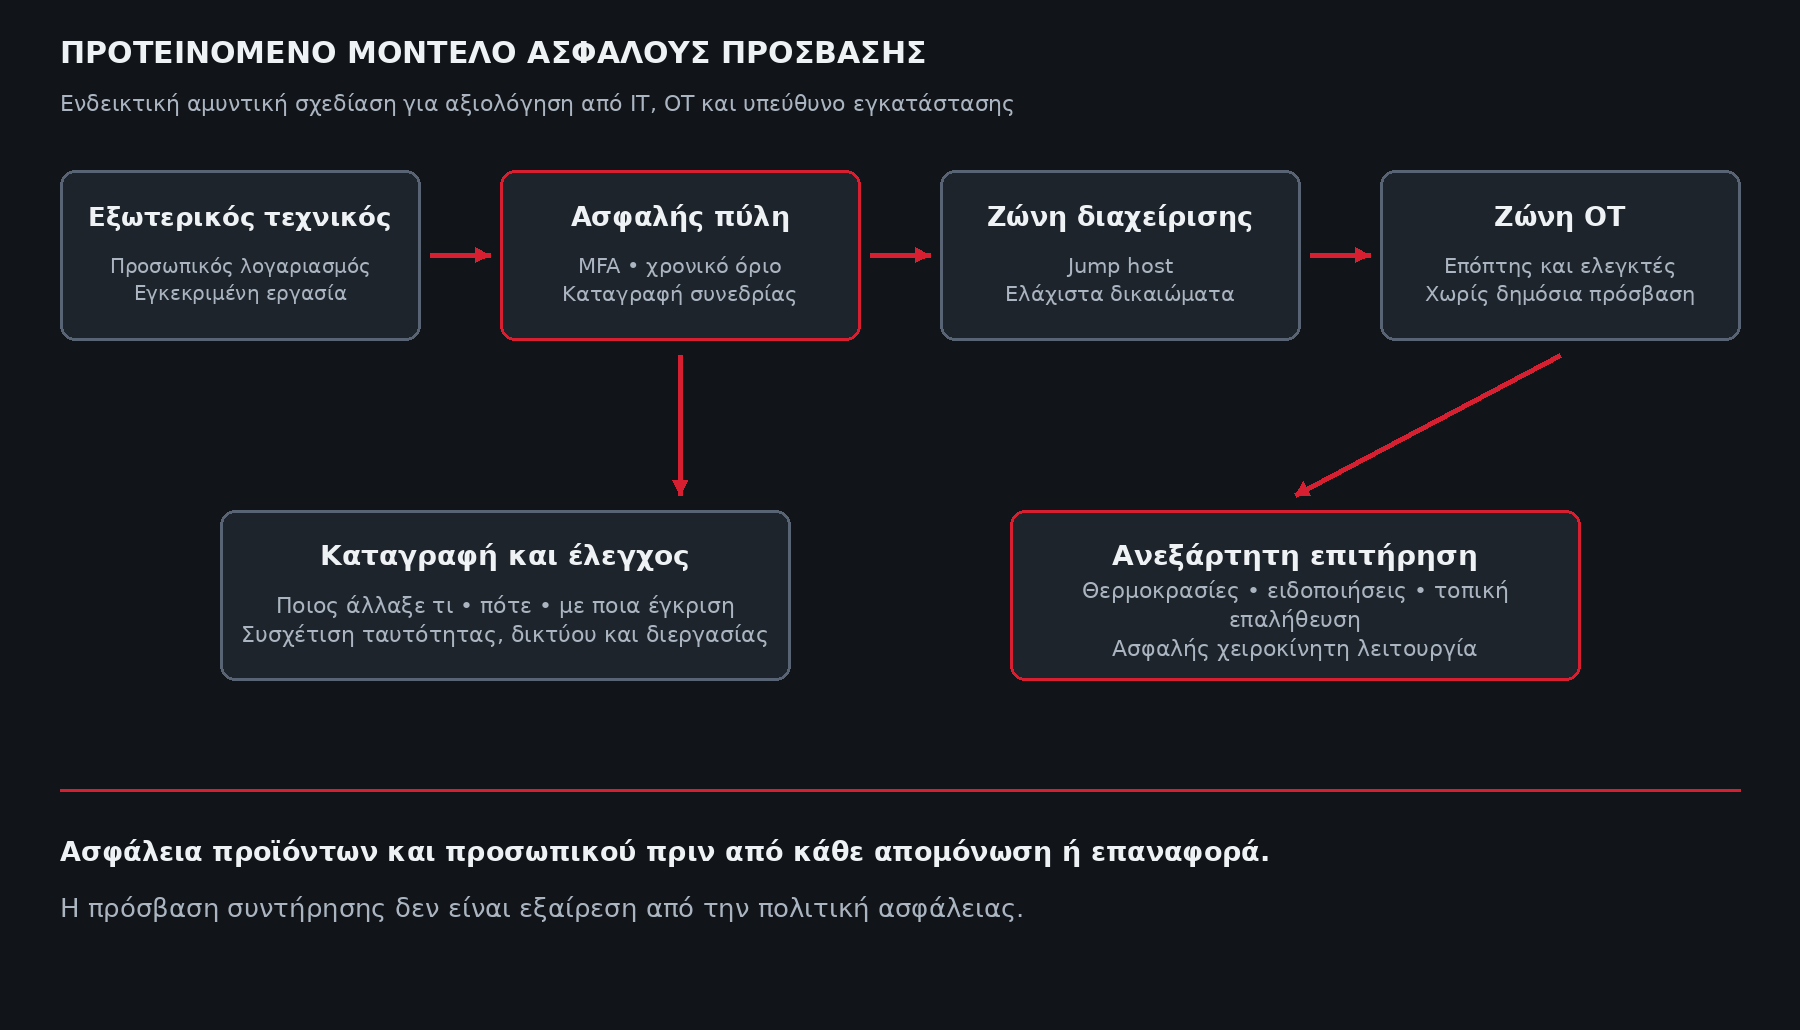
Περιορισμός πρόσβασης και δικαιωμάτων
Το CERT-FR συστήνει την άμεση απομάκρυνση των διεπαφών διαχείρισης από τη δημόσια έκθεση στο διαδίκτυο και τη δρομολόγηση κάθε απομακρυσμένης πρόσβασης αποκλειστικά μέσω ασφαλούς VPN ή προστατευμένου δικτύου. Η ύπαρξη ενός VPN, ωστόσο, δεν αποτελεί πανάκεια: η ασφάλεια της ίδιας της πύλης, η ισχύς των διαπιστευτηρίων και ο περιορισμός της κίνησης μετά την είσοδο στο δίκτυο παραμένουν καθοριστικοί παράγοντες. [1]
Η πρόταση της Audax είναι η ταυτοποίηση του τεχνικού να διενεργείται σε μια κεντρική πύλη πρόσβασης με χρήση πολυπαραγοντικής αυθεντικοποίησης (MFA) και η συνεδρία να έχει αυστηρά καθορισμένη διάρκεια και σκοπό (just-in-time access). Όταν ο ίδιος ο ελεγκτής ψύξης είναι παλαιάς τεχνολογίας και δεν υποστηρίζει σύγχρονους μηχανισμούς ασφαλείας, οι δικλίδες αυτές πρέπει να εφαρμόζονται σε ένα ενδιάμεσο, υποστηριζόμενο επίπεδο (π.χ. jump host / bastion), χωρίς βεβαίως αυτό να αναιρεί την ανάγκη μελλοντικής αντικατάστασής του.
Όσον αφορά την κατάτμηση δικτύου (network segmentation), η απλή δημιουργία ενός VLAN δεν αρκεί. Απαιτείται αυστηρός έλεγχος των επιτρεπόμενων ροών επικοινωνίας μεταξύ των ζωνών βάσει της αρχής του απολύτως αναγκαίου (default deny), πλήρης καταγραφή των εξαιρέσεων και διασφάλιση ότι οι ανάγκες συντήρησης δεν οδηγούν στη δημιουργία ανεξέλεγκτων «παρακαμπτήριων» συνδέσεων (π.χ. μη καταγεγραμμένα 4G modems).
Εμπιστοσύνη στις ρυθμίσεις και στις ειδοποιήσεις
Προτείνουμε τη διατήρηση μιας εγκεκριμένης «βασικής διαμόρφωσης» (golden baseline configuration) για κάθε εγκατάσταση, ώστε οποιαδήποτε απόκλιση να εντοπίζεται και να συγκρίνεται άμεσα. Παράλληλα, η τήρηση του ιστορικού θερμοκρασιών πρέπει να διαχωρίζεται από το αντίγραφο ασφαλείας των ρυθμίσεων: ένα backup του κεντρικού επόπτη δεν εγγυάται ότι περιλαμβάνει το σύνολο της τηλεμετρίας ή τις επιμέρους παραμέτρους όλων των συνδεδεμένων ελεγκτών.
Οι οδηγίες της Copeland/Dixell δίνουν έμφαση στον έλεγχο των λογαριασμών χρηστών, των αντιγράφων ασφαλείας και των ορίων συναγερμού, καθώς και στην επιτόπια επαλήθευση της θερμοκρασίας των προϊόντων. Επεκτείνοντας αυτή τη σύσταση, προτείνουμε ο μηχανισμός κρίσιμων ειδοποιήσεων να μην εξαρτάται αποκλειστικά από το ίδιο το σύστημα διαχείρισης που ενδέχεται να έχει παραβιαστεί, αλλά να πλαισιώνεται από ανεξάρτητη τηλεμετρία. [12]
Αποκατάσταση χωρίς «τυφλά» reset
Στην αναθεωρημένη οδηγία του (16 Οκτωβρίου), το CERT-FR διαχωρίζει την απλή επανεκκίνηση των συστημάτων Danfoss από την επαναφορά (reset) άλλου εξοπλισμού, τονίζοντας ότι η επαναφορά από μόνη της δεν αποτρέπει την εκ νέου παραβίαση. Η σύσταση αυτή δεν πρέπει να εκλαμβάνεται ως προτροπή για ανεξέλεγκτη διαγραφή ρυθμίσεων χωρίς προηγούμενη προετοιμασία. [1]
Σε ένα πραγματικό περιστατικό, η ορθή ιεράρχηση ενεργειών ξεκινά από την προστασία της ανθρώπινης ασφάλειας και των προϊόντων. Ακολουθούν ο ασφαλής περιορισμός της απομακρυσμένης πρόσβασης, η συλλογή των διαθέσιμων ψηφιακών πειστηρίων (εφόσον αυτό δεν προκαλεί επικίνδυνη καθυστέρηση) και η ελεγχόμενη αποκατάσταση σε συνεργασία με τον κατασκευαστή και τον υπεύθυνο τεχνικό. Η απομακρυσμένη πρόσβαση επανενεργοποιείται μόνο αφού εξαλειφθεί η αρχική αιτία έκθεσης και επιβεβαιωθεί η ομαλή λειτουργία της εγκατάστασης.
Τι θα παρακολουθούσαμε στην πράξη (Detection Engineering)
Τα παρακάτω σενάρια ανίχνευσης αποτελούν προτάσεις προς προσαρμογή στις ιδιαιτερότητες κάθε οργανισμού και όχι έτοιμους κανόνες που δοκιμάστηκαν στα γαλλικά θύματα. Η συλλογή της τηλεμετρίας και τα κατώφλια ειδοποίησης πρέπει να καθορίζονται σε συνεργασία με τους τεχνικούς των εγκαταστάσεων, καθώς μια μαζική, προγραμματισμένη εργασία συντήρησης μπορεί εύκολα να εκληφθεί ως επίθεση εάν δεν συσχετιστεί με το αντίστοιχο δελτίο εγκεκριμένης εργασίας (change ticket).
| Σήμα προς Έλεγχο | Χρήσιμη Συσχέτιση (Context) | Επιχειρησιακή Απόφαση που Υποστηρίζει |
|---|---|---|
| Νέα σύνδεση διαχείρισης ή πρόσβαση εκτός ωραρίου | Λογαριασμός χρήστη, συσκευή τεχνικού, διεύθυνση προέλευσης, εγκεκριμένο ticket εργασίας. | Άμεση επιβεβαίωση νομιμότητας της εργασίας ή τερματισμός της συνεδρίας. |
| Μαζικές μεταβολές σε setpoints ή κύκλους απόψυξης | Προηγούμενες τιμές, ρυθμός αλλαγών, επηρεαζόμενα καταστήματα, ταυτότητα λογαριασμού. | Έγκαιρη αναγνώριση ασυνήθιστου εύρους ή αυτοματοποιημένης παρέμβασης. |
| Τροποποίηση παραληπτών ή ορίων συναγερμού | Καταγραφή συμβάντος διαχείρισης σε συνδυασμό με αιφνίδια παύση ειδοποιήσεων. | Έλεγχος του κατά πόσο η εγκατάσταση έχει «τυφλωθεί» απέναντι σε μια εξελισσόμενη βλάβη. |
| Ασυμφωνία μεταξύ οθόνης διαχείρισης και ανεξάρτητου αισθητήρα | Χρονικά συγχρονισμένες μετρήσεις και επιτόπιος φυσικός έλεγχος. | Προτεραιοποίηση επιτόπιας επέμβασης για τη διάσωση του ευπαθούς αποθέματος. |
| Δημιουργία νέου χρήστη ή αναβάθμιση δικαιωμάτων | Ιστορικό εγκρίσεων, λήξη συμβάσεων συνεργατών, προηγούμενες προσβάσεις. | Ανίχνευση απόπειρας εδραίωσης μακροχρόνιας πρόσβασης (persistence). |
Η κεντρική φιλοσοφία συνοψίζεται στην αλυσίδα συσχέτισης: Ταυτότητα → Συνεδρία → Εντολή → Φυσική Απόκριση. Ένα δικτυακό συμβάν ασφαλείας αποκομμένο από τη φυσική διεργασία δεν μπορεί να εκτιμήσει το μέγεθος της απειλής, όπως και μια απότομη αύξηση της θερμοκρασίας χωρίς δεδομένα πρόσβασης δεν επιτρέπει να διακρίνουμε μια κυβερνοεπίθεση από μια απλή μηχανική βλάβη.
Επιπλέον, κρίσιμη προϋπόθεση αποτελεί ο ακριβής χρονισμός (NTP synchronization) και η ενιαία διαχείριση ζωνών ώρας σε όλα τα συστήματα: χωρίς συγχρονισμένα ρολόγια, η συσχέτιση μιας απομακρυσμένης σύνδεσης VPN με την αλλαγή μιας παραμέτρου στον ελεγκτή καθίσταται εξαιρετικά επισφαλής. Στη διερεύνηση περιστατικών OT, η ποιότητα και η συνοχή των ιχνών υπερτερούν πάντα του όγκου ασύνδετων καταγραφών.
Τα επόμενα βήματα της Audax και ένα πλάνο 30–60–90 ημερών
Η ανάλυσή μας δεν σταματά με τη δημοσίευση αυτού του άρθρου. Η ομάδα Threat Intelligence της Audax συνεχίζει να παρακολουθεί στενά τη δραστηριότητα των Z-Pentest Alliance και NoName057(16), καθώς και την εναλλακτική υπόθεση της CyberAv3ngers. Εφόσον προκύψει οποιοδήποτε νέο τεκμήριο από όσα προσδιορίστηκαν στην ενότητα «Η ανάλυση απόδοσης της Audax» (επίσημη απόδοση ευθύνης, επαληθεύσιμη ανάληψη ή τεχνικά ευρήματα από τα θύματα), το παρόν άρθρο θα επικαιροποιηθεί με σαφή αναφορά στο τι άλλαξε και γιατί (η απλή αναπαραγωγή παλαιότερων ρεπορτάζ δεν συνιστά νέο εύρημα).
Για μια επιχείρηση, ωστόσο, το πρωτεύον ερώτημα δεν είναι ποια ομάδα θα επιτεθεί, αλλά από πού μπορεί να εισέλθει. Στη Γαλλία, η είσοδος επιτεύχθηκε μέσω διεπαφών διαχείρισης που ήταν απευθείας εκτεθειμένες στο διαδίκτυο και προστατεύονταν από αδύναμους κωδικούς. [5] Αυτό ακριβώς το κενό έρχεται να καλύψει η υπηρεσία Continuous Threat Exposure Management (CTEM) της Audax: εντοπίζει ποια συστήματα του οργανισμού είναι ορατά από το εξωτερικό περιβάλλον, χαρτογραφεί ποιες διαδρομές πρόσβασης μπορούν να προκαλέσουν επιχειρησιακή ζημιά και ιεραρχεί τι πρέπει να θωρακιστεί πρώτο, πάντα με ρητή εξουσιοδότηση και αυστηρά συμφωνημένο εύρος.
Ένας πρακτικός οδικός χάρτης 30–60–90 ημερών
Ως ενδεικτικό πλαίσιο δράσης για οργανισμούς με κρίσιμες υποδομές ψύξης ή OT, προτείνουμε την εξής κλιμάκωση:
- Έως 30 ημέρες (Ορατότητα & Άμεση Θωράκιση): Πλήρης απογραφή εγκαταστάσεων, ελεγκτών και διαδρομών απομακρυσμένης πρόσβασης· απόδοση σαφούς ιδιοκτησίας κινδύνου (risk ownership)· άμεση άρση της απευθείας έκθεσης συστημάτων στο διαδίκτυο μέσω ελεγχόμενων διαδικασιών.
- Έως 60 ημέρες (Έλεγχος Τρίτων & Ανεξάρτητη Επιτήρηση): Αξιολόγηση της πρόσβασης εξωτερικών συνεργατών συντήρησης· έλεγχος δικαιωμάτων και κατάργηση κοινόχρηστων κωδικών· επαλήθευση αντιγράφων ασφαλείας (ρυθμίσεων και τηλεμετρίας) και δοκιμή της αξιοπιστίας των μηχανισμών ειδοποίησης.
- Έως 90 ημέρες (Ανθεκτικότητα & Σχεδιασμός Κύκλου Ζωής): Διεξαγωγή κοινής άσκησης προσομοίωσης περιστατικού (tabletop exercise) με τη συμμετοχή Διοίκησης, IT, τεχνικών ψύξης και Διασφάλισης Ποιότητας· κατάρτιση πλάνου σταδιακής αντικατάστασης του μη υποστηριζόμενου (EoL) εξοπλισμού.
Τα παραπάνω ορόσημα αποτελούν εργαλείο οργανωτικού προγραμματισμού και όχι δικαιολογία αναμονής απέναντι σε ήδη γνωστές, κρίσιμες εκθέσεις. Το τελικό ζητούμενο δεν είναι μια ακόμη λίστα ευπαθειών, αλλά η έμπρακτη διασφάλιση ότι η επιχείρηση γνωρίζει τις κρίσιμες εξαρτήσεις της και μπορεί να αντιδράσει συντονισμένα.
Τι διορθώνουμε στη δημόσια συζήτηση
Συνοψίζοντας τα μεθοδολογικά και τεχνικά όρια που αναλύθηκαν στις προηγούμενες ενότητες, παραθέτουμε έναν πίνακα αποκατάστασης των συνηθέστερων παρερμηνειών γύρω από το περιστατικό:
| Διατύπωση που μπορεί να παραπλανήσει | Ακριβέστερη τεχνική και αναλυτική διατύπωση |
|---|---|
| «Άλλαξαν τις τιμές των προϊόντων στα ράφια». | Το περιστατικό αφορά αποκλειστικά συστήματα διαχείρισης ψύξης και λειτουργικές παραμέτρους (setpoints). |
| «Τα ψυγεία έφτασαν όλα στους 150°C». | Η αναφορά αφορούσε ακραία τιμή ρύθμισης (setpoint) σε συγκεκριμένη περίπτωση, όχι την πραγματική θερμοκρασία των θαλάμων. |
| «Η επίθεση έγινε με DDoS / HTTP/2 flood». | Κανένας τέτοιος μηχανισμός δεν τεκμηριώνεται στις ελεγμένες πηγές για το γαλλικό περιστατικό. |
| «Βρέθηκαν χιλιάδες θύματα μέσω σαρώσεων». | Οι μετρήσεις των ερευνητών αποτυπώνουν διαδικτυακή έκθεση συσκευών, όχι επιβεβαιωμένες παραβιάσεις. |
| «Υπάρχει γνωστό CVE, άρα αυτό χρησιμοποιήθηκε». | Η ύπαρξη ευπάθειας δεν υποκαθιστά την ανάγκη απόδειξης ότι χρησιμοποιήθηκε στο συγκεκριμένο περιβάλλον. |
| «Η Forescout απέδειξε ποιος επιτέθηκε στη Γαλλία». | Η Forescout κατέγραψε το ιστορικό ισχυρισμών και την παγκόσμια έκθεση· δεν προχώρησε σε απόδοση ευθύνης για τη Γαλλία. |
| «Η συνεργασία ΗΠΑ–Γαλλίας αποδεικνύει κοινή εκστρατεία». | Τεκμηριώνει μόνο την ανταλλαγή πληροφοριών στο πλαίσιο της έρευνας, όχι κοινή αιτία ή κοινό δράστη. |
| «Η φυσική ζημιά αποδεικνύει κρατικό ή υβριδικό πόλεμο». | Η σοβαρότητα του αντικτύπου δεν υποκαθιστά την τεκμηρίωση της πρόθεσης και της κρατικής καθοδήγησης. |
| «Ένα reset ή ένα VPN λύνει οριστικά το πρόβλημα». | Απαιτείται συνολική αποκατάσταση της αρχιτεκτονικής πρόσβασης, των ρυθμίσεων, της υποστήριξης και της επιτήρησης. |
Το συμπέρασμα για τη διοίκηση και την ασφάλεια
Η υπόθεση των γαλλικών σούπερ μάρκετ δεν χρειάζεται βεβιασμένες γεωπολιτικές ετικέτες για να αναγνωριστεί ως εξαιρετικά σοβαρή. Το κρίσιμο ερώτημα για κάθε σύγχρονη επιχείρηση δεν είναι πλέον μόνο το αν κάποιος μπορεί να υποκλέψει τα δεδομένα της, αλλά το αν μπορεί να αξιοποιήσει μια ψηφιακή πρόσβαση για να αλλοιώσει μια φυσική λειτουργία από την οποία εξαρτώνται τα προϊόντα, τα έσοδα και η ασφάλεια των καταναλωτών.
Η θέση της Audax Cybersecurity είναι ότι η θωράκιση της ψυκτικής αλυσίδας αποτελεί κοινή ευθύνη της διοίκησης, της ομάδας κυβερνοασφάλειας, της τεχνικής υπηρεσίας και των εξωτερικών προμηθευτών. Δεν αρκεί η πλατφόρμα διαχείρισης να είναι απλώς «συνδεδεμένη»· πρέπει να γνωρίζουμε με βεβαιότητα ότι οι εντολές που δέχεται είναι εξουσιοδοτημένες, οι ρυθμίσεις της ακέραιες και οι ειδοποιήσεις της αξιόπιστες τη στιγμή που θα χρειαστούν.
Όσον αφορά το ερώτημα της απόδοσης ευθύνης, η ανάλυσή μας καταλήγει σε μια σαφή και μεθοδολογικά έντιμη θέση: οι ομάδες Z-Pentest Alliance και NoName057(16) βρίσκονται δικαίως στο επίκεντρο της έρευνας, με τη Z-Pentest ως κύρια υπόθεση, χωρίς ωστόσο να αποτελούν ακόμη αποδεδειγμένους δράστες της επίθεσης στη Γαλλία. Η αυστηρή τήρηση αυτής της διάκρισης δεν αποδυναμώνει την ανάλυση· αντίθετα, είναι ακριβώς αυτό που την καθιστά αξιόπιστη και επιχειρησιακά χρήσιμη.
Γιατί μια κυβερνοεπίθεση δεν χρειάζεται να κρυπτογραφήσει υπολογιστές για να παραλύσει μια επιχείρηση. Αρκεί να αλλάξει μια παράμετρο που κανείς δεν περίμενε ότι θα γινόταν στόχος.
Audax Cybersecurity: Έρευνα απειλών, τεχνική αξιολόγηση και επιχειρησιακή ετοιμότητα.
Θέλετε να ξέρετε ποια συστήματα του οργανισμού σας φαίνονται από το διαδίκτυο, πριν τα βρει κάποιος άλλος;
Πηγές και τεκμηρίωση
Οι αριθμοί μέσα στο άρθρο οδηγούν στις παρακάτω παραπομπές. Οι τίτλοι των πηγών είναι ενεργοί σύνδεσμοι. Ημερομηνία ελέγχου της σύνθεσης: 27 Οκτωβρίου 2026.
- [1] CERT-FR / ANSSI: CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
12/10/2026 · αναθεωρήσεις 13 και 16/10/2026 | Επίσημη προειδοποίηση - [2] Reuters: Hackers heat French supermarket fridges, sparking fires and spoiling food
12/10/2026 | Πρακτορειακό ρεπορτάζ - [3] Associated Press: Cyberattack targeting refrigeration systems hits 700 supermarkets in France
13/10/2026 | Δηλώσεις γαλλικής κυβέρνησης και αλυσίδων - [4] Le Monde: Cyberattaque contre les supermarchés : après ceux de l’entreprise Danfoss, d’autres systèmes de réfrigération ont été visés
13/10/2026 · ενημέρωση 14/10/2026 | Επώνυμες μαρτυρίες τεχνικών - [5] Public Sénat: Des défauts de sécurisation élémentaire et des mots de passe faibles ont permis la cyberattaque contre les frigos de supermarchés
21/10/2026 · ενημέρωση 22/10/2026 | Κάλυψη ακρόασης του επικεφαλής της ANSSI - [6] Claroty Team82: Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
09/08/2026 | Πρωτογενής έρευνα ευπαθειών - [7] Censys: Frostbitten in France: A Danfoss StoreView Internet Exposure Report
14/10/2026 | Πρωτογενείς μετρήσεις έκθεσης - [8] IPinfo: France’s Supermarket Fridges Were Vulnerable Online for Months
20/10/2026 | Πρωτογενείς ιστορικές μετρήσεις - [9] Forescout Vedere Labs: Cold Chain, Open Control: Exposed Refrigeration Systems Reveal Global Risk
22/10/2026 | Έρευνα έκθεσης και παρακολούθηση ισχυρισμών ομάδων - [10] Flare: Measuring Credential Exposure of Contractors and Integrators After the Refrigeration System Attack in France
21/10/2026 | Πρωτογενής έρευνα έκθεσης διαπιστευτηρίων - [11] Flare: After the Refrigeration System Attack in France: Exposed Refrigeration Controllers
15/10/2026 | Πρωτογενής έρευνα εξωτερικής έκθεσης - [12] Copeland / Dixell France: Recommandations pour une utilisation sécurisée des superviseurs XWEB
Οκτώβριος 2026 · υλικό συνδεδεμένο από το CERT-FR | Οδηγίες κατασκευαστή, PDF - [13] CISA: ICSA-26-057-10: Copeland XWEB PRO (επίσημη εγγραφή CSAF)
26/02/2026 | Επίσημο τεχνικό δελτίο - [14] Danfoss: Cool Update: October 2025 edition, σελ. 9: Real world examples
Οκτώβριος 2025 | Ιστορικά περιστατικά από τον κατασκευαστή, PDF - [15] Business Insider: A cyberattack in France set my supermarket freezers to 122F. Losing $112,000 in food was heartbreaking
15/10/2026 | Επώνυμη μαρτυρία Julien Fréret - [16] Reuters: French supermarkets’ cyber insurance unlikely to cover food losses, insurers say
15/10/2026 | Ασφαλιστικό και επιχειρηματικό ρεπορτάζ - [17] Associated Press: French supermarket refrigeration cyberattacks: European investigation and separate incidents
14/10/2026 | Δηλώσεις Europol και ολλανδικών αρχών - [18] Stars and Stripes: Army, Air Force special agents investigate refrigerator outages at military commissaries
01/09/2026 | Πρωτογενές ρεπορτάζ για δυσλειτουργίες στις ΗΠΑ - [19] The Telegraph / AOL: Pentagon investigating French fridge hack after failures on US bases
24/10/2026 | Δήλωση Army CID σε δημοσιογραφικό ρεπορτάζ· αναδημοσίευση AOL - [20] UK NCSC: Pro-Russia hacktivist activity continues to target UK organisations
19/01/2026 | Επίσημη προειδοποίηση για το ευρύτερο τοπίο απειλών, PDF - [21] MITRE ATT&CK: Sandworm Team / APT44: G0034
Έλεγχος 27/10/2026 | Προφίλ ομάδας και ιστορικές συσχετίσεις - [22] MITRE ATT&CK: CyberAv3ngers: G1027
Έλεγχος 27/10/2026 | Προφίλ ομάδας και ιστορικές συσχετίσεις - [23] MITRE ATT&CK for ICS: Modify Parameter: T0836
Έλεγχος 27/10/2026 | Ταξινομία τεχνικών· όχι απόδοση ευθύνης - [24] MITRE ATT&CK for ICS: Manipulation of Control: T0831
Έλεγχος 27/10/2026 | Ταξινομία επιπτώσεων ελέγχου - [25] NIST: SP 800-82 Revision 3: Guide to Operational Technology (OT) Security
Σεπτέμβριος 2023 | Πρωτογενής οδηγός ασφάλειας OT - [26] ERTnews: Κυβερνοεπίθεση σε σούπερ μάρκετ στη Γαλλία: Καταστράφηκαν προϊόντα, εκτός λειτουργίας ψυγεία
12/10/2026 | Ελληνική ειδησεογραφική κάλυψη - [27] Reuters: Seven arrest warrants issued in global swoop on suspected Russia-linked hackers
16/07/2025 | Ιστορικό NoName057(16) / Operation Eastwood
Σημείωση για τις εικόνες και τα δεδομένα
Η εικόνα εξωφύλλου και τα τρία τεχνικά διαγράμματα δημιουργήθηκαν για το παρόν άρθρο. Είναι σχηματικές απεικονίσεις και όχι φωτογραφίες ή τεχνικά πειστήρια από εγκαταστάσεις θυμάτων. Τα τρία γραφήματα αποτελούν νέα οπτικοποίηση των αριθμών που δημοσιεύουν οι Censys, IPinfo και Forescout, με τις μονάδες μέτρησης και τους περιορισμούς που αναφέρονται στις λεζάντες τους.
Οι πηγές μπορεί να ενημερωθούν μετά το χρονικό όριο της σύνθεσης. Η αξιολόγηση της απόδοσης ευθύνης πρέπει να αναθεωρείται μόνο με νέα, επαληθεύσιμη τεκμηρίωση.
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →