01
Επιφάνεια επίθεσης
Συνεχής χαρτογράφηση εκτεθειμένων συστημάτων, υπηρεσιών και ψηφιακών πόρων.
Η Audax Cybersecurity αναλαμβάνει την αξιολόγηση της ασφάλειας του οργανισμού σας όλο τον χρόνο, με τεχνολογικό πυρήνα το Erevos AI και πιστοποιημένους επαγγελματίες. Εντοπίζουμε αδυναμίες, ελέγχουμε την αποτελεσματικότητα της άμυνας και παρέχουμε τεχνικά αποδεικτικά στοιχεία και σαφείς προτεραιότητες αποκατάστασης.
Η υπηρεσία παρέχεται με πλήρη διαχείριση από την ομάδα της Audax, χωρίς να χρειάζεται να αναλάβετε τη λειτουργία πρόσθετων εργαλείων.
Ετήσια συνδρομή · Λειτουργεί από την Audax Offensive Security Team
Η υποδομή σας αλλάζει και οι έλεγχοι επαναλαμβάνονται. Με τεχνολογικό πυρήνα το Erevos AI, η ομάδα της Audax συνδυάζει συνεχή χαρτογράφηση, τεχνική αξιολόγηση και επανέλεγχο των διορθώσεων.
Εντοπίζουμε εκτεθειμένες υπηρεσίες, μη καταγεγραμμένα συστήματα και αλλαγές στην υποδομή σας, ώστε να γνωρίζετε ποια σημεία χρειάζονται έλεγχο.
Δείτε τη συνεχή χαρτογράφηση →02ΕπικύρωσηΕλέγχουμε τεχνικά τα ευρήματα και τους συνδυασμούς τους. Η προτεραιοποίηση βασίζεται στο τι μπορεί να αξιοποιηθεί στην πράξη, όχι μόνο στη βαθμολογία ενός εργαλείου.
Δείτε την τεχνική επικύρωση →03ΠροσομοίωσηΟι εξειδικευμένοι ελεγκτές της Audax αναπαράγουν τεχνικές επίθεσης με αναφορά στο MITRE ATT&CK, μέσα σε συμφωνημένα όρια ελέγχου.
Δείτε πώς πραγματοποιούνται οι δοκιμές →04ΑπόδειξηΚαταγράφουμε ποιες ενέργειες ανιχνεύονται κατά τις δοκιμές και ποιες περνούν απαρατήρητες. Παραδίδουμε τεκμηριωμένη εικόνα των κενών ανίχνευσης, ώστε να γνωρίζετε πού χρειάζεται βελτίωση.
Δείτε τον έλεγχο ανίχνευσης →05ΘωράκισηΠαρέχουμε οδηγίες αποκατάστασης και επανελέγχουμε τα διορθωμένα ευρήματα. Τεκμηριώνουμε ποιες αδυναμίες αντιμετωπίστηκαν και ποιες χρειάζονται περαιτέρω ενέργειες.
Δείτε την αποκατάσταση και τον επανέλεγχο →Το Erevos AI είναι η ετήσια υπηρεσία Συνεχούς Διαχείρισης Έκθεσης σε Απειλές (CTEM) της Audax Cybersecurity. Συνδυάζει την ιδιόκτητη τεχνολογία μας με την τεχνογνωσία πιστοποιημένων επαγγελματιών επιθετικής ασφάλειας.
Η ομάδα μας αναλαμβάνει τους ελέγχους και τη λειτουργία των εργαλείων. Εσείς λαμβάνετε τεκμηριωμένα αποτελέσματα και σαφείς οδηγίες, χωρίς να χρειάζεται να διαχειρίζεστε πρόσθετο λογισμικό.
Εντοπίζουμε εκτεθειμένα συστήματα, επιβεβαιώνουμε ποιες αδυναμίες μπορούν να οδηγήσουν σε παραβίαση και ελέγχουμε τι ανιχνεύει η άμυνά σας και τι περνά απαρατήρητο. Οι έλεγχοι επαναλαμβάνονται, ώστε η εικόνα της ασφάλειάς σας να παραμένει ενημερωμένη.
Παρέχουμε κατανοητές αναφορές για τη Διοίκηση και αναλυτικά τεχνικά στοιχεία για τις ομάδες ασφάλειας και τους ελεγκτές. Η τεκμηρίωση υποστηρίζει τη λήψη αποφάσεων, τη διαχείριση κινδύνου και τις σχετικές απαιτήσεις NIS2 και DORA, όπου εφαρμόζονται.
Καθορίζουμε τι πρέπει να διορθωθεί πρώτο, με βάση τις αδυναμίες που μπορούν να αξιοποιηθούν, τους συνδυασμούς τους και τις επιπτώσεις στον οργανισμό. Με επανελέγχους επιβεβαιώνουμε ποιες διορθώσεις απέδωσαν και ποιοι κίνδυνοι παραμένουν.
Το Erevos AI συνδυάζει τον εντοπισμό εκτεθειμένων συστημάτων, την τεχνική επιβεβαίωση αδυναμιών, την τεκμηρίωση της μείωσης του κινδύνου και την αυτοματοποιημένη απόκριση σε περιστατικά.
Η ομάδα της Audax πραγματοποιεί ελεγχόμενες δοκιμές με πραγματικές τεχνικές επίθεσης και την υποστήριξη του Erevos AI. Επιβεβαιώνουμε ποιες αδυναμίες μπορούν να οδηγήσουν σε παραβίαση και παρέχουμε σαφείς προτεραιότητες αποκατάστασης.
Ανάλογα με το συμφωνημένο αντικείμενο, οι έλεγχοι καλύπτουν:
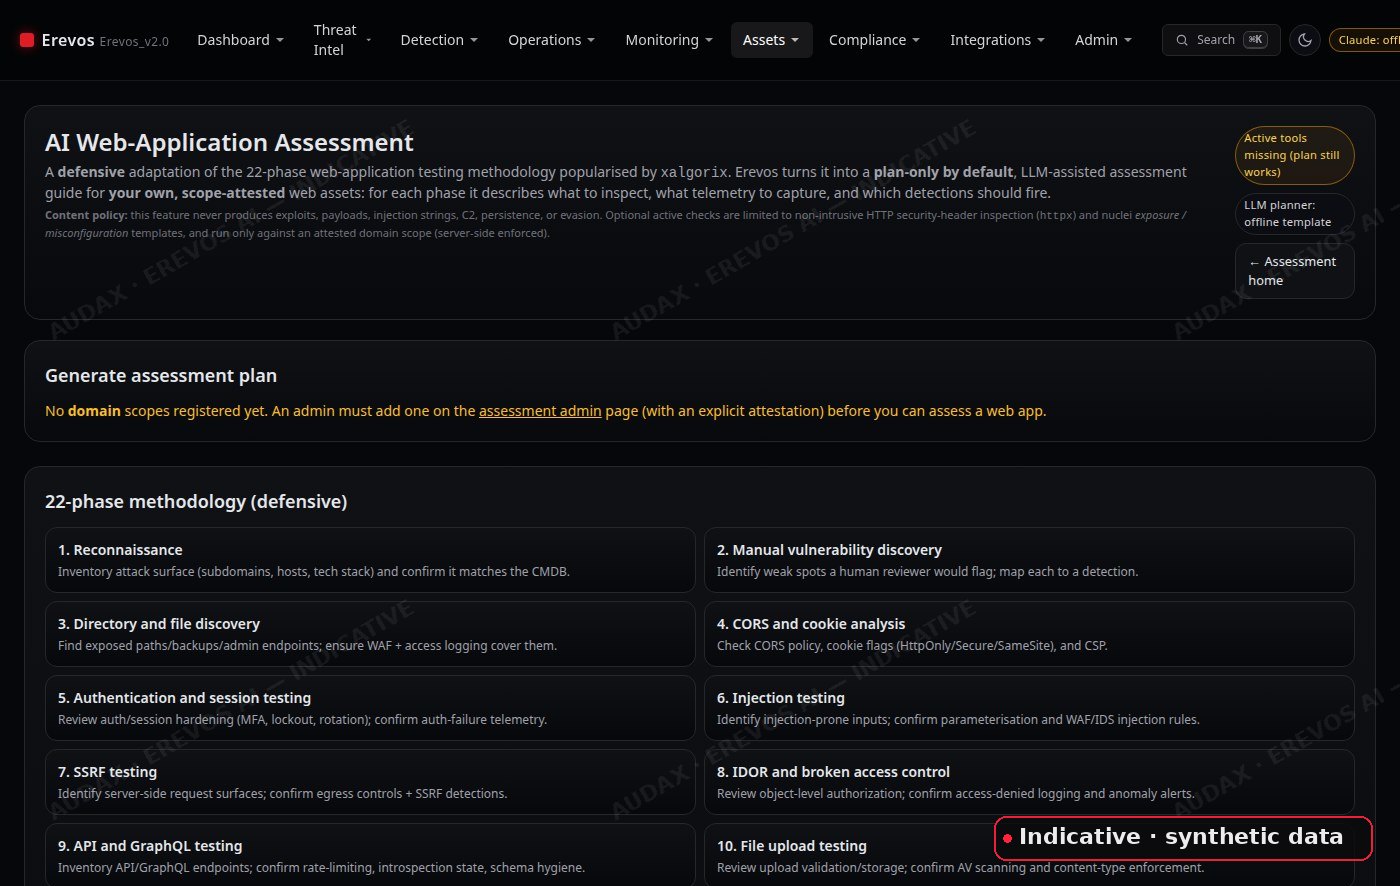
Δοκιμάζουμε ελεγχόμενα πραγματικές τεχνικές επίθεσης στα συστήματα και στις συσκευές του οργανισμού σας. Επιβεβαιώνουμε ποιες αδυναμίες μπορούν να αξιοποιηθούν, μέχρι πού μπορεί να επεκταθεί η πρόσβαση και ποια συστήματα ή δεδομένα κινδυνεύουν.
Οι έλεγχοι πραγματοποιούνται με την ιδιόκτητη επιθετική μηχανή και τη μηχανή ανίχνευσης της Audax, με τεχνική τεκμηρίωση των αποτελεσμάτων.
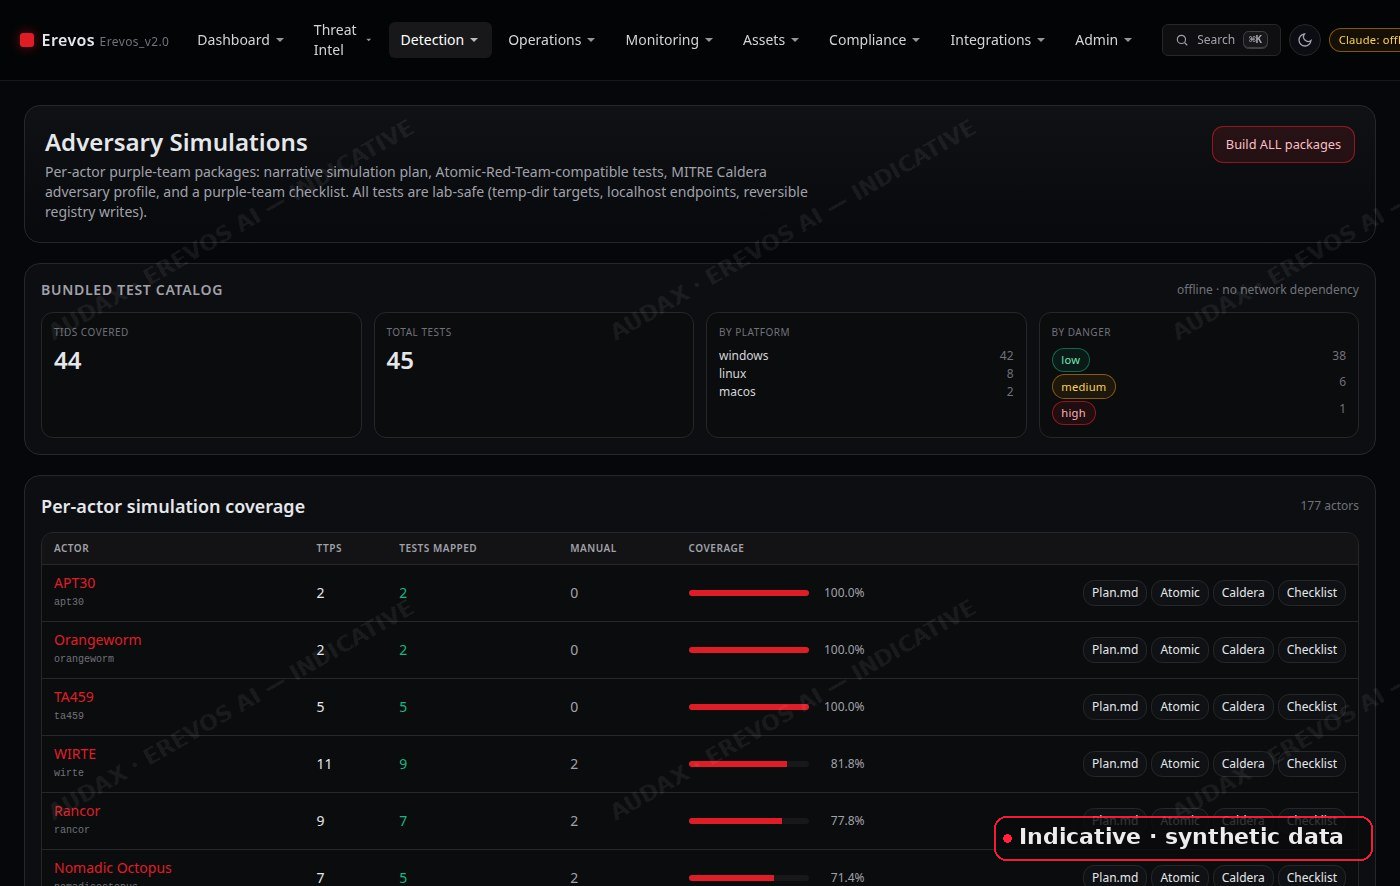
Χαρτογραφούμε συνεχώς τα συστήματα και τις υπηρεσίες σας και επιβεβαιώνουμε, με ελεγχόμενες δοκιμές, ποιες αδυναμίες μπορούν να οδηγήσουν σε παραβίαση.
Ιεραρχούμε τις διορθώσεις βάσει κινδύνου και επανελέγχουμε την αποτελεσματικότητά τους. Έτσι, γνωρίζετε τι χρειάζεται άμεση αντιμετώπιση, τι διορθώθηκε και ποιοι κίνδυνοι παραμένουν.
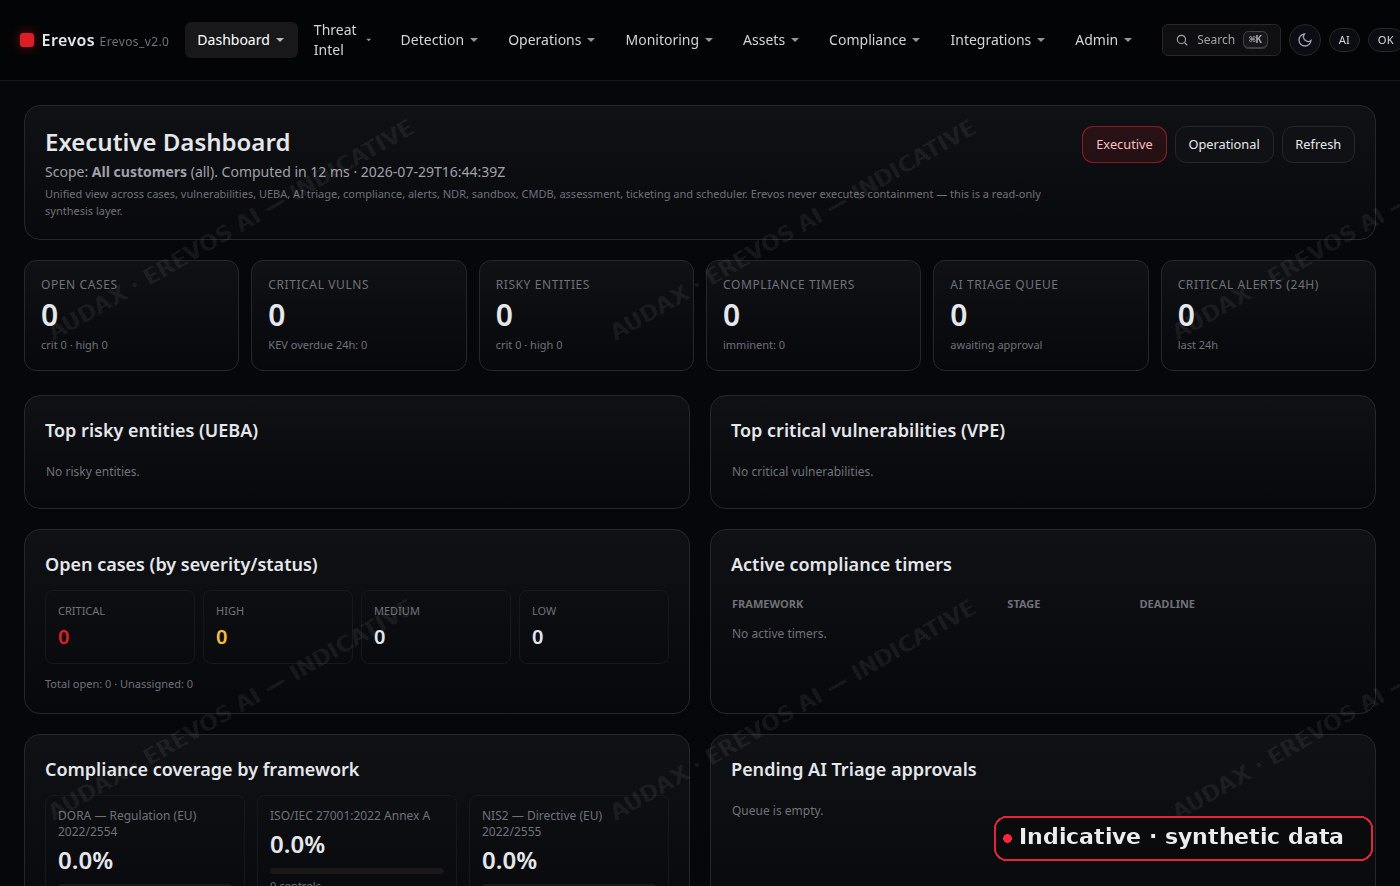
Παραλαμβάνουμε τις ειδοποιήσεις του SIEM σας και τις ιεραρχούμε αυτόματα. Η απομόνωση ενός προσβεβλημένου σταθμού εργασίας πραγματοποιείται μόνο όταν πληρούνται οι προκαθορισμένες συνθήκες και με ανθρώπινη έγκριση.
Η απόφαση απομόνωσης βασίζεται σε μηχανή κανόνων, όχι σε γλωσσικό μοντέλο. Κάθε βήμα καταγράφεται, ακόμη και όταν δεν εκτελείται καμία ενέργεια.
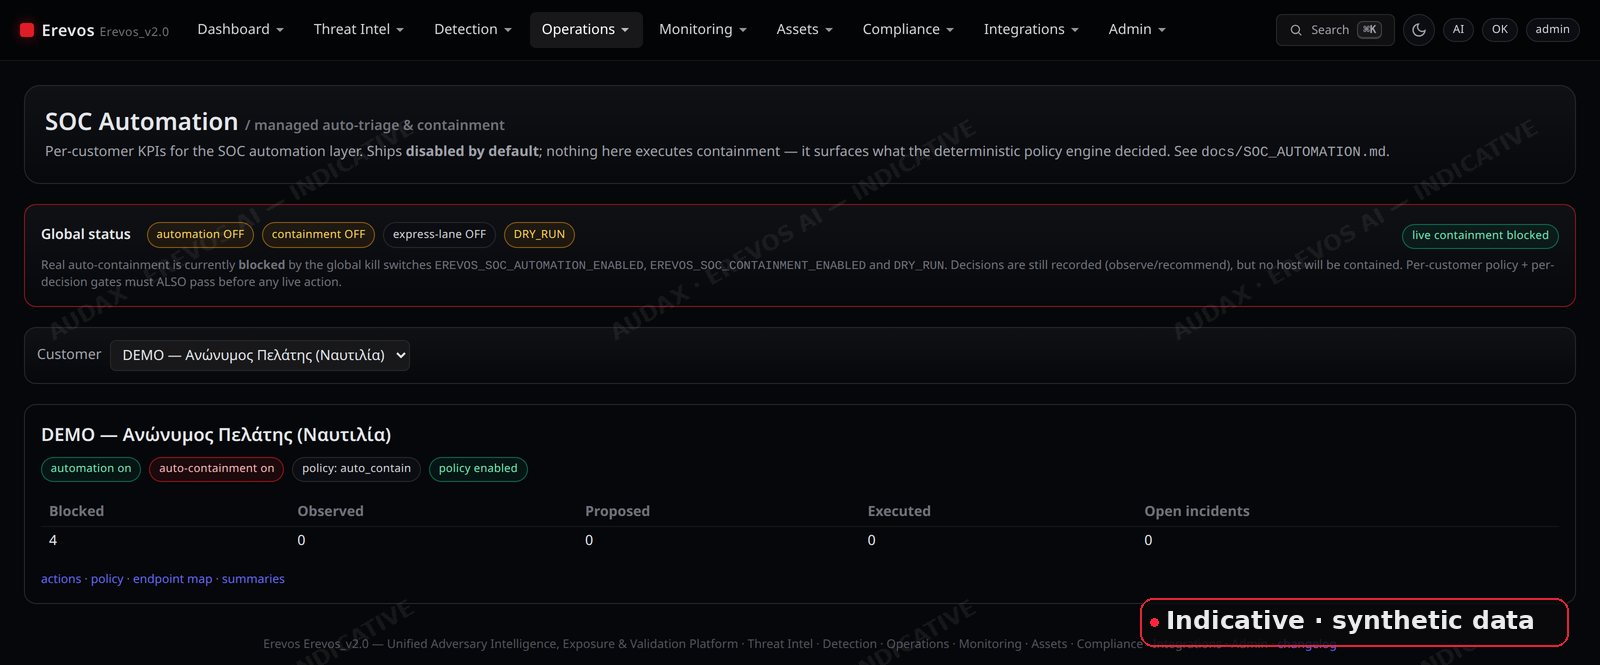
Η Audax Cybersecurity συνδυάζει συνεχή παρακολούθηση, προγραμματισμένες δοκιμές και επανελέγχους διορθώσεων σε ένα ετήσιο πρόγραμμα, με τεχνολογικό πυρήνα το Erevos AI. Έτσι, ο οργανισμός σας λαμβάνει τεκμηριωμένες απαντήσεις σε τέσσερα βασικά ερωτήματα.
Ποια συστήματα και υπηρεσίες είναι εκτεθειμένα;
Ποιες αδυναμίες μπορούν να οδηγήσουν σε παραβίαση;
Ποιες τεχνικές επίθεσης εντοπίζει η άμυνά μας στις δοκιμές;
Επιβεβαιώθηκε ότι οι διορθώσεις αντιμετώπισαν το πρόβλημα;
Συνεχής χαρτογράφηση εκτεθειμένων συστημάτων, υπηρεσιών και ψηφιακών πόρων.
Προτεραιότητα στις αδυναμίες που μπορούν να επηρεάσουν κρίσιμα συστήματα, δεδομένα και λειτουργίες.
Ελεγχόμενες δοκιμές για να διαπιστωθεί ποιες αδυναμίες μπορούν πράγματι να οδηγήσουν σε παραβίαση.
Έλεγχος λογαριασμών, δικαιωμάτων και προνομιακής πρόσβασης για τον εντοπισμό κρίσιμων αδυναμιών.
Δοκιμές που δείχνουν ποιες τεχνικές επίθεσης εντοπίζουν το SOC, το SIEM και τα συστήματα EDR.
Εντοπισμός κενών και δημιουργία στοχευμένων κανόνων για την αναγνώριση ύποπτης δραστηριότητας.
Συσχέτιση απειλών με τις τεχνικές επίθεσης που καταγράφονται στο MITRE ATT&CK.
Εντοπισμός εκτεθειμένων κωδικών, στοιχείων πρόσβασης και ευαίσθητων δεδομένων.
Πρόσθετη τεχνική εικόνα από το δίκτυο και τις συσκευές, όπου τα εξωτερικά δεδομένα δεν επαρκούν.
Ενιαία διαδικασία από τον εντοπισμό αδυναμιών έως την αποκατάσταση και την τεχνική επιβεβαίωσή της.
Μετρήσιμη αξιολόγηση της ετοιμότητας του οργανισμού απέναντι στις τεχνικές επίθεσης που δοκιμάζονται.
Τεχνικά αποδεικτικά στοιχεία που υποστηρίζουν τη διαχείριση κινδύνου και τις σχετικές απαιτήσεις τεκμηρίωσης, όπου εφαρμόζονται.
Τρία επίπεδα υπηρεσίας, προσαρμοσμένα στο μέγεθος, την πολυπλοκότητα και τις απαιτήσεις του οργανισμού σας, με συμφωνημένο εύρος εργασιών και παραδοτέων.
Το Erevos AI συνδυάζει τις δοκιμές ασφάλειας με την αμυντική λειτουργία: συγκεντρώνει και συσχετίζει ειδοποιήσεις, αναλύει τη συμπεριφορά χρηστών και οντοτήτων (UEBA) και υποστηρίζει την ανίχνευση απειλών στο δίκτυο (NDR).
Παράλληλα, αυτοματοποιεί την αξιολόγηση ειδοποιήσεων και τις διαδικασίες του SOC, παρέχοντας έτοιμους κανόνες ανίχνευσης για το SIEM σας. Οι ενέργειες απόκρισης ακολουθούν τις εγκεκριμένες πολιτικές και τις απαιτούμενες ανθρώπινες εγκρίσεις.
Το Erevos AI συγκεντρώνει ανά ομάδα απειλής δείκτες παραβίασης (IOCs), τακτικές, τεχνικές και διαδικασίες επίθεσης (TTPs), γνωστές ευπάθειες (CVEs) και ενδείξεις κακόβουλου λογισμικού.
Αξιοποιεί αυτά τα στοιχεία για τη δημιουργία κανόνων ανίχνευσης και οδηγών ενεργειών, καθώς και ψηφιακών στοιχείων-παγίδων (honeytokens) με τη βοήθεια τεχνητής νοημοσύνης.
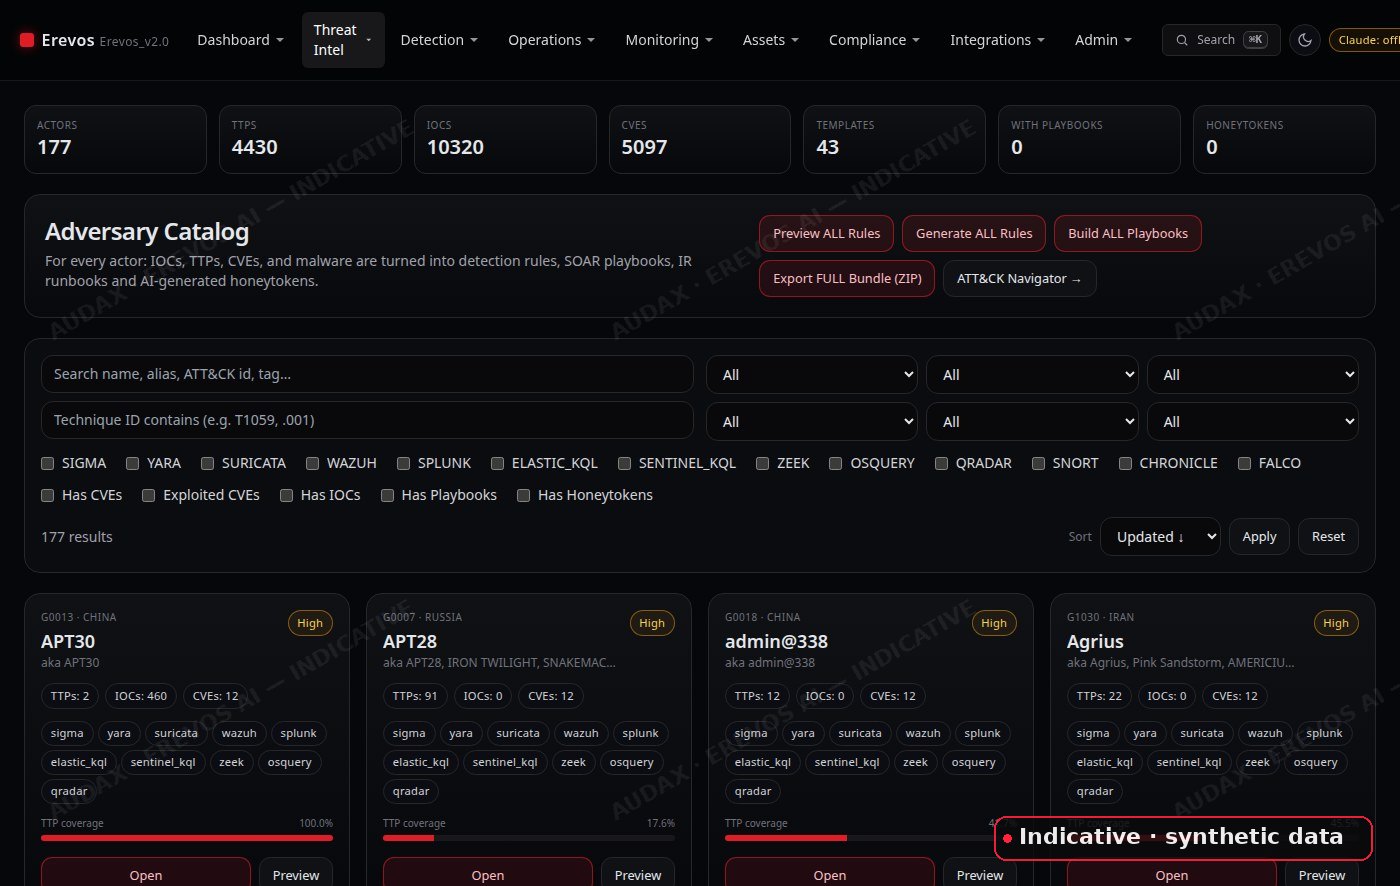
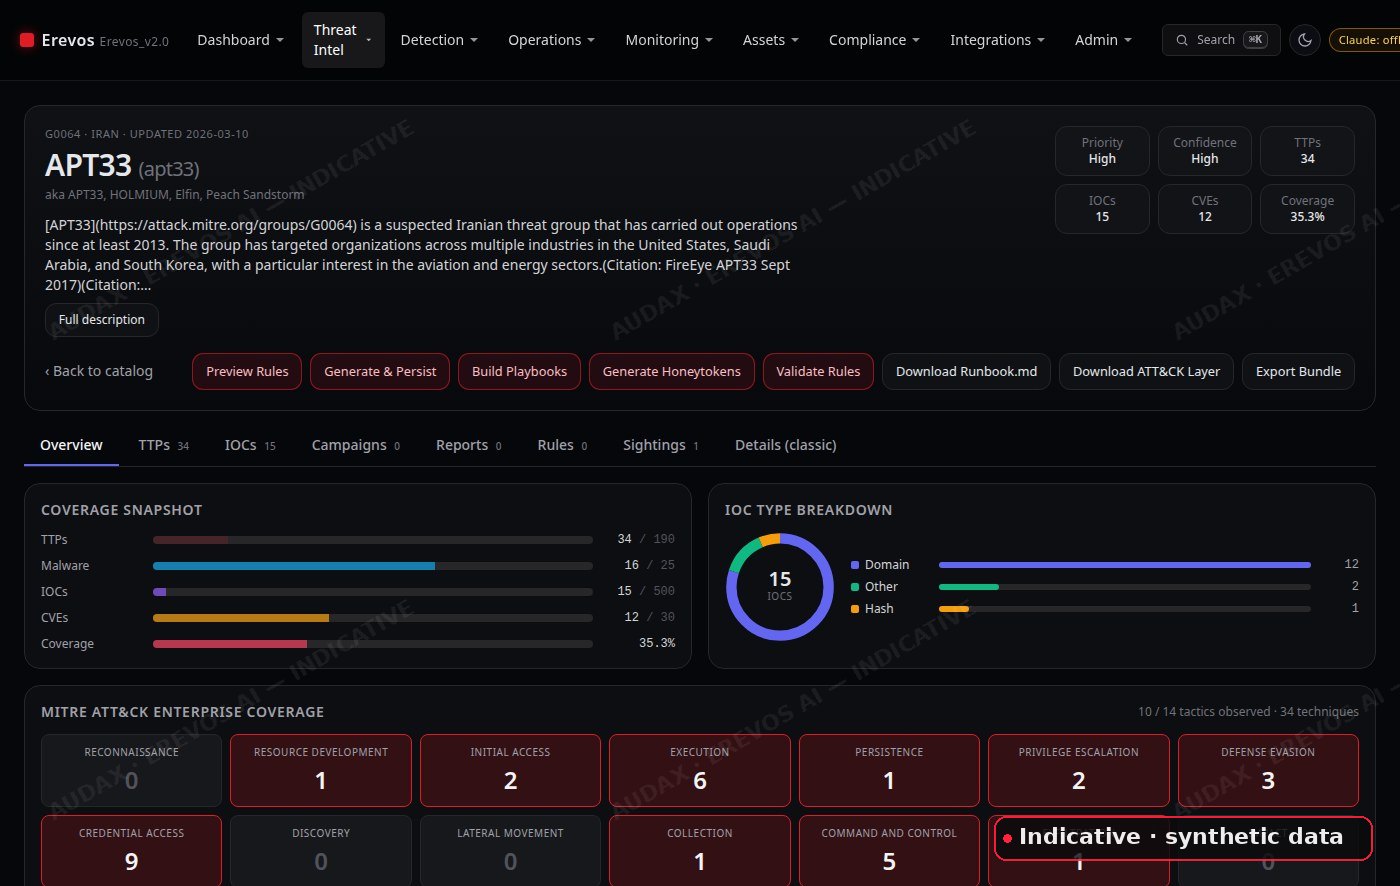
Το Erevos AI δημιουργεί αναλυτικό προφίλ για κάθε ομάδα απειλής: τις τεχνικές που χρησιμοποιεί, τους δείκτες παραβίασης (IOCs) ανά κατηγορία και την αντίστοιχη κάλυψη ανίχνευσης.
Οι πληροφορίες συνδέονται με το MITRE ATT&CK, ώστε οι ομάδες ασφάλειας να εντοπίζουν κενά και να καθορίζουν τις απαραίτητες βελτιώσεις.
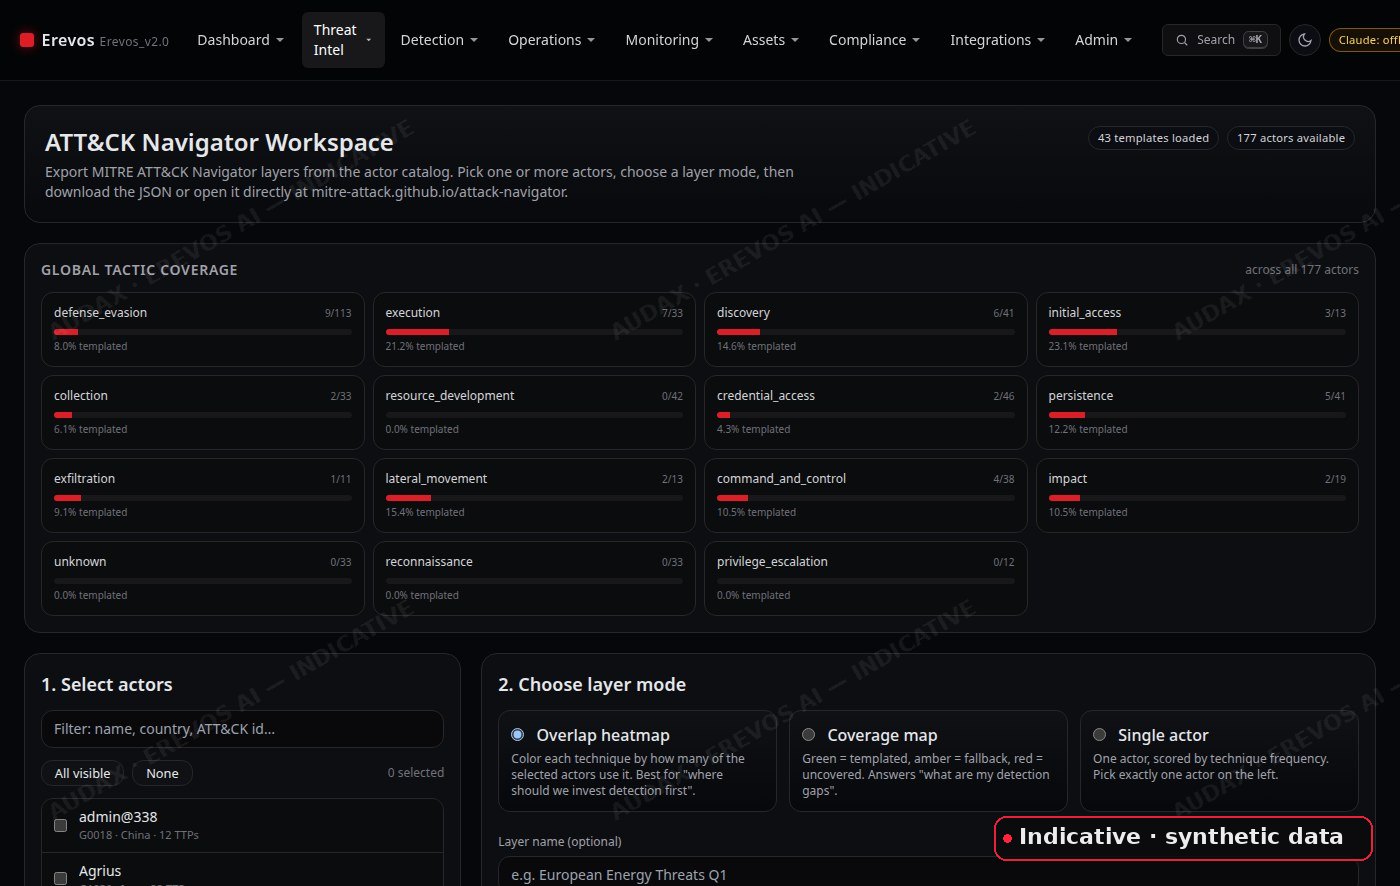
Το Erevos AI αποτυπώνει την κάλυψη ανίχνευσης ανά τακτική του MITRE ATT&CK και για τις 177 ομάδες απειλής του καταλόγου.
Με χάρτες κάλυψης, χρωματική απεικόνιση επικαλύψεων και ξεχωριστή προβολή ανά ομάδα απειλής, δείχνει ποιες τεχνικές καλύπτονται, πού υπάρχουν κενά και πού να δώσετε προτεραιότητα.
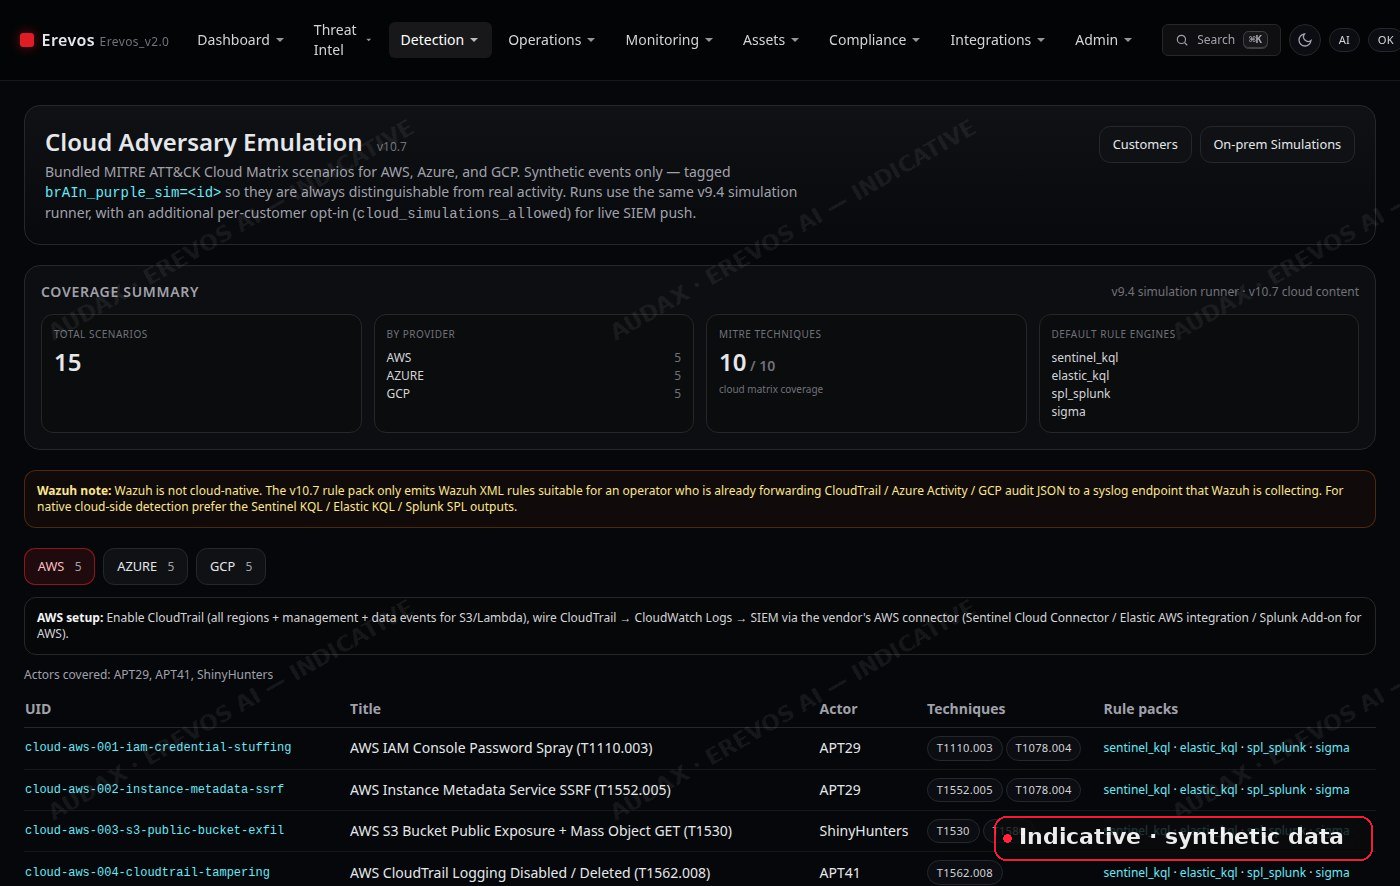
Το Erevos AI περιλαμβάνει 15 ενσωματωμένα σενάρια, βασισμένα στο MITRE ATT&CK Cloud Matrix, για την αξιολόγηση της ανίχνευσης απειλών σε υποδομές cloud και εταιρικούς λογαριασμούς.
Τα σενάρια παράγουν συνθετικά συμβάντα, σαφώς διακριτά από την πραγματική δραστηριότητα. Η προώθησή τους στο SIEM ενεργοποιείται ξεχωριστά για κάθε οργανισμό, μόνο με τη ρητή έγκρισή του.
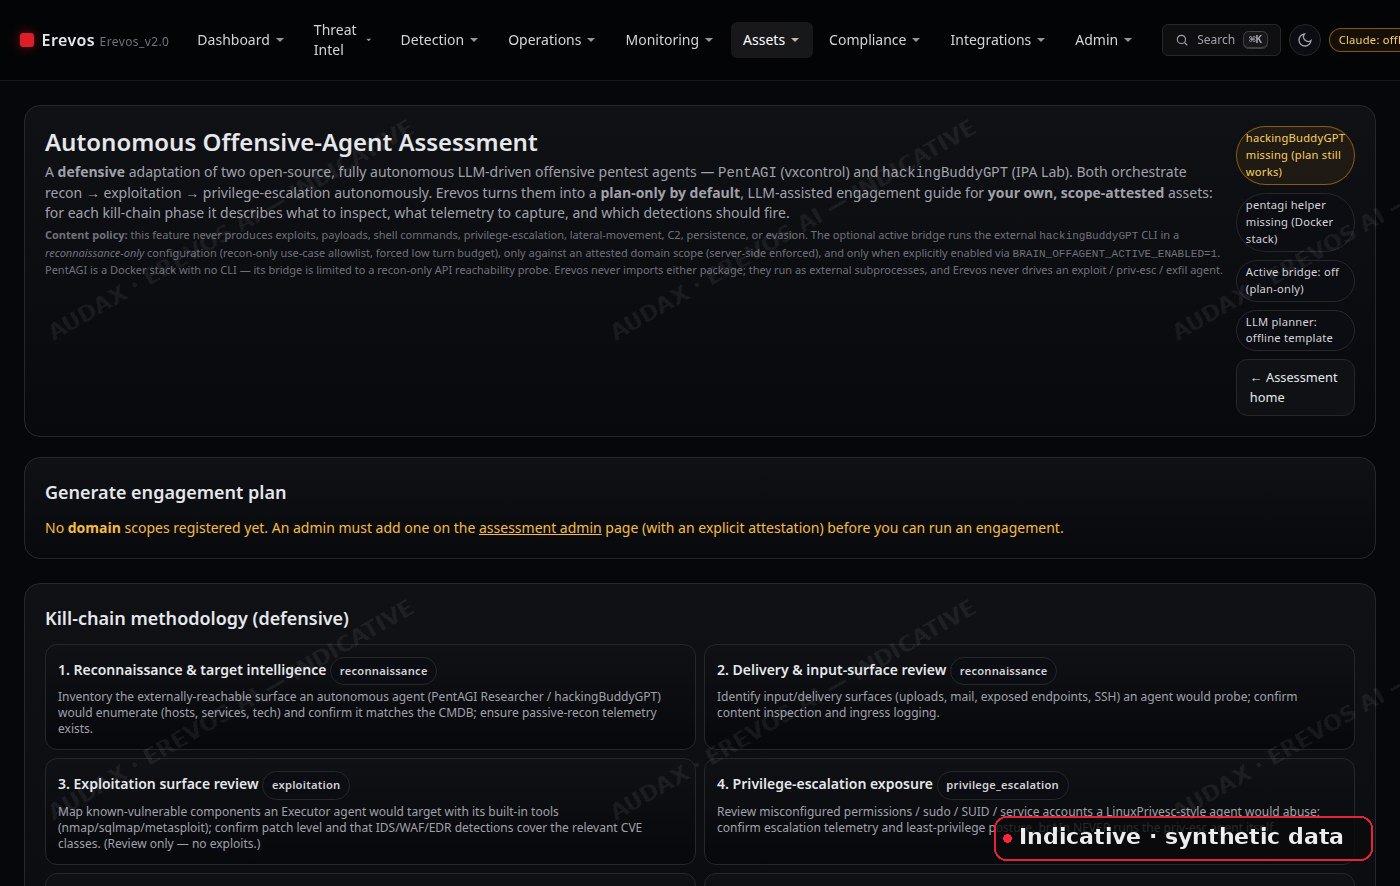
Το Erevos AI βοηθά τις ομάδες ασφάλειας να κατανοήσουν πώς μπορεί να εξελιχθεί μια επίθεση με υποστήριξη τεχνητής νοημοσύνης: από την αναγνώριση συστημάτων έως τη μη εξουσιοδοτημένη εξαγωγή δεδομένων. Στόχος είναι να γνωρίζουν τι πρέπει να ελέγχουν και ποια στοιχεία χρειάζονται για την έγκαιρη ανίχνευσή της.
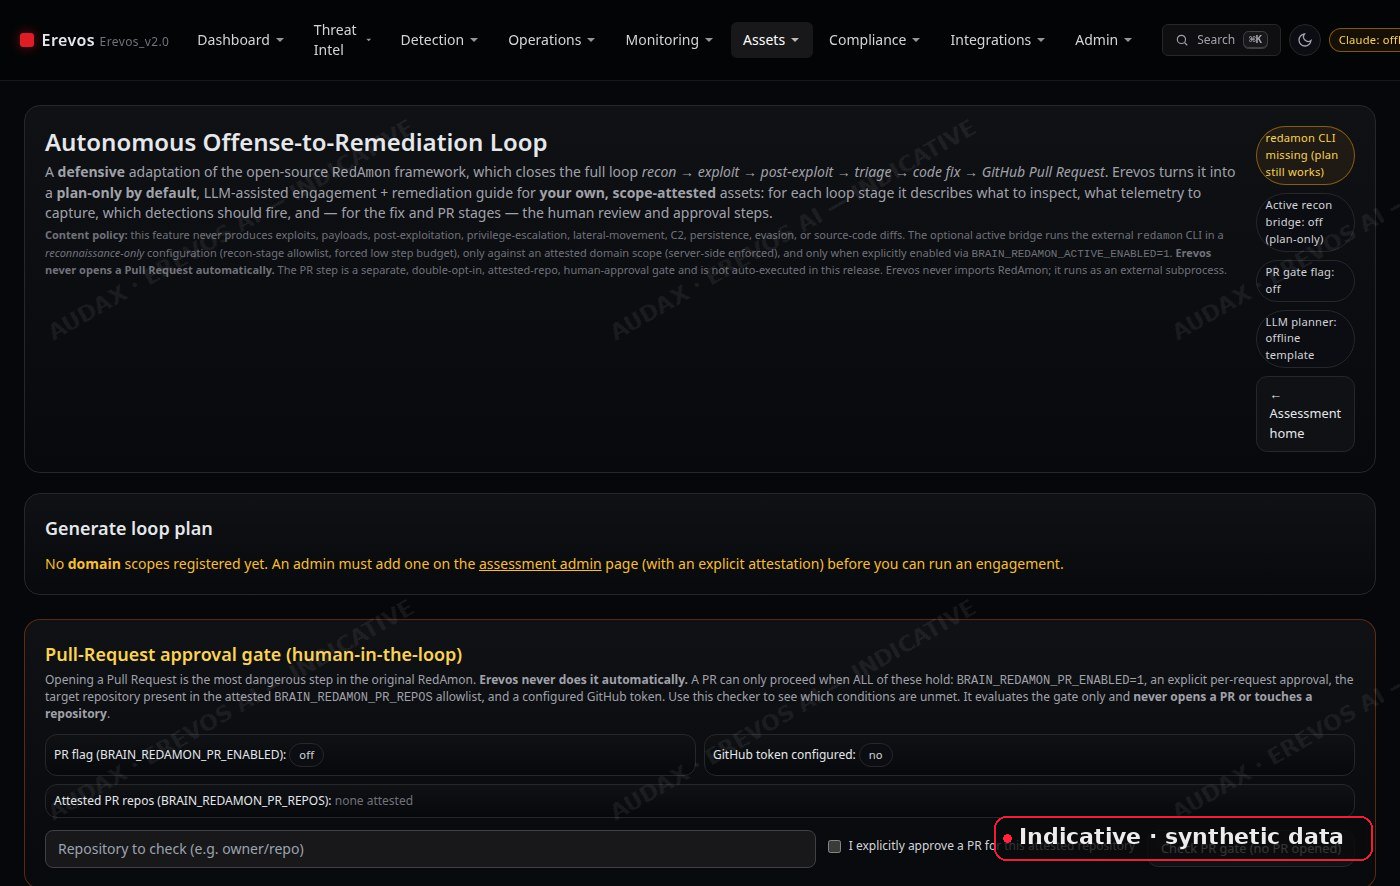
Το Erevos AI συνδέει την αρχική αναγνώριση, την τεχνική επιβεβαίωση αδυναμιών και την αξιολόγηση των ευρημάτων με τη δημιουργία διορθώσεων κώδικα. Οι προτεινόμενες αλλαγές υποβάλλονται μέσω GitHub Pull Request, για έλεγχο πριν από την ενσωμάτωσή τους.
Πρόσθετες διαχειριζόμενες υπηρεσίες που επεκτείνουν την κάλυψη του Erevos AI σε κρίσιμα σημεία άμυνας — από την προστασία του εταιρικού email έως την ενεργή εξαπάτηση εισβολέων.
Διαχειριζόμενη προστασία εταιρικού email για Microsoft 365 και Google Workspace, με ελέγχους SPF, DKIM και DMARC, προστασία από spoofing, έλεγχο mailbox security και απόκριση σε περιστατικά phishing.
Φυσικό appliance που δημιουργεί μια μόνιμη ζώνη εξαπάτησης στο δίκτυο με decoy συστήματα, honeytokens και παγιδευμένα αρχεία. Κάθε αλληλεπίδραση με τα decoys αποτελεί ισχυρό σήμα ύποπτης δραστηριότητας και μεταφέρεται στο Erevos AI για διερεύνηση.
Το Erevos AI είναι η ιδιόκτητη τεχνολογία της Audax Cybersecurity που συνδυάζει πληροφορίες απειλών, ελεγχόμενες δοκιμές ασφάλειας και διαχείριση απόκρισης.
Η προσέγγισή μας συνδέει την αμυντική λειτουργία με την τεχνική επιβεβαίωση: εξετάζουμε ποιες αδυναμίες μπορούν να οδηγήσουν σε παραβίαση, με δοκιμές βασισμένες στο MITRE ATT&CK. Παράλληλα, υποστηρίζουμε την αξιολόγηση ειδοποιήσεων και τον περιορισμό περιστατικών, με προκαθορισμένους κανόνες και καταγραφή κάθε απόφασης.
Περιλαμβάνει αυτόματη αρχική αξιολόγηση και ιεράρχηση ειδοποιήσεων, διαχείριση περιστατικών και εκτέλεση σχεδίων απόκρισης.
Υποστηρίζει επίσης αναζήτηση ενδείξεων παραβίασης στις συσκευές, ανάλυση συμπεριφοράς χρηστών και οντοτήτων (UEBA), ανάλυση δικτυακής δραστηριότητας και δυναμική ανάλυση ύποπτων αρχείων σε απομονωμένο χώρο. Παράγει κανόνες ανίχνευσης σε πολλαπλές μορφές για αξιοποίηση από τις ομάδες ασφάλειας.
Κάθε ενεργητική ενέργεια προϋποθέτει εγκεκριμένη πολιτική και ανθρώπινη έγκριση.
Όχι. Κάθε επιθετική δοκιμή απαιτεί ανθρώπινη έγκριση και περιορίζεται στο συμφωνημένο αντικείμενο ελέγχου. Η τήρηση αυτών των ορίων ελέγχεται και επιβάλλεται στην πλευρά του διακομιστή.
Οι λειτουργίες AI και επιθετικών ελέγχων βρίσκονται εξ ορισμού σε κατάσταση σχεδιασμού, χωρίς εκτέλεση ενεργειών. Οι συνδέσεις με εξωτερικά εργαλεία παραμένουν απενεργοποιημένες μέχρι να ενεργοποιηθούν ρητά.
Όχι. Το γλωσσικό μοντέλο έχει συμβουλευτικό ρόλο και δεν συμμετέχει στον μηχανισμό απόφασης απομόνωσης.
Η απομόνωση βασίζεται σε προκαθορισμένους κανόνες, όχι σε προτάσεις του μοντέλου, και εκτελείται με ανθρώπινη έγκριση. Ο μηχανισμός παρέχεται αρχικά σε κατάσταση προσομοίωσης, με την πραγματική εκτέλεση απενεργοποιημένη.
Κάθε απόφαση καταγράφεται, ακόμη και όταν δεν πραγματοποιείται καμία ενέργεια.
Το Erevos AI υποστηρίζει ενιαία σύνδεση μέσω OIDC ή SAML, πολυπαραγοντικό έλεγχο ταυτότητας και δικαιώματα πρόσβασης ανά ρόλο. Παρέχει καταγραφή των ενεργειών των χρηστών και παρακολούθηση της κατάστασης λειτουργίας του συστήματος.
Η διαχείριση γίνεται ξεχωριστά για κάθε οργανισμό, με διαχωρισμό δεδομένων και περιορισμό των ενεργειών στα αντίστοιχα περιστατικά, συστήματα και παραλήπτες.
Το Erevos AI παρέχει τεχνικά αποδεικτικά στοιχεία, αναφορές προς τη Διοίκηση και ιστορικό ελέγχων και ενεργειών. Τα στοιχεία αυτά μπορούν να υποστηρίξουν τη διαχείριση κινδύνου, τη διαχείριση περιστατικών και την προετοιμασία των σχετικών αναφορών, όπου εφαρμόζονται οι απαιτήσεις NIS2 ή DORA.
Η υπηρεσία δεν αποτελεί από μόνη της συμμόρφωση, νομική γνωμοδότηση ή πιστοποίηση.