
Εισαγωγή: Ο Ανθρώπινος Παράγοντας Παραμένει ο Νο.1 Κίνδυνος
Το 91% των κυβερνοεπιθέσεων ξεκινά με ένα phishing email. Παρά τις εξελιγμένες τεχνολογικές άμυνες, ο ανθρώπινος παράγοντας παραμένει η πιο εκμεταλλεύσιμη ευπάθεια κάθε οργανισμού. Ένα μόνο click σε κακόβουλο link μπορεί να οδηγήσει σε credential theft, malware installation, ransomware deployment ή πλήρη παραβίαση του δικτύου.
Η παραδοσιακή απάντηση — ετήσια εκπαίδευση κυβερνοασφάλειας με presentation — αποδεικνύεται συστηματικά ανεπαρκής. Οι εργαζόμενοι ξεχνούν, δεν εφαρμόζουν αυτά που μαθαίνουν, και τα phishing emails γίνονται ολοένα πιο πειστικά. Η phishing simulation αντιμετωπίζει αυτό ακριβώς το κενό.
Γιατί η Παραδοσιακή Εκπαίδευση Αποτυγχάνει
Ετήσια vs Συνεχής Μάθηση
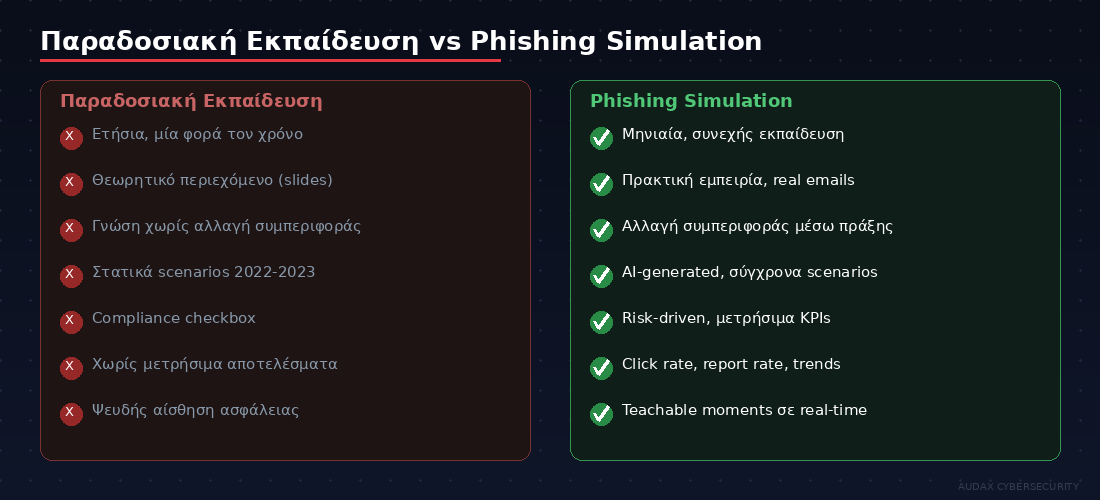
Η ετήσια εκπαίδευση (annual security awareness training) δημιουργεί μια ψευδή αίσθηση ασφάλειας. Σύμφωνα με έρευνες, η γνώση που αποκτάται σε ένα training session μειώνεται κατά 50% μέσα σε μία εβδομάδα και σχεδόν εξαφανίζεται εντός μήνα. Ο εργαζόμενος που εκπαιδεύτηκε τον Ιανουάριο δεν θυμάται τι έμαθε τον Ιούνιο.
Γνώση vs Συμπεριφορά
Υπάρχει θεμελιώδης διαφορά μεταξύ “ξέρω τι είναι phishing” και “αναγνωρίζω phishing στην πράξη”. Η γνώση δεν μεταφράζεται αυτόματα σε αλλαγή συμπεριφοράς. Ένα quiz με 100% σωστές απαντήσεις δεν σημαίνει ότι ο εργαζόμενος δεν θα κάνει click στο επόμενο πειστικό phishing email.
Στατικό Περιεχόμενο vs Εξελισσόμενη Απειλή
Τα phishing emails εξελίσσονται ραγδαία: AI-generated κείμενα, pixel-perfect αντιγραφές νόμιμων emails, εξατομικευμένα spear phishing βασισμένα σε OSINT. Μια παρουσίαση με screenshots phishing emails του 2022 δεν προετοιμάζει για τις τεχνικές του 2026.
Compliance-Driven vs Risk-Driven
Πολλοί οργανισμοί εκπαιδεύουν τους εργαζομένους επειδή “πρέπει” (ISO 27001, NIS2, GDPR), όχι επειδή μετρούν αποτελέσματα. Η εκπαίδευση γίνεται checkbox exercise αντί πραγματικού μέτρου ασφαλείας.
Πώς Λειτουργεί η Phishing Simulation
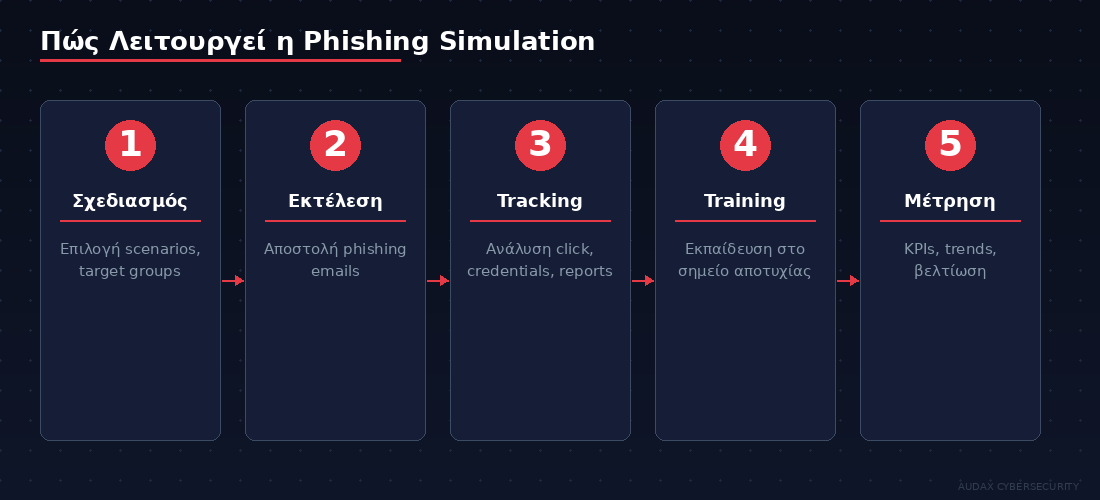
Η phishing simulation είναι η ελεγχόμενη αποστολή ψεύτικων phishing emails στους εργαζόμενους ενός οργανισμού, με σκοπό να αξιολογηθεί η αντίδρασή τους σε πραγματικές συνθήκες:
1. Σχεδιασμός Καμπάνιας
Επιλογή phishing scenarios βασισμένων σε πραγματικές τεχνικές: credential harvesting, malicious attachments, fake invoices, impersonation εσωτερικών στελεχών, fake IT notifications, business email compromise (BEC).
2. Εκτέλεση
Αποστολή phishing emails σε τμηματικά groups ή σε ολόκληρο τον οργανισμό. Τα emails είναι σχεδιασμένα να μοιάζουν με πραγματικές επιθέσεις — χωρίς να προκαλούν πραγματική ζημιά.
3. Tracking και Analytics
Καταγραφή: ποιος άνοιξε το email, ποιος πάτησε link, ποιος εισήγαγε credentials, ποιος κατέβασε attachment, ποιος ανέφερε (report) το email ως ύποπτο.
4. Εκπαίδευση στο Σημείο Αποτυχίας
Ο εργαζόμενος που “πέφτει” στο phishing λαμβάνει άμεσα εκπαιδευτικό υλικό που εξηγεί τι πήγε στραβά, ποια ήταν τα warning signs και πώς να αντιδράσει σωστά στο μέλλον. Αυτή η teachable moment αποδεικνύεται πολύ αποτελεσματικότερη από abstract training.
5. Μέτρηση Βελτίωσης
Επαναλαμβανόμενες καμπάνιες μετρούν τη βελτίωση σε βάθος χρόνου: μείωση click rate, αύξηση report rate, βελτίωση ανά τμήμα, ανά ρόλο, ανά τύπο phishing.
Στατιστικά Phishing: Η Πραγματικότητα
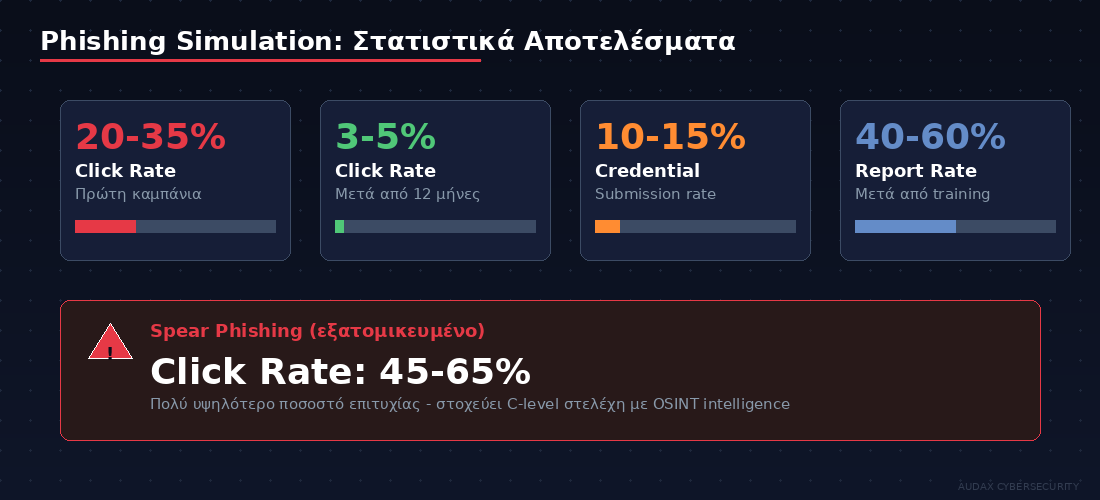
- Μέσο click rate σε πρώτη phishing simulation: 20-35% των εργαζομένων
- Μετά από 12 μήνες continuous simulation: μείωση σε 3-5%
- Credential submission rate: 10-15% στην πρώτη καμπάνια
- Report rate (εργαζόμενοι που αναφέρουν): μόλις 5-10% αρχικά, 40-60% μετά από training
- Spear phishing (εξατομικευμένο): click rate 45-65% — πολύ υψηλότερο
Continuous vs Annual: Η Αλλαγή Παραδείγματος
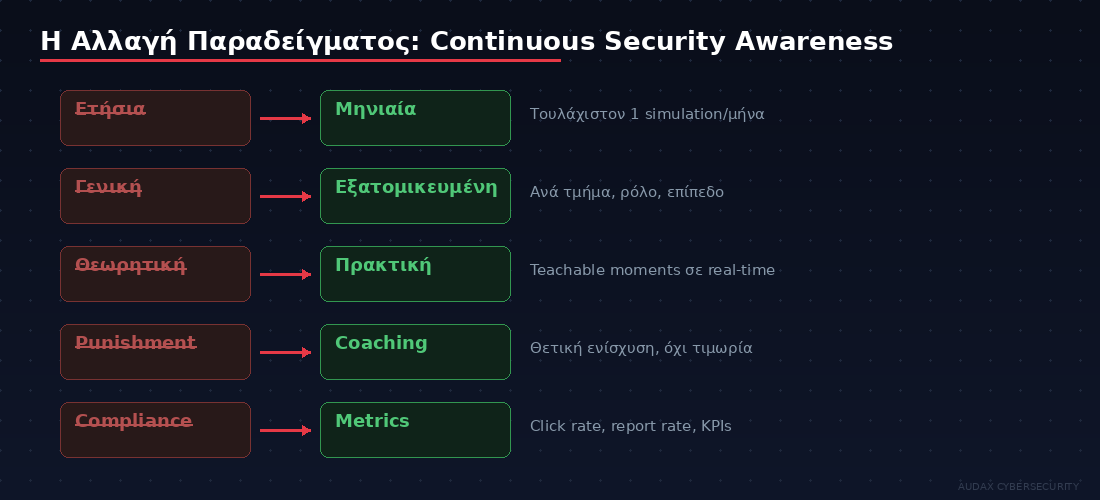
Η αποτελεσματική αντιμετώπιση του phishing απαιτεί αλλαγή παραδείγματος:
- Από ετήσια σε μηνιαία: Τουλάχιστον μία phishing simulation ανά μήνα
- Από γενική σε εξατομικευμένη: Διαφορετικά scenarios ανά τμήμα και ρόλο (finance, IT, C-level)
- Από θεωρητική σε πρακτική: Η εμπειρία “πέσαμε” εκπαιδεύει βαθύτερα από κάθε παρουσίαση
- Από punishment σε coaching: Στόχος η βελτίωση, όχι η τιμωρία — ο εργαζόμενος που αναφέρει phishing πρέπει να επαινείται
- Από compliance σε metrics: Μέτρηση click rate, report rate, time to report — πραγματικά KPIs ασφαλείας
Phishing Simulation και Penetration Testing
Η phishing simulation αποτελεί κρίσιμο κομμάτι ενός ολοκληρωμένου penetration testing προγράμματος. Σε ένα red team engagement, το phishing είναι συχνά ο πρώτος attack vector — αν ένας εργαζόμενος κάνει click, η ομάδα αποκτά initial access και μπορεί να κλιμακώσει σε πλήρη παραβίαση.
Συχνές Ερωτήσεις (FAQ)
Πόσο συχνά πρέπει να τρέχω phishing simulations;
Τουλάχιστον μηνιαία, με εναλλαγή scenarios. Η έρευνα δείχνει ότι η αποτελεσματικότητα είναι βέλτιστη με 1-2 simulations ανά μήνα. Πιο σπάνια χάνεται η μαθησιακή επίδραση, πιο συχνά δημιουργείται simulation fatigue.
Πρέπει να τιμωρούνται οι εργαζόμενοι που κάνουν click;
Οχι. Η τιμωρία δημιουργεί φόβο, όχι ασφάλεια. Ο εργαζόμενος που φοβάται δεν αναφέρει — κρύβει. Η σωστή προσέγγιση είναι coaching: εκπαιδευτικό feedback, positive reinforcement για αναφορά, και continuous improvement χωρίς blame culture.
Τι κόστος έχει μια phishing simulation πλατφόρμα;
Εξαρτάται από τον αριθμό εργαζομένων και τη συχνότητα καμπανιών. Η Audax παρέχει flexible μοντέλα: ανά καμπάνια, ετήσια subscription, ή integrated σε ευρύτερο security awareness πρόγραμμα. Σε σχέση με το κόστος ενός πραγματικού breach, η επένδυση είναι ελάχιστη.
Μπορώ να δοκιμάσω spear phishing κατά C-level στελεχών;
Ναι, και είναι κρίσιμο. Τα C-level στελέχη αποτελούν high-value targets (whale phishing/BEC). Η Audax σχεδιάζει εξατομικευμένες καμπάνιες spear phishing βασισμένες σε OSINT intelligence για κάθε στέλεχος, με ιδιαίτερα ρεαλιστικά scenarios.
Μετατρέψτε τους Εργαζομένους σε Αμυντική Γραμμή
Το phishing δεν πρόκειται να σταματήσει — θα γίνεται πιο εξελιγμένο. Η μόνη αποτελεσματική απάντηση είναι η συνεχής, πρακτική εκπαίδευση μέσω realistic simulations. Η Audax Cybersecurity μετατρέπει τους εργαζομένους σας από τον πιο αδύναμο κρίκο στην πρώτη γραμμή άμυνας.
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →