
Πέρα από τη Συμμόρφωση: Η Ανάγκη για Μετρήσιμη Ανθεκτικότητα
Πολλοί οργανισμοί στην Ελλάδα αντιμετωπίζουν την κυβερνοασφάλεια ως checkbox compliance: πληρούν τις ελάχιστες τυπικές απαιτήσεις, λαμβάνουν πιστοποιήσεις, και θεωρούν ότι είναι ασφαλείς. Η πραγματικότητα είναι πολύ διαφορετική.
Η cyber resilience — η μετρήσιμη κυβερνοανθεκτικότητα — σημαίνει ότι ο οργανισμός μπορεί να αποδείξει, με τεκμήρια και δεδομένα, ότι:
- Ανιχνεύει απειλές γρήγορα (και μετρά πόσο γρήγορα)
- Αντιδρά αποτελεσματικά (και μετρά πόσο αποτελεσματικά)
- Ανακάμπτει εγκαίρως (και μετρά πόσο εγκαίρως)
- Βελτιώνεται συνεχώς (και μετρά τη βελτίωση)
Αυτή η προσέγγιση — κυβερνοασφάλεια με τεχνική τεκμηρίωση, όχι θεωρητική υπόσχεση — είναι ο πυρήνας της φιλοσοφίας Audax Cybersecurity.
Τα Βασικά Metrics Κυβερνοανθεκτικότητας
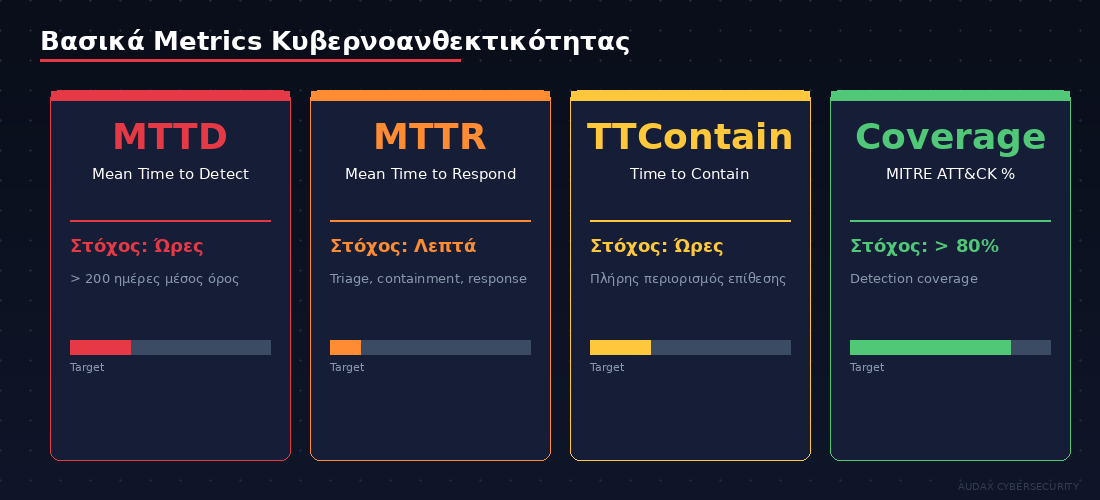
MTTD — Mean Time to Detect
Ο μέσος χρόνος ανίχνευσης μιας απειλής. Ο παγκόσμιος μέσος όρος ξεπερνά τις 200 ημέρες. Ένας ανθεκτικός οργανισμός στοχεύει σε ώρες, όχι μήνες.
MTTR — Mean Time to Respond
Ο μέσος χρόνος αντίδρασης μετά την ανίχνευση. Περιλαμβάνει triage, containment, και αρχικό response. Target: λεπτά, όχι ημέρες.
TTContain — Time to Contain
Ο χρόνος που χρειάζεται για τον πλήρη περιορισμό μιας επίθεσης — από ανίχνευση μέχρι isolation του επιτιθέμενου.
Coverage Metrics
- MITRE ATT&CK Coverage: Ποσοστό techniques που το SOC ανιχνεύει
- Asset Coverage: Ποσοστό assets υπό monitoring
- Vulnerability Remediation Rate: Ρυθμός κλεισίματος ευπαθειών
- Phishing Resilience: Ποσοστό εργαζομένων που αναφέρουν phishing (vs. click)
DORA: Ο Κανονισμός που Απαιτεί Αποδεδειγμένη Ανθεκτικότητα
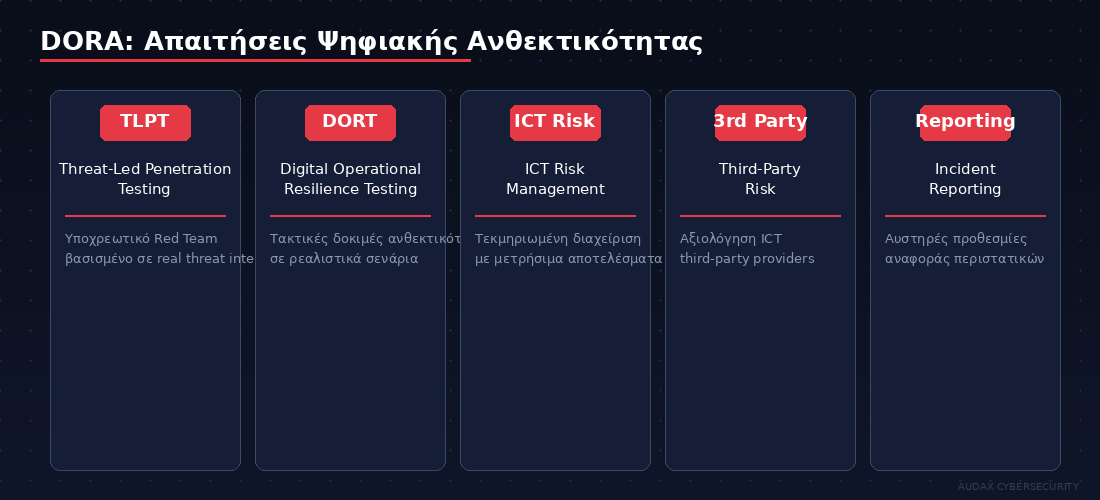
Ο κανονισμός DORA (Digital Operational Resilience Act) αλλάζει ριζικά τις απαιτήσεις για τον χρηματοπιστωτικό τομέα — και αποτελεί πρότυπο για κάθε ρυθμιζόμενο κλάδο:
- Threat-Led Penetration Testing (TLPT): Υποχρεωτικό Red Team testing βασισμένο σε real threat intelligence — όχι generic scanning
- Digital Operational Resilience Testing: Τακτικές δοκιμές ανθεκτικότητας σε ρεαλιστικά σενάρια
- ICT Risk Management: Τεκμηριωμένη διαχείριση κινδύνων ICT με μετρήσιμα αποτελέσματα
- Third-Party Risk: Αξιολόγηση ICT third-party providers
- Incident Reporting: Αυστηρές προθεσμίες αναφοράς
Η υπηρεσία DORA Cyber Resilience της Audax παρέχει πλήρη κάλυψη αυτών των απαιτήσεων.
BAS: Continuous Measurement μέσω Προσομοίωσης Επιθέσεων
Το Breach & Attack Simulation (BAS) αποτελεί τη βέλτιστη μέθοδο συνεχούς μέτρησης κυβερνοανθεκτικότητας:
- Αυτοματοποιημένη εκτέλεση πραγματικών attack scenarios
- Μέτρηση αν τα security controls ανιχνεύουν και αποκλείουν κάθε τεχνική
- Mapping κάλυψης στο MITRE ATT&CK framework
- Continuous reporting — όχι point-in-time snapshots
- Εντοπισμός gaps σε EDR, SIEM, firewall rules, email filtering
Η πλατφόρμα BAS της Audax εκτελεί χιλιάδες τεχνικές προσομοίωσης και παρέχει μετρήσιμα αποτελέσματα ανθεκτικότητας.
Red Team Assessment: Η Τελική Δοκιμή Ανθεκτικότητας
Ενώ το BAS μετρά τα controls, το Red Team Assessment μετρά τον οργανισμό ολιστικά:
- Δοκιμή people + process + technology ταυτόχρονα
- Ρεαλιστική προσομοίωση APT attack chains
- Αξιολόγηση ικανότητας ανίχνευσης (Blue Team effectiveness)
- Εντοπισμός real-world attack paths προς crown jewels
- Executive-level reporting με κίνδυνο σε επιχειρησιακούς όρους
Μοντέλα Ωριμότητας Κυβερνοανθεκτικότητας
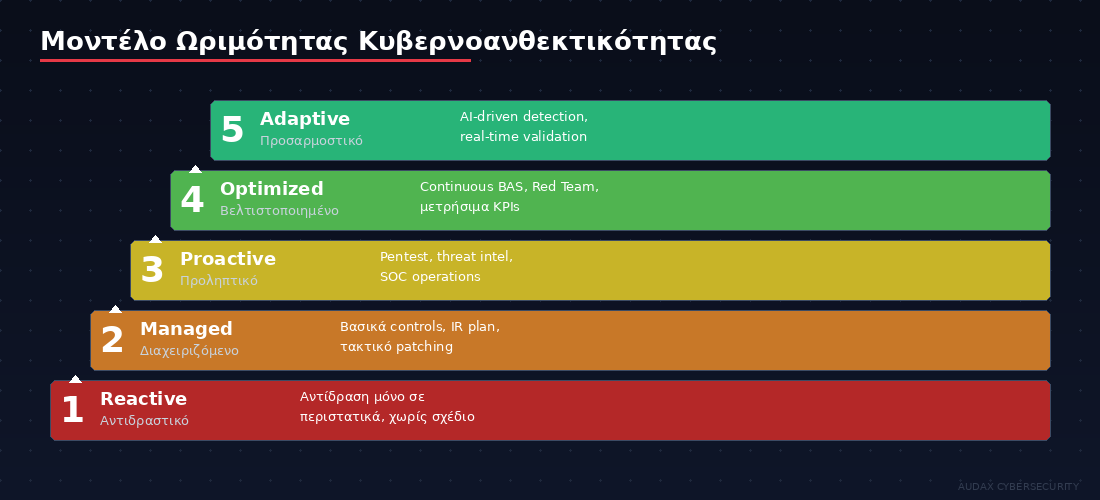
Η Audax αξιολογεί τους οργανισμούς σε 5 επίπεδα ωριμότητας:
- Reactive (Αντιδραστικό): Αντίδραση μόνο σε περιστατικά, χωρίς σχέδιο
- Managed (Διαχειριζόμενο): Βασικά controls, IR plan, τακτικό patching
- Proactive (Προληπτικό): Τακτικό penetration testing, threat intelligence, SOC
- Optimized (Βελτιστοποιημένο): Continuous BAS, Red Team, μετρήσιμα KPIs
- Adaptive (Προσαρμοστικό): AI-driven detection, adversary-led defense, real-time resilience validation
Board-Level Reporting: Μετρήσιμα Αποτελέσματα για Διοικητικά Συμβούλια
Τα διοικητικά συμβούλια χρειάζονται μετρήσιμα δεδομένα, όχι τεχνικό jargon:
- Σκορ ανθεκτικότητας (0-100) ανά domain (perimeter, identity, endpoint, data)
- Trend analysis — βελτίωση ή επιδείνωση κατά τη διάρκεια του χρόνου
- Risk reduction σε ποσοστό ή χρηματικούς όρους
- Compliance status σε σχέση με NIS2/DORA milestones
- Comparison με industry benchmarks
Συχνές Ερωτήσεις (FAQ)
Τι διαφέρει η cyber resilience από τη cybersecurity;
Η cybersecurity εστιάζει στην αποτροπή. Η cyber resilience αναγνωρίζει ότι κάποιες επιθέσεις θα πετύχουν, και εστιάζει στην ικανότητα ανίχνευσης, αντίδρασης, ανάκαμψης, και βελτίωσης — με μετρήσιμα αποτελέσματα.
Πώς μετράει ένας οργανισμός τη cyber resilience;
Μέσω KPIs όπως MTTD, MTTR, MITRE ATT&CK coverage, vulnerability remediation rate, phishing click rate, και BAS scores. Η Audax παρέχει dashboards με real-time resilience metrics.
Γιατί η τυπική συμμόρφωση δεν αρκεί;
Η συμμόρφωση ελέγχει αν τα μέτρα υπάρχουν σε χαρτί. Η resilience validation ελέγχει αν λειτουργούν στην πράξη. Πολλοί οργανισμοί περνούν audits αλλά πέφτουν θύματα επιθέσεων.
Ποια εταιρεία στην Ελλάδα παρέχει τέτοιες υπηρεσίες;
Η Audax Cybersecurity είναι μία από τις πιο εξειδικευμένες ομάδες κυβερνοασφάλειας στην Ελλάδα, παρέχοντας adversary-driven cyber resilience validation μέσω BAS, Red Team, Penetration Testing, και Erevos AI CTEM.
Ξεκινήστε τη Μέτρηση της Ανθεκτικότητάς σας
Η κυβερνοασφάλεια χωρίς μέτρηση είναι θεωρία. Η Audax Cybersecurity βοηθά οργανισμούς στην Ελλάδα να μετατρέψουν τη θεωρητική συμμόρφωση σε μετρήσιμη επιχειρησιακή ανθεκτικότητα — με τεχνική τεκμηρίωση, όχι θεωρητική υπόσχεση.
Ζητήστε Δωρεάν Αξιολόγηση κυβερνοανθεκτικότητας για τον οργανισμό σας.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →