
Γιατί το Mobile Security Testing Είναι Κρίσιμο
Οι mobile εφαρμογές αποτελούν πλέον το κύριο σημείο αλληλεπίδρασης μεταξύ οργανισμών και χρηστών. Τραπεζικές εφαρμογές, healthcare apps, enterprise MDM, e-commerce — όλες χειρίζονται ευαίσθητα δεδομένα. Όμως η ασφάλεια των mobile εφαρμογών παραμένει συστηματικά υποτιμημένη σε σχέση με τα web applications.
Κάθε CISO πρέπει να κατανοεί ότι μια mobile εφαρμογή δεν είναι απλά ένα “frontend” — είναι ένα πλήρες attack surface που περιλαμβάνει local storage, backend APIs, authentication flows, network communications, και device-level interactions.
OWASP Mobile Top 10: Κυριότερες Ευπάθειες
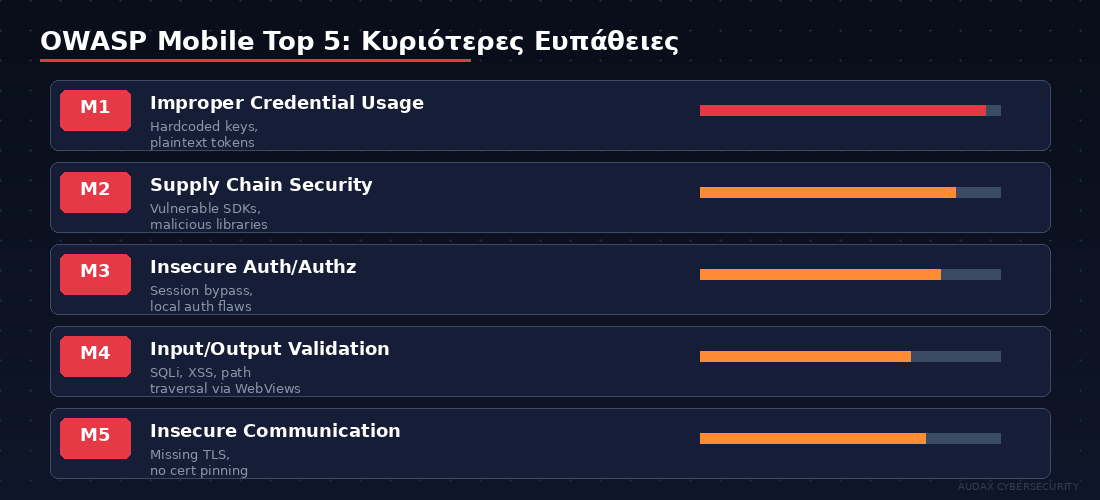
M1: Improper Credential Usage
Hardcoded API keys, tokens αποθηκευμένα σε plaintext, credentials σε configuration files. Ο επιτιθέμενος μπορεί να κάνει reverse engineering το app και να εξάγει τα κλειδιά.
M2: Inadequate Supply Chain Security
Third-party SDKs και libraries με ευπάθειες ή malicious code. Πολλά mobile apps ενσωματώνουν δεκάδες libraries χωρίς security review.
M3: Insecure Authentication/Authorization
Αδύναμο authentication, missing session management, local authentication bypass (π.χ., biometric bypass), missing server-side validation.
M4: Insufficient Input/Output Validation
SQL injection, path traversal, XSS μέσω WebViews, command injection, format string vulnerabilities σε native code.
M5: Insecure Communication
Missing TLS, αποδοχή self-signed certificates, certificate pinning not implemented, sensitive data transmitted over HTTP.
iOS vs Android: Διαφορές στο Security Testing
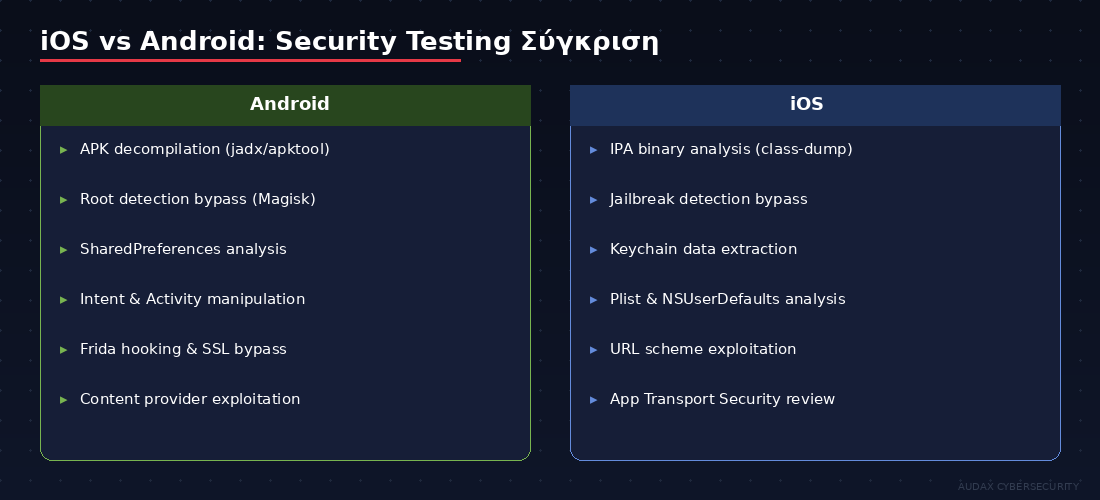
Android Security Testing
- APK analysis: Decompilation με jadx/apktool, smali analysis
- Root detection bypass: Magisk, Frida scripts
- Storage analysis: Shared preferences, SQLite databases, internal/external storage
- Intent & Activity manipulation: Exported components, deep links, content providers
- Network interception: Proxy setup, certificate installation
- Frida hooking: Runtime manipulation, method interception, SSL pinning bypass
iOS Security Testing
- IPA analysis: Binary analysis, class-dump, otool
- Jailbreak detection bypass: Objection, Liberty Lite, Frida scripts
- Keychain analysis: Εξαγωγή δεδομένων από iOS Keychain
- Plist analysis: Sensitive data σε NSUserDefaults
- URL schemes: Custom URL handlers, universal links
- App Transport Security: ATS exceptions, network configuration
Reverse Engineering Mobile Applications
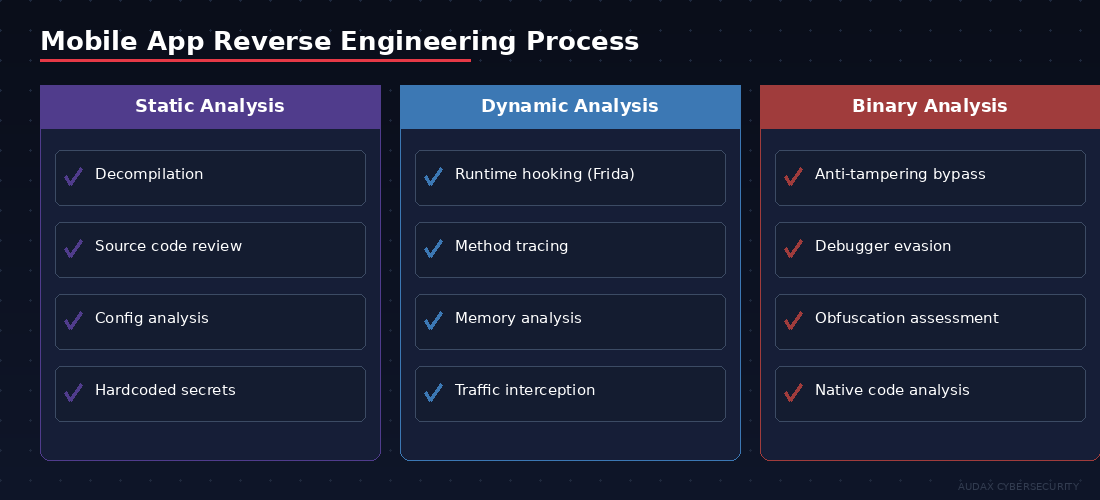
Το reverse engineering αποτελεί θεμέλιο του mobile security testing:
- Static Analysis: Decompilation, source code review, configuration analysis, hardcoded secrets discovery
- Dynamic Analysis: Runtime hooking (Frida), method tracing, memory analysis, traffic interception
- Binary Analysis: Anti-tampering bypass, debugger detection evasion, code obfuscation assessment
Τα εξειδικευμένα εργαλεία περιλαμβάνουν: Frida, Objection, MobSF, Burp Suite Mobile, Drozer, Hopper/IDA Pro, jadx, class-dump.
Backend API Testing: Η Κρυφή Επιφάνεια Επίθεσης
Κάθε mobile app επικοινωνεί με backend APIs — και αυτά πρέπει να δοκιμαστούν εξίσου:
- Authentication token handling
- Authorization bypass (BOLA/IDOR)
- Rate limiting & abuse prevention
- Data exposure σε API responses
- Server-side input validation
- API versioning & deprecated endpoints
Η Audax εφαρμόζει ολοκληρωμένη μεθοδολογία που καλύπτει τόσο το mobile frontend όσο και τα backend APIs στο πλαίσιο του Penetration Testing.
MASVS Framework: Επίπεδα Ασφάλειας
Το OWASP Mobile Application Security Verification Standard (MASVS) ορίζει δύο επίπεδα:
- MASVS-L1: Βασικές απαιτήσεις ασφάλειας για κάθε mobile app
- MASVS-L2: Αυξημένες απαιτήσεις για εφαρμογές που χειρίζονται ευαίσθητα δεδομένα (banking, healthcare, enterprise)
Η αξιολόγηση Vulnerability Assessment της Audax ακολουθεί το MASVS framework για δομημένη αξιολόγηση mobile εφαρμογών.
Certificate Pinning: Γιατί Χρειάζεται και Πώς Δοκιμάζεται
Το certificate pinning διασφαλίζει ότι η εφαρμογή επικοινωνεί μόνο με τον legitimate server. Χωρίς αυτό, ένας man-in-the-middle (MitM) μπορεί να υποκλέψει ολόκληρη την επικοινωνία.
Κατά το testing, ο penetration tester πρέπει να κάνει bypass το pinning (μέσω Frida/Objection) για να ελέγξει αν τα δεδομένα μεταδίδονται με ασφάλεια. Αν το bypass είναι πολύ εύκολο, η υλοποίηση χρειάζεται ενίσχυση.
Συχνές Ερωτήσεις (FAQ)
Πόσο συχνά πρέπει να γίνεται mobile app security testing;
Τουλάχιστον σε κάθε major release και ανά εξάμηνο. Για regulated industries (banking, healthcare), ανά τρίμηνο. Automated SAST/DAST πρέπει να ενσωματωθεί στο CI/CD pipeline.
Διαφέρει το mobile security testing από το web testing;
Ναι, σημαντικά. Το mobile testing περιλαμβάνει reverse engineering, local storage analysis, device-level controls (biometrics, root/jailbreak detection), platform-specific vulnerabilities, και native code analysis — στοιχεία που δεν υπάρχουν στο web testing.
Μπορεί ένα automated scanner να αντικαταστήσει τον manual tester;
Τα automated tools (MobSF, QARK) εντοπίζουν βασικές ευπάθειες αλλά αδυνατούν να βρουν business logic flaws, complex authentication bypasses, ή chained exploits. Ο manual expert testing είναι απαραίτητος.
Ασφαλίστε τις Mobile Εφαρμογές σας
Οι mobile εφαρμογές αποτελούν κρίσιμο attack surface. Η Audax Cybersecurity εφαρμόζει εξειδικευμένη μεθοδολογία mobile application security testing σύμφωνα με OWASP MASVS, καλύπτοντας iOS, Android, και backend APIs.
Ζητήστε Δωρεάν Αξιολόγηση ασφάλειας mobile εφαρμογών.
Τηλέφωνο: +30 210 9839 367 | Email: [email protected]
Θέλετε να επικυρώσετε την ασφάλειά σας στην πράξη;
Η Audax αποδεικνύει το ρίσκο με πραγματικά σενάρια επίθεσης — όχι απλώς λίστες ελέγχου.
Ζητήστε δωρεάν αξιολόγηση →Χρειάζεστε Penetration Testing για τον οργανισμό σας;
Περιγράψτε το scope του ελέγχου μέσα από το δομημένο ερωτηματολόγιο και λάβετε εξατομικευμένη τεχνική & οικονομική προσφορά από την ομάδα Offensive Security της Audax. Χωρίς αυτόματη τιμή ή δέσμευση — η προσφορά αποστέλλεται μετά από τεχνική αξιολόγηση του scope.
Ζητήστε προσφορά Penetration Testing →